Physical Address
304 North Cardinal St.
Dorchester Center, MA 02124
Physical Address
304 North Cardinal St.
Dorchester Center, MA 02124
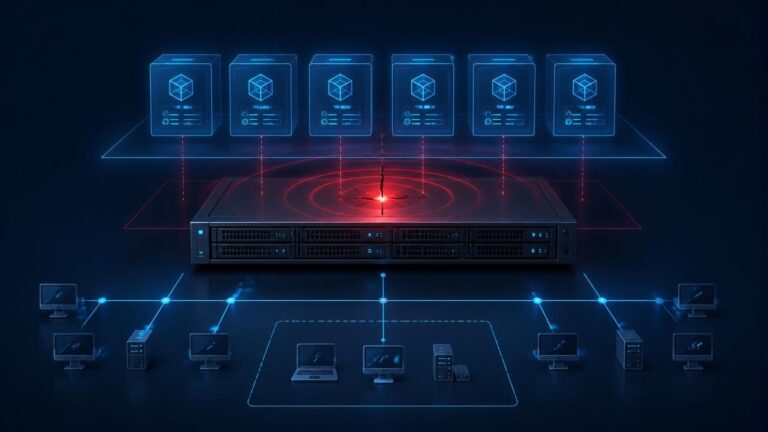
Ein Angriff auf den Hypervisor kann viele Systeme treffen Ein einzelner Fehler in der Virtualisierung kann den Schutz vieler virtueller Server gleichzeitig infrage stellen.Citrix hat Updates für mehrere Sicherheitslücken in XenServer veröffentlicht – darunter eine, die laut Hersteller einen nicht…
Sie haben ein Backup-System, das tadellos funktioniert. Das ist gut. Jetzt stellen Sie sich vor, Hacker schalten es aus, bevor Sie auch nur merken, dass sie da sind. Das ist keine Science-Fiction und auch keine Geschichte. Tatsächlich gab es in…
Die neueste Masche ist so simpel wie genial: Hacker registrieren Domains wie „teams-cloud.live” und kopieren die Oberfläche von Microsoft Teams. Punkt. Deine Mitarbeiter geben ihre Passwörter ein, ohne zu merken, dass sie sich nicht bei Microsoft befinden. Und das Problem?…
Am 14. Oktober 2026 hat Microsoft fünf kritische Sicherheitslücken in seinen Sicherheits- und Verwaltungslösungen veröffentlicht. Und ja, das ist ernst: Angreifer können damit Administratorrechte erbeuten oder vertrauliche Daten stehlen – remote, also ohne physischen Zugriff. Wenn dein Unternehmen Defender oder…
Eine neue Schwachstelle in der Desktop-Version von Telegram ermöglicht es Angreifern, komplette Nutzerkonten zu übernehmen – und das ohne Passwort, lediglich durch einen manipulierten Link. Die Lücke (CVE-2026-10718) betrifft Millionen von Nutzern weltweit und wurde erst vor wenigen Wochen geschlossen.…
Ein Patch nach dem anderen, und die Sicherheit bleibt trotzdem ein Minenfeld. Am 8. Oktober hat Citrix eine weitere kritische Sicherheitslücke (CVE-2026-107406) veröffentlicht – nur vier Tage, nachdem das Unternehmen angab, die vorherige SAML-Schwachstelle geschlossen zu haben (und das dritte…
Mal ehrlich: SQL Server ist für viele Unternehmen das Herz der Datenverwaltung. Und jetzt gibt es 63 neue Sicherheitslücken, die Angreifer ausnutzen könnten, um genau diesen Kern zu kompromittieren.Wenn du SQL Server 2017, 2019 oder 2022 im Einsatz hast –…
Kaspersky warnt vor einer besonders raffinierten Betrugskampagne, bei der Angreifer legitime Microsoft-Dienste als Waffe einsetzen. Innerhalb von sieben Wochen wurden über 31.000 betrügerische E-Mails erkannt – doch das ist vermutlich nur die Spitze des Eisbergs. Die perfekte Täuschung: Wenn echte…
Zwei Sicherheitsvorfälle, ein gemeinsames Muster: Die Angreifer mussten keine spektakuläre technische Lücke ausnutzen.Es reichte, das Vertrauen auszunutzen.Das sollte Unternehmen zu denken geben. Denn wenn Mitarbeitende unter Druck geraten, offiziell wirkende Anfragen zu bearbeiten, helfen selbst gute Sicherheitssysteme nur begrenzt. Die…
Ein installiertes Exchange-Update ist nicht immer das letzte Wort.Microsoft hat Sicherheitsupdates für Exchange Server erneut veröffentlicht – diesmal mit einer zusätzlichen Korrektur.Wer die ursprüngliche Version eingespielt hat, sollte deshalb prüfen, ob noch Handlungsbedarf besteht. Was wurde geändert? Die neu veröffentlichte…