Physical Address
304 North Cardinal St.
Dorchester Center, MA 02124
Physical Address
304 North Cardinal St.
Dorchester Center, MA 02124
Threat Defense ist kein Thema, das erst nach einem Sicherheitsvorfall auf den Tisch kommen sollte.
Denn dann ist es meist schon zu spät.
Die entscheidende Frage lautet nicht: „Welches Tool kaufen wir?
sondern: „Wie bleiben wir handlungsfähig, wenn etwas passiert?“
Für Entscheider geht es dabei um Betriebsfähigkeit, Kosten und Verantwortung. Ein Ausfall kann die Produktion, den Kundenservice, die Lieferfähigkeit und das Vertrauen gleichzeitig beeinträchtigen. Threat Defense hilft, Risiken früher zu erkennen und die Reaktion vorzubereiten, kann aber nicht garantieren, dass jeder Angriff verhindert wird.
Cybersecurity wird oft als Aufgabe der IT betrachtet. Wenn jedoch Systeme ausfallen, Backups nicht verfügbar sind oder Daten verloren gehen, sind die Folgen ein Geschäftsthema. Die Geschäftsleitung muss deshalb mitentscheiden, welche Abläufe besonders geschützt werden müssen, welche Ausfälle tragbar sind und wer im Ernstfall welche Entscheidungen treffen darf.
Es geht nicht darum, eine möglichst große Sicherheitsplattform aufzubauen, sondern kritische Systeme priorisiert zu schützen, relevante Signale zusammenzuführen und klare Abläufe für Untersuchung und Reaktion festzulegen. Auf dieser Basis kann ein Vorfall schneller eingeordnet werden und Mitarbeitende müssen im Krisenmoment nicht erst nach Zuständigkeiten und Telefonnummern suchen.
Das ist besonders für mittelständische Unternehmen relevant. Das BSI weist darauf hin, dass KMU zunehmend Ziel von Cyberangriffen werden, und empfiehlt unter anderem, Beschäftigte regelmäßig für gängige Betrugsmaschen zu sensibilisieren. Threat Defense ist deshalb nicht allein eine Frage der Technik. Sie erfordert auch Verantwortlichkeiten, Wissen und eingeübte Abläufe.
Ein gut vorbereitetes Threat-Defense-Team, das auf die passenden Mechanismen und Kenntnisse zurückgreifen kann, kann die Dwell-Time – die Zeit, die ein Hacker und seine Software unbemerkt in einer Netzwerk-Infrastruktur verbleiben – von etwa 207 Tagen in KMU auf unter einen Tag senken!
Ein Team für Threat Defense muss nicht zwangsläufig ein eigenes, rund um die Uhr besetztes Security Operations Center sein. Für viele KMU ist ein kleines Kernteam realistischer, das die Bereiche Threat Monitoring und Detection Engineering abdeckt. Diese beiden Funktionen gehören zusammen, sind aber unterschiedliche Aufgaben. Deshalb sollte ein KMU mindestens zwei Personen für diese Funktionen einstellen oder ausbilden, auch wenn sie zunächst nur einen Teil ihrer Arbeitszeit dafür aufwenden. Wenn eine Person sowohl Alarme bearbeitet als auch Erkennungsregeln entwickelt, besteht die Gefahr, dass die laufenden Meldungen jede Zeit für Verbesserungen auffressen.
Das Threat Monitoring ist der operative Teil: Die zuständige Person prüft eingehende Alarme, ordnet sie ein, sammelt Kontextinformationen und leitet die vereinbarten Reaktionsschritte ein. Sie beantwortet die Frage: „Ist das, was gerade passiert, ein Sicherheitsvorfall – und was müssen wir jetzt tun?”
Detection Engineering verbessert die Erkennung systematisch. Die zuständige Person untersucht, welche Angriffsmuster für das Unternehmen relevant sind. Sie entwickelt und testet passende Erkennungsregeln und passt sie an Veränderungen in der IT-Umgebung an. Sie fragt: „Welche Muster übersehen wir möglicherweise heute – und wie erkennen wir sie künftig zuverlässiger?“
Dieser Prozess lässt sich mit einer Notaufnahme vergleichen: Das Monitoring-Team beurteilt die gerade eintreffenden Fälle und sorgt für die nächsten Schritte. Das Detection Engineering arbeitet daran, die Erkennung zu verbessern, damit relevante Fälle künftig früher auffallen und unnötige Fehlalarme abnehmen. Beide Funktionen benötigen einen regelmäßigen Austausch: Beobachtungen aus dem Monitoring liefern Hinweise für neue oder verbesserte Regeln und die Regeln helfen wiederum dem Monitoring dabei, Signale gezielter zu bewerten.
Das bedeutet für KMU nicht zwingend, zwei neue Vollzeitstellen zu schaffen. Es bedeutet jedoch, zwei Personen gezielt zu qualifizieren, Zuständigkeiten klar zu verteilen und Zeit für beide Aufgaben einzuplanen. Fehlendes internes Know-how kann durch einen spezialisierten Partner aufgebaut werden – die Verantwortung und das Wissen über die eigene Umgebung sollten dennoch im Unternehmen verankert sein.
Benötigt werden eine verantwortliche Person für Security, Mitarbeitende aus der IT für Endgeräte und Identitäten sowie feste Ansprechpartner:innen aus Geschäftsleitung, Datenschutz, HR und den betroffenen Fachbereichen. Spezialwissen kann intern aufgebaut, durch einen Dienstleister ergänzt oder für bestimmte Aufgaben eingekauft werden.
Wichtig ist, die Rollen nicht mit Titeln zu verwechseln. Jemand muss Alarme bewerten und Zusammenhänge erkennen. Jemand muss technische Maßnahmen umsetzen. Und jemand mit entsprechender Entscheidungsbefugnis muss festlegen, ob beispielsweise ein Gerät vom Netzwerk getrennt oder ein Geschäftsprozess vorübergehend eingeschränkt wird.
Weiterbildungen sollten sich an diesen Aufgaben orientieren. Mitarbeiter brauchen klare Regeln, nach denen sie verdächtige E-Mails oder ungewöhnliches Verhalten melden. IT-Verantwortliche sollten in der Lage sein, Alarme zu triagieren, relevante Informationen zusammenzuführen und festgelegte Reaktionsschritte anzuwenden. Verantwortliche für die IT-Sicherheit müssen außerdem Erkennungsregeln überprüfen, Ergebnisse dokumentieren und aus Vorfällen lernen. Eine gemeinsame Übung zeigt, ob die Rollen im Ernstfall tatsächlich funktionieren.
Tipp: Über mehr zum Aufbau eines Threat-Defend-Teams erfahren Sie in unserem kostenlosen Whitepaper.
Der günstigste Einstieg beginnt damit, einen Blick auf das zu werfen, was bereits vorhanden ist: Sicherheitsfunktionen in bestehenden Lizenzen, zentrale Protokolle, Backup-Werkzeuge und etablierte Prozesse. Open-Source-Regeln und Testwerkzeuge können dabei helfen, Erkennungen zu entwickeln und diese kontrolliert zu überprüfen. Ein Beispiel für eine quelloffene Sammlung von Sicherheitstests, die an MITRE ATT&CK ausgerichtet sind, ist Atomic Red Team. Solche Tests gehören in eine dafür vorgesehene Test- oder Staging-Umgebung und nicht unvorbereitet auf produktive Systeme.
„Software muss nicht teuer sein” bedeutet jedoch nicht, dass „Threat Defense” kostenlos ist. Der Lizenzumfang, die benötigten Funktionen, die gespeicherten Datenmengen und zusätzliche Dienste können Kosten verursachen. Bei Microsoft Sentinel hängen die Kosten beispielsweise von der Datenaufnahme und dem gewählten Tarif ab. Weitere Azure-Dienste können zusätzlich berechnet werden. Auch bei Defender unterscheiden sich die verfügbaren Pläne und Lizenzvoraussetzungen. Deshalb sollten Unternehmen vor der Einführung prüfen, welche Funktionen bereits lizenziert sind und welche zusätzlichen Kosten tatsächlich entstehen.
Ein guter Grundsatz lautet: Erst den Bedarf festlegen, dann die Datenquellen auswählen und anschließend die Kosten ermitteln. Nicht jedes Protokoll muss sofort in ein SIEM. Nicht jedes Unternehmen braucht von Anfang an eine externe Sandbox oder umfangreiche Automatisierung. Wer klein startet und die Kosten regelmäßig prüft, kann schrittweise ausbauen, ohne gleich ein Großprojekt daraus zu machen.
Tipp: Mehr zu Softwareprodukten und möglichen Kosten erfahren Sie in unserem kostenlosen Whitepaper
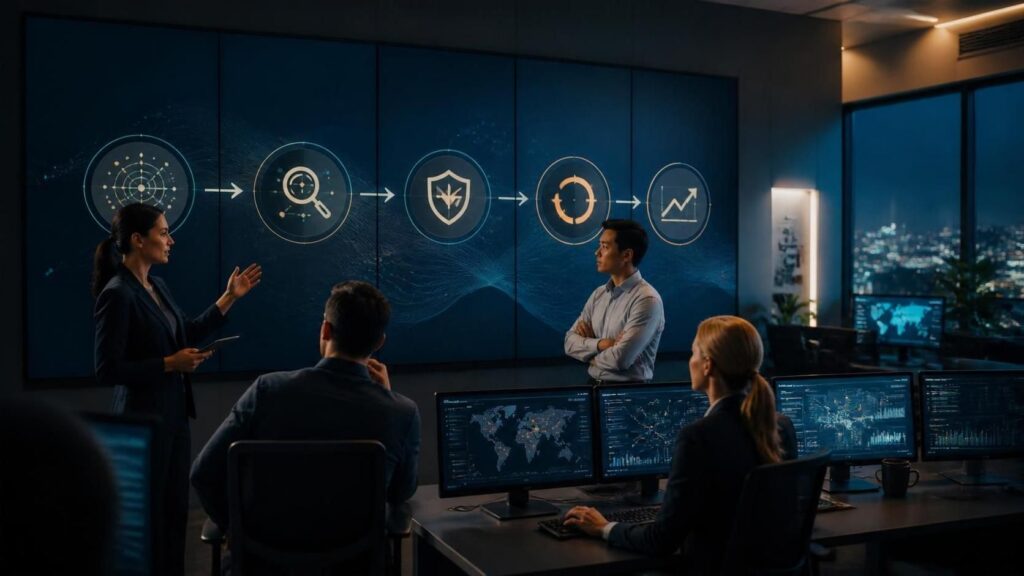
Die folgende Roadmap ist ein pragmatisches Startmodell. Sie zielt darauf ab, innerhalb von zwölf Wochen eine abgegrenzte, überprüfbare Threat-Defense-Fähigkeit aufzubauen. Es handelt sich dabei jedoch weder um ein vollständig ausgereiftes SOC noch um eine Garantie, dass sämtliche Bedrohungen erkannt werden. Umfang und Reihenfolge müssen zur vorhandenen Infrastruktur, den Lizenzen und den verfügbaren Mitarbeitenden passen.
| Phase | Zeitraum | Schwerpunkt | Ergebnis |
|---|---|---|---|
| 1. Ausgangslage und Architektur | Woche 1–2 | Kritische Systeme, Identitäten, Netzwerk und vorhandene Sicherheitswerkzeuge erfassen. Bedrohungen und Geschäftsrisiken priorisieren. Ein Pilot mit einer begrenzten Gerätegruppe planen. | Dokumentierte Ausgangslage, priorisierte Risiken, Architektur- und Tool-Übersicht |
| 2. Sichtbarkeit und erste Erkennungen | Woche 3–5 | Geeignete Endpoint-, Identitäts- und Firewall-Signale auswählen. Datenaufnahme und Lizenzkosten prüfen. Erste Regeln für ausgewählte Szenarien entwickeln und im Pilot überprüfen. | Begrenzter Monitoring-Pilot, erste geprüfte Erkennungen, dokumentierte Kosten |
| 3. Abläufe und Zusammenarbeit | Woche 6–9 | Zuständigkeiten und Eskalationswege festlegen. Erkenntnisse aus Threat Intelligence und Expertenberichten einordnen. Einfache, nachvollziehbare Abläufe für Meldung, Ticket und Reaktion erproben. | Klare Rollen, getestete Abläufe und ein Überblick über relevante Sicherheitsereignisse |
| 4. Training und kontrollierter Start | Woche 10–12 | Erkennungen in einer Testumgebung validieren, Fehlalarme untersuchen und Regeln nachjustieren. Mitarbeitende rollengerecht schulen. Pilotumfang und Betriebsverantwortung für den nächsten Schritt festlegen. | Trainingsmaterial, dokumentierte Betriebsabläufe, Pilot-Auswertung und Ausbauplan |
In Phase 1 geht es nicht darum, möglichst viele Werkzeuge einzuschalten. Vielmehr ist entscheidend, welche Systeme und Abläufe für das Unternehmen kritisch sind und welche Informationen für deren Schutz benötigt werden. Ein Pilotprojekt mit einer begrenzten Anzahl von Geräten hilft dabei, technische und organisatorische Probleme frühzeitig zu erkennen.
In den folgenden Phasen wird aus der technischen Sichtbarkeit ein arbeitsfähiger Prozess entwickelt. Automatisierungen sollten zunächst dort eingesetzt werden, wo Folgen und Zuständigkeiten klar sind. Maßnahmen mit größerer Wirkung, wie etwa das Isolieren eines Geräts, benötigen passende Freigaben, getestete Abläufe und die Möglichkeit, Fehlentscheidungen abzufangen.
Wir von HOLAGIL wissen, dass das für viele Mittelständler komplex wirkt – und das ist es auch. Deshalb begleiten wir dich Schritt für Schritt.
Zunächst erstellen wir eine Konzeption und Analyse: Wir betrachten deine Security-Prozesse, deine bestehende Dokumentation und Werkzeuge und ermitteln deinen aktuellen Stand. Wie reif ist dein Monitoring heute? Wo sind die Lücken? Welche Bedrohungen sind für dein Unternehmen spezifisch relevant?
In einem Workshop arbeiten wir gemeinsam mit deinem Team einen Fragenkatalog durch und skizzieren konkrete Lösungswege. Dabei ist alles sehr konkret: Es sind deine Assets, deine Systeme und dein Business, die wir als Grundlage nehmen.
Das Ergebnis ist ein maßgeschneidertes Konzept nach einem Standardvorgehen. Welche Tools integrieren wir? Wie bauen wir Detection Engineering auf? Welche Rollen und Fähigkeiten benötigen wir? Was kostet es, was bringt es?
Und dann unterstützen wir dich auch beim Change Management und der User Adoption, denn die beste Technik bringt nichts, wenn dein Team sie nicht nutzt. Wir helfen dir dabei, die Maßnahmen in deinem Unternehmen dauerhaft und effektiv zu implementieren.
Unser Ziel ist nicht, dass wir am Ende wegmarschieren und dir ein System hinterlassen. Sondern dass dein Team die Schleife aus Monitoring und Detection Engineering selbstständig, schnell und effektiv durchlaufen kann.
Wenn du bereit bist, diesen Weg zu gehen: Lass uns miteinander sprechen. Wir klären deine konkrete Situation und zeigen dir, wo die echten Hebel liegen.
Strategische IT-Beraterin
Für Governance ist Verständnis erforderlich: für die Arbeitsweise, die Prozesse und die Gründe.
Strategischer IT-Berater und Gründer von HOLAGIL
Menschen – und sie mitzunehmen – sind der wesentliche Faktor jeder Veränderung.