Physical Address
304 North Cardinal St.
Dorchester Center, MA 02124
Physical Address
304 North Cardinal St.
Dorchester Center, MA 02124
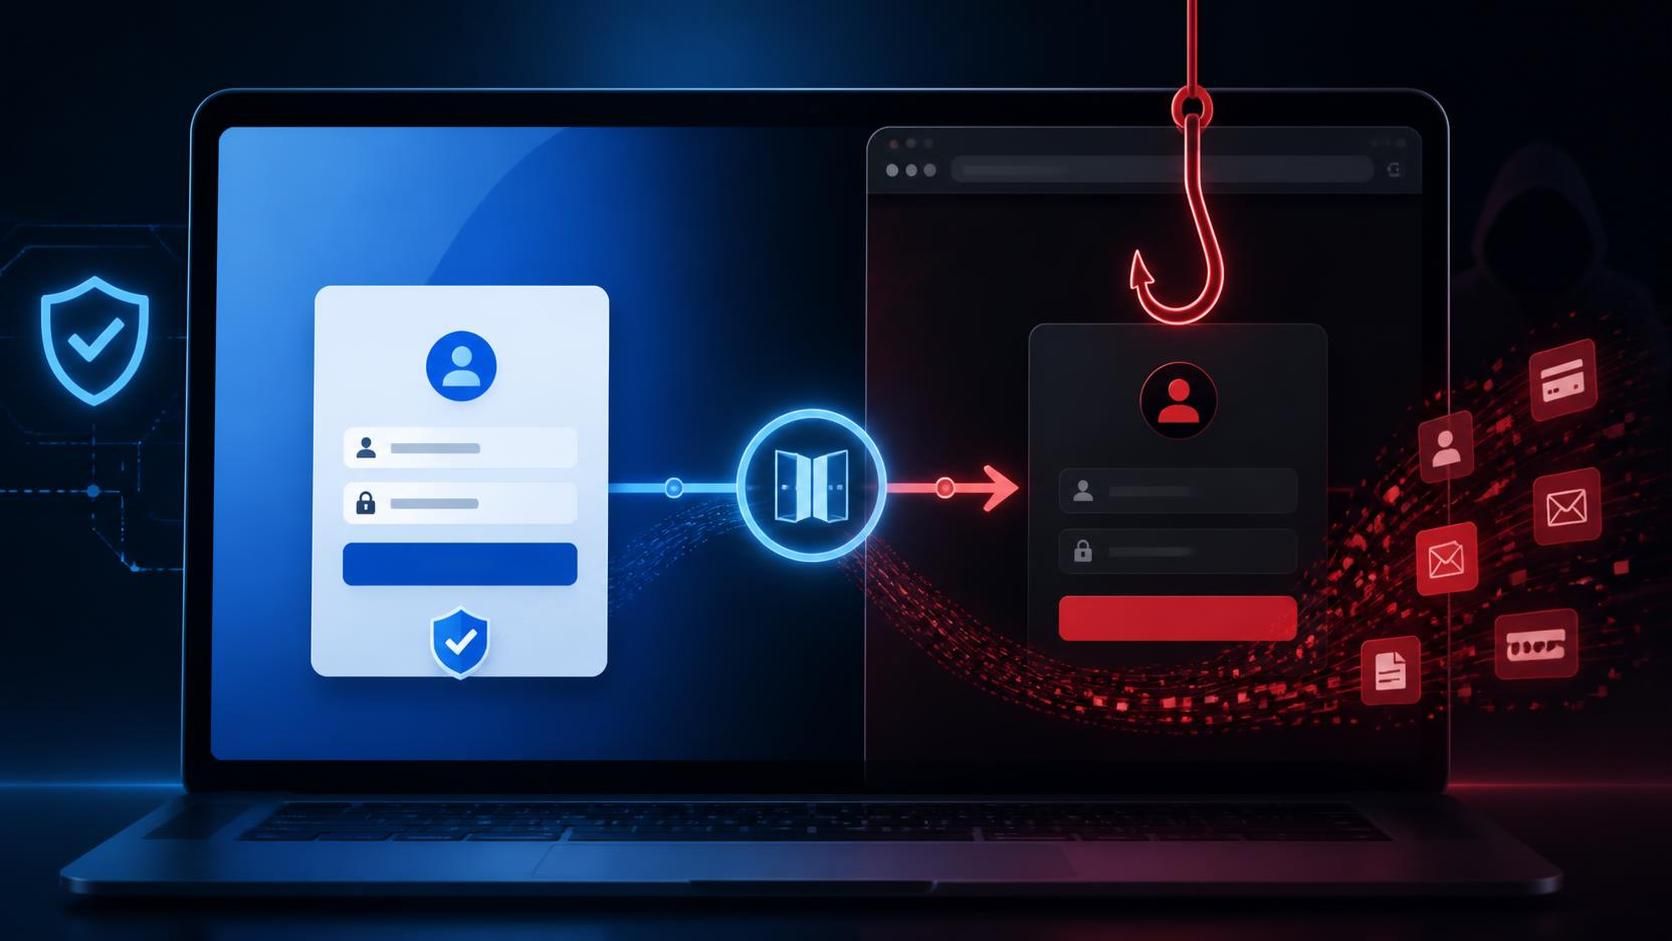
Kaspersky warnt vor einer besonders raffinierten Betrugskampagne, bei der Angreifer legitime Microsoft-Dienste als Waffe einsetzen. Innerhalb von sieben Wochen wurden über 31.000 betrügerische E-Mails erkannt – doch das ist vermutlich nur die Spitze des Eisbergs.
Die Angreifer haben eine clevere Taktik entwickelt: Sie registrieren eigene Anwendungen im Microsoft-Authentifizierungsdienst Microsoft Entra und manipulieren die sogenannten Redirect-URIs – also die Zieladressen, auf die Nutzer nach der Anmeldung weitergeleitet werden.
Das Ergebnis? E-Mails mit echten Microsoft-Links. Für den Empfänger ist das kaum zu durchschauen. Der Link sieht legitim aus, weil er tatsächlich zu Microsoft gehört. Erst nach der Authentifizierung werden Nutzer auf eine manipulierte Webseite geleitet, wo persönliche Daten abgefragt oder Schadsoftware zum Download angeboten wird.
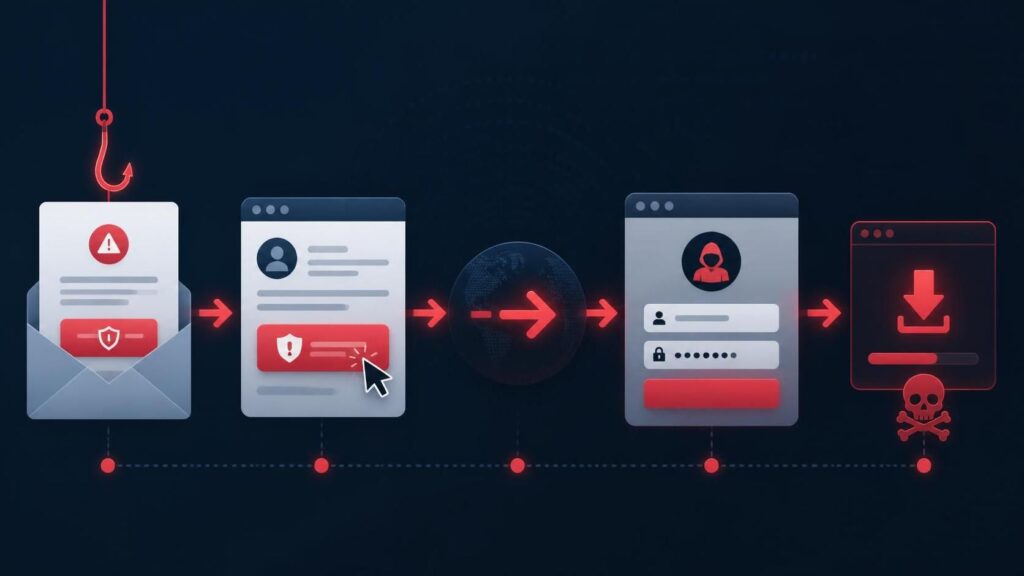
Die Phishing-Mails sind vielfältig gestaltet:
Das Tückische daran ist, dass viele der klassischen Warnsignale von Phishing-Mails fehlen. Der Link verweist auf tatsächlich zu Microsoft gehörende Server – die Gefahr offenbart sich erst später in der Angriffskette.
Andrey Kovtun, Sicherheitsexperte bei Kaspersky, warnt:
„Es ist nicht das erste Mal, dass Angreifer Links und Nachrichten nicht nur vermeintlich, sondern tatsächlich im Namen eines realen Unternehmens über dessen offizielle Dienste versenden. Dadurch erhalten solche Betrugsversuche eine zusätzliche Glaubwürdigkeit und sind schwieriger zu erkennen.“
Das zentrale Problem ist, dass die klassischen Erkennungsmerkmale nicht mehr funktionieren: Ein verdächtiger Absender, eine fehlerhafte E-Mail-Adresse oder eine ungewöhnliche Domain waren lange Zeit sichere Indikatoren für Phishing. Bei dieser Kampagne können solche Hinweise jedoch komplett fehlen.
| Risiko | Auswirkung |
|---|---|
| Datenverlust | Persönliche und geschäftliche Daten landen in den Händen von Kriminellen |
| Malware-Infektionen | Schadsoftware wird auf Systeme eingespielt und kann Netzwerke kompromittieren |
| Identitätsdiebstahl | Gestohlene Zugangsdaten ermöglichen den Zugriff auf alle verknüpften Konten |
| Finanzielle Verluste | Betrug, Erpressung und die Kosten für die Incident Response summieren sich schnell auf |
| Vertrauensbruch | Millionen von Nutzern erhalten gefälschte Nachrichten, die vermeintlich von Microsoft stammen |

Diese Kampagne zeigt einen gefährlichen Trend: Cyberkriminelle werden immer raffinierter. Sie verstecken sich nicht mehr nur hinter gefälschten Adressen und geklonten Websites, sondern missbrauchen auch die Infrastruktur der Anbieter, denen wir vertrauen.
Weder Unternehmen noch Privatanwender können sich auf die alten Erkennungsmerkmale von Phishing verlassen. Stattdessen ist eine Kombination aus technischem Schutz, Benutzer-Wachsamkeit und modernen Sicherheitslösungen, die mehrschichtig arbeiten, erforderlich.
Im Zweifelsfall ist es besser, einmal zu viel als einmal zu wenig zu hinterfragen. Ihre Sicherheit ist es wert.
Quelle: Kaspersky Lab, 07.10.2026
Strategische IT-Beraterin
Für Governance ist Verständnis erforderlich: für die Arbeitsweise, die Prozesse und die Gründe.
Strategischer IT-Berater und Gründer von HOLAGIL
Menschen – und sie mitzunehmen – sind der wesentliche Faktor jeder Veränderung.