Physical Address
304 North Cardinal St.
Dorchester Center, MA 02124
Physical Address
304 North Cardinal St.
Dorchester Center, MA 02124
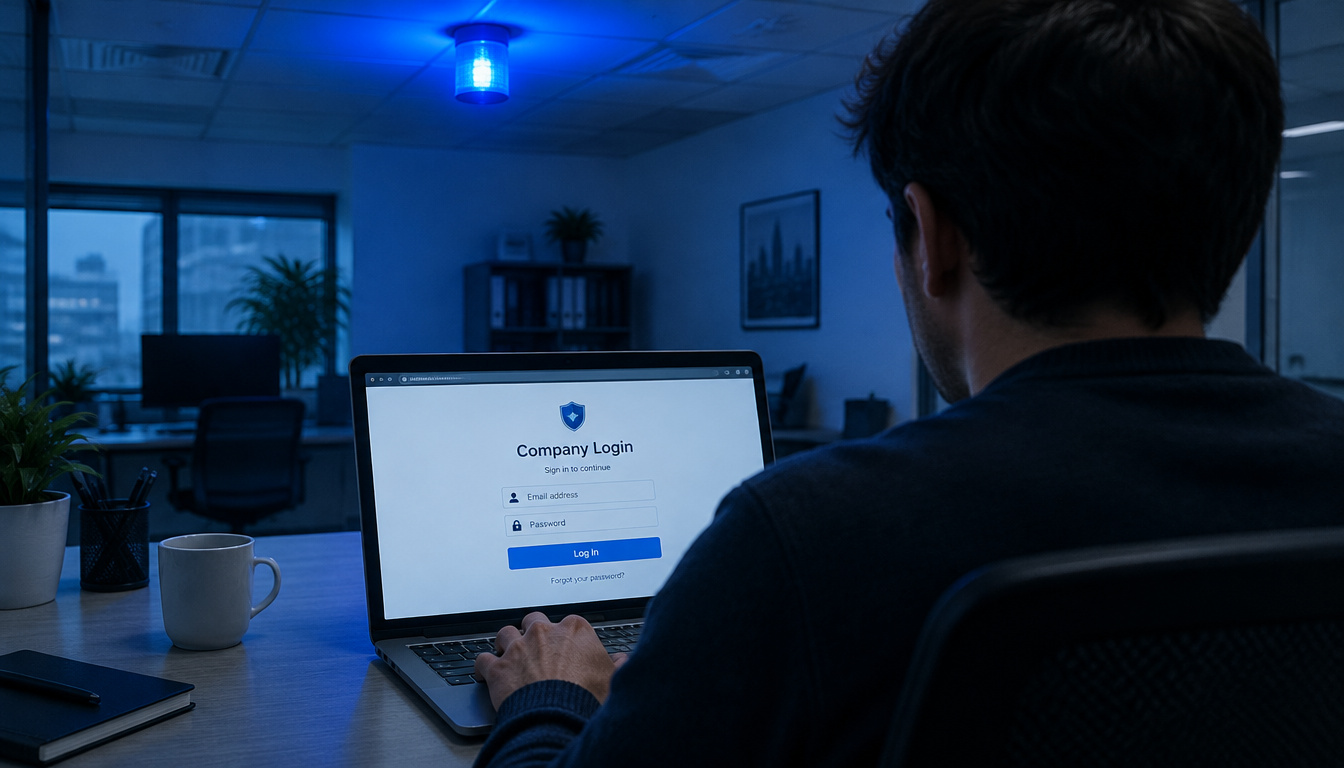
Die neueste Masche ist so simpel wie genial: Hacker registrieren Domains wie „teams-cloud.live” und kopieren die Oberfläche von Microsoft Teams. Punkt. Deine Mitarbeiter geben ihre Passwörter ein, ohne zu merken, dass sie sich nicht bei Microsoft befinden. Und das Problem? Es sieht verdammt echt aus.
Anfang Oktober 2026 entdeckte der Security-Forscher Steven Lim die Domain „teams-cloud[.]live”, die gerade einmal fünf Tage alt war, aber bereits aktiv im Einsatz war. Sie imitiert nicht nur die Teams-Login-Seite, sondern auch die gesamte Benutzeroberfläche. Das Perfide daran ist, dass sie für den flüchtigen Blick eines gestressten Mitarbeiters kaum von echten Teams zu unterscheiden ist.
Die Frage stellt sich sofort: Wie viele deiner Mitarbeiter haben diese Seite bereits besucht? Wie viele haben ihre Zugangsdaten eingegeben?
Es gibt hier keinen Software-Bug, den Microsoft schnell beheben könnte. Das ist klassisches Social Engineering auf Basis vertrauter Markengestaltung. Deine Mitarbeiter kennen Teams, nutzen es täglich und vertrauen der Oberfläche – genau das machen sich Hacker zunutze.
Steven Lim hat außerdem dokumentiert, dass die gefälschte Seite beim Klick auf „Teams aktualisieren” eine TXT-Datei zum Download anbietet. Ob darin Malware enthalten ist oder nur Schrott, ist unklar. Aber das ist der Punkt: Cyberkriminelle müssen nicht alles perfekt machen. Sie müssen nur genug Unsicherheit säen, damit einige User auf den Link klicken.
Ein weiteres Detail ist, dass es eine Healthcare-Version unter amgen[.]teams-cloud[.]live gibt – offensichtlich gezielt auf Unternehmen aus dem Gesundheitssektor ausgerichtet. Das zeigt: Diese Attacke ist nicht zufällig, sondern systematisch und zielgerichtet.
Hier ist die unbequeme Wahrheit: Dein IT-Budget, deine Firewalls und deine Antivirus-Software können diese Attacke nicht stoppen. Nicht, weil sie schlecht sind, sondern weil die Schwachstelle zwischen Stuhl und Tastatur sitzt – also bei deinen Mitarbeitern.
Das ist genau der Grund, warum User Adoption und Change Management keine Nice-to-Haves, sondern echte Sicherheitsmaßnahmen sind. Wenn deine Teammitglieder trainiert sind, bei verdächtigen URLs zu fragen „Stimmt diese URL wirklich?”, haben Hacker ein echtes Problem.
Gleichzeitig zeigt sich hier auch, dass generische Sicherheitstrainings oft versagen. Der Mitarbeiter kennt Teams, die Seite sieht aus wie Teams – Training hin oder her, es ist psychologisch sehr schwer, das zu durchschauen.
Genau hier setzt unser Ansatz an. Technologie allein schützt nicht. Ihr braucht ein ganzheitliches Sicherheitskonzept, das Menschen, Prozesse und Technologie zusammenbringt.
Wir beginnen mit einer Analyse eurer aktuellen Situation: Wie ist eure IT-Governance aufgestellt? Welche Sicherheitsmaßnahmen habt ihr bereits implementiert? Wo sind die Lücken – nicht nur technisch, sondern auch in den Prozessen und in der Kommunikation mit den Mitarbeitern?
In einem gemeinsamen Workshop erarbeiten wir einen Fragenkatalog und definieren Lösungswege. Dabei betrachten wir eure Risiken, eure Mitarbeiter und eure Infrastruktur, nicht irgendwelche Standards, die nicht zu euch passen.
Das Ergebnis ist ein maßgeschneidertes Sicherheitskonzept, das technische Maßnahmen, User-Training und Change-Management umfasst. Wir begleiten euch auch bei der Umsetzung, damit die Maßnahmen nicht in der Schublade landen, sondern wirklich gelebt werden – dauerhaft und effektiv.
Strategische IT-Beraterin
Für Governance ist Verständnis erforderlich: für die Arbeitsweise, die Prozesse und die Gründe.
Strategischer IT-Berater und Gründer von HOLAGIL
Menschen – und sie mitzunehmen – sind der wesentliche Faktor jeder Veränderung.