Physical Address
304 North Cardinal St.
Dorchester Center, MA 02124
Physical Address
304 North Cardinal St.
Dorchester Center, MA 02124
Ein Sicherheitsupdate ist schnell installiert.
Die schwierigere Frage lautet jedoch: Wer entscheidet, wann es installiert wird – und wer trägt die Verantwortung, wenn es ausbleibt?
Genau hier treffen Patchmanagement und IT-Governance aufeinander.
Ein passendes Patch-Regelwerk hilft Ihrem Unternehmen, Sicherheitsrisiken zu senken, Ausfälle planbar zu halten und Verantwortlichkeiten zu klären. Es verwandelt eine oft hektische Einzelmaßnahme in einen nachvollziehbaren Prozess, der zu Ihrem Geschäft und Ihren tatsächlichen Risiken passt.
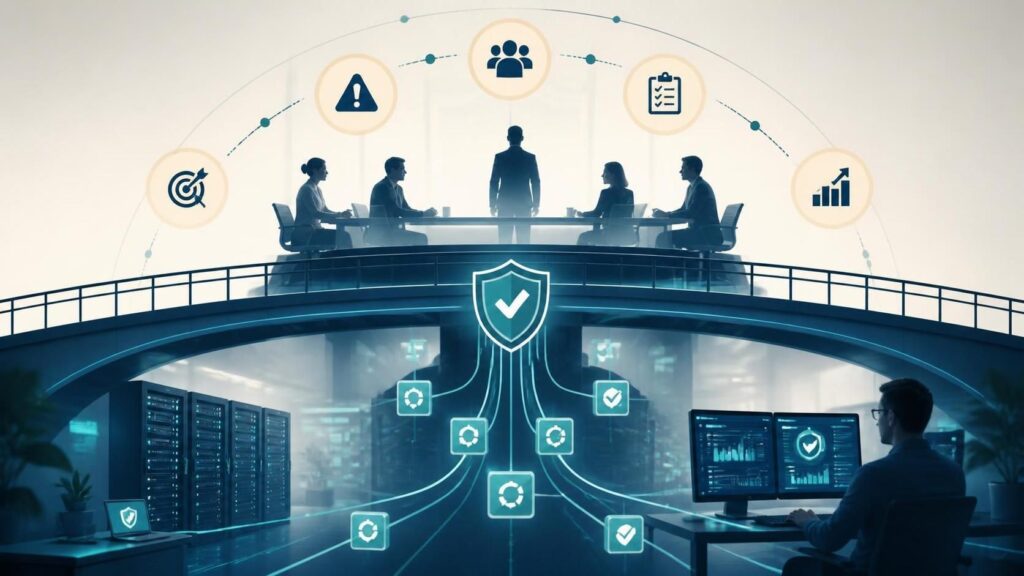
IT-Governance beschreibt, wie ein Unternehmen seine IT steuert: Welche Ziele verfolgt sie? Welche Risiken sind akzeptabel? Wer darf Entscheidungen treffen und wie wird kontrolliert, ob Vereinbarungen eingehalten werden? Damit verbindet sie technische Maßnahmen mit den Anforderungen des Unternehmens.
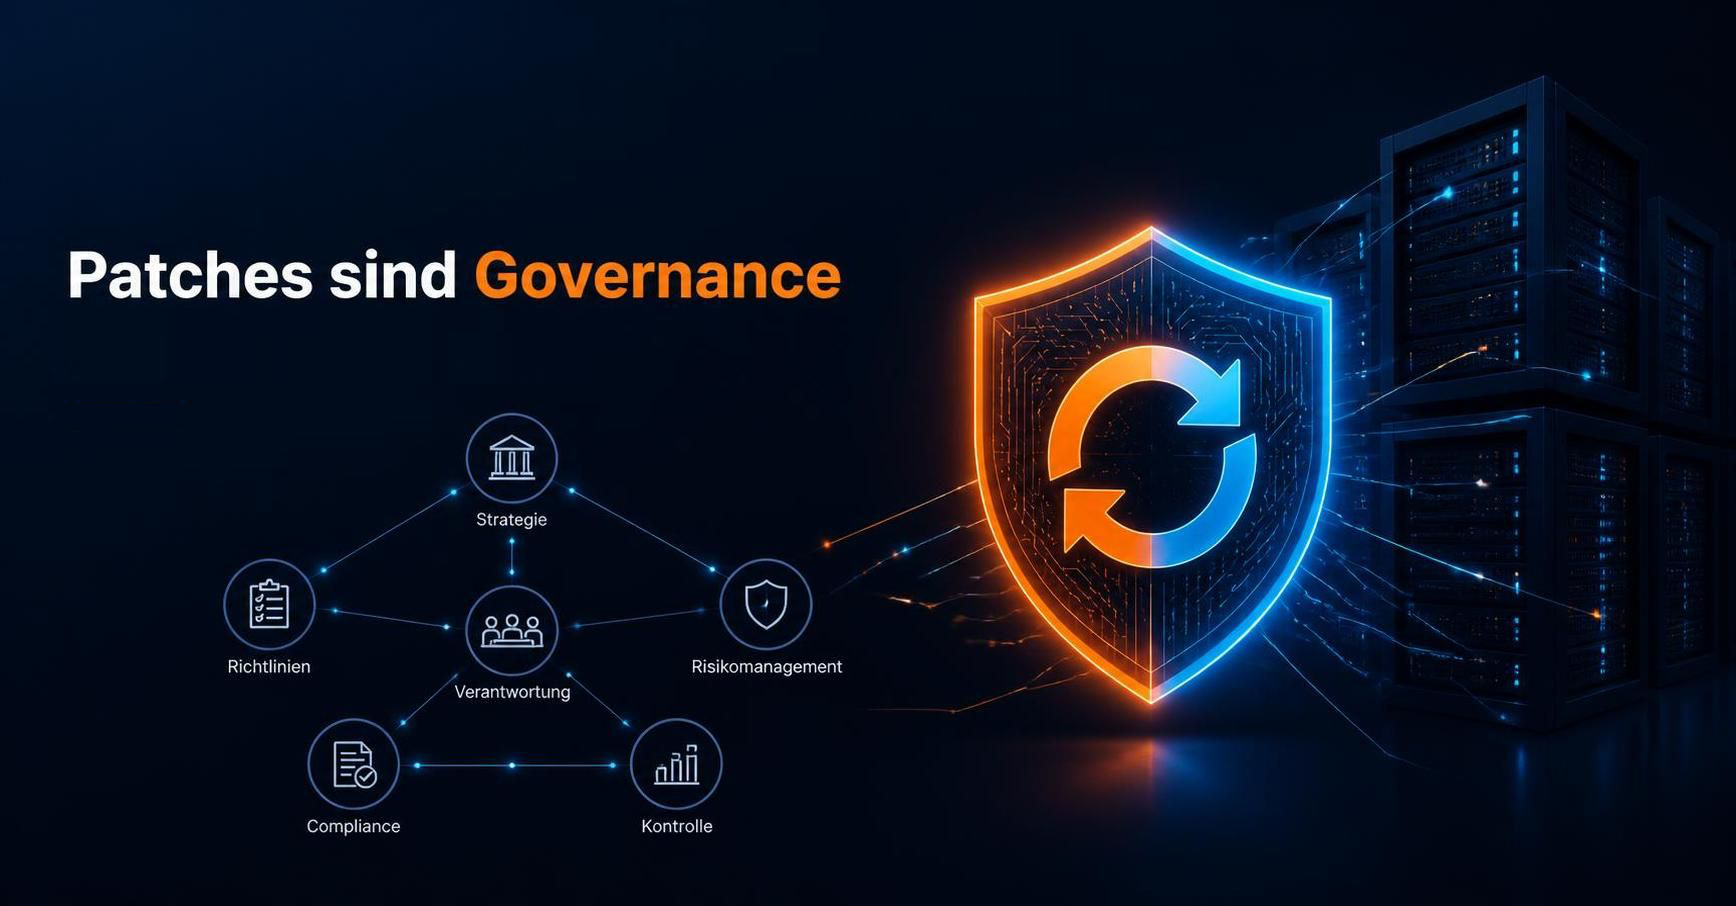
Ein Patchregelwerk übersetzt diesen Rahmen in konkrete Vorgaben. Es legt beispielsweise fest, welche Systeme erfasst sind, wie Updates nach Kritikalität priorisiert werden und innerhalb welcher Fristen sie installiert werden sollen. Governance sagt also, was erreicht und verantwortet werden muss, während das Patchregelwerk beschreibt, wie das Unternehmen dabei vorgeht.
In vielen Unternehmen wird das Patchen ad hoc gehandhabt: Ein Team installiert Updates regelmäßig, ein anderes wartet auf ein Wartungsfenster und bei besonders kritischen Systemen ist unklar, wer die Freigabe erteilt. Solange nichts schiefgeht, fällt das kaum auf. Bei einer Sicherheitslücke oder einem ungeplanten Ausfall werden die offenen Fragen jedoch plötzlich teuer.
Ein wirksames Regelwerk schafft hier Klarheit über Zuständigkeiten und Abläufe. Es legt fest, wer Sicherheitsmeldungen bewertet, wer Updates testet und freigibt, wer den Rollout durchführt und wie Ausnahmen dokumentiert werden. So muss bei jedem Patch nicht neu verhandelt werden, was eigentlich gelten soll.
Nicht jedes Update ist gleich dringend und nicht jedes System kann gleich behandelt werden. Ein Patch für eine öffentlich erreichbare, geschäftskritische Anwendung hat möglicherweise eine höhere Priorität als ein Update für ein weniger kritisches Gerät. Deshalb ist eine risikobasierte Einordnung sinnvoll: Wie schwerwiegend ist die Schwachstelle, wie wahrscheinlich ist eine Ausnutzung und wie groß wäre der Schaden für den Geschäftsbetrieb?
Das Regelwerk sollte außerdem festlegen, wie getestet und ausgerollt wird. Tests und gestaffelte Rollouts können dabei helfen, Probleme frühzeitig zu erkennen. Für besonders kritische Sicherheitslücken muss es zugleich einen klaren Weg für beschleunigte Maßnahmen geben. Wenn ein Update vorübergehend nicht installiert werden kann, muss die Ausnahme begründet, genehmigt und mit geeigneten Ersatzmaßnahmen sowie einem Prüfdatum versehen werden.
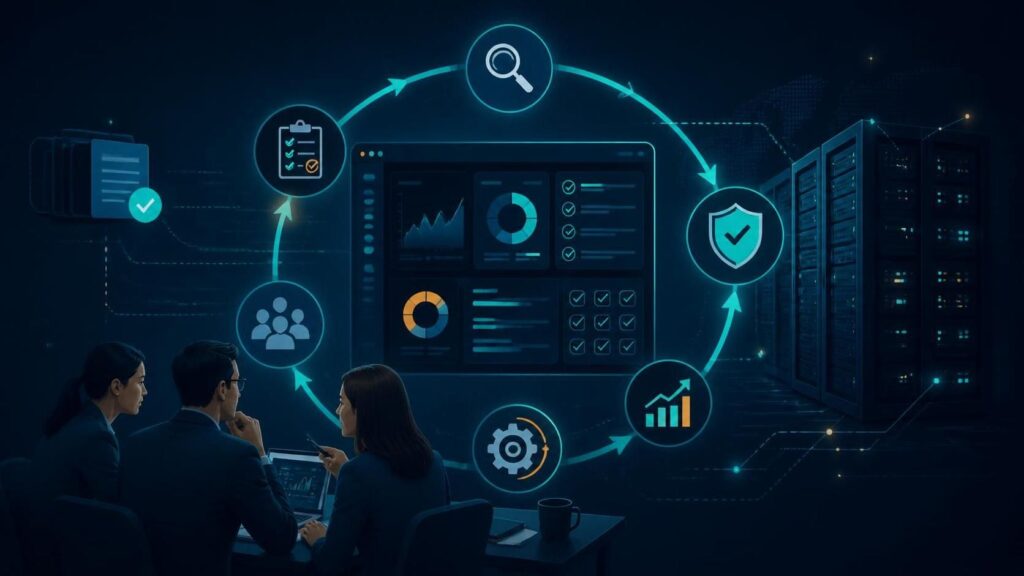
Eine Vorgabe ist nur dann hilfreich, wenn sich überprüfen lässt, ob sie im Alltag funktioniert. Dafür ist eine nachvollziehbare Dokumentation notwendig. Welche Systeme wurden erfasst? Welche Updates wurden wann installiert? Wo gibt es offene Abweichungen und wer kümmert sich darum? Das unterstützt nicht nur Prüfungen, sondern auch die operative Steuerung.
Geeignete Kennzahlen können beispielsweise die Zeit bis zur Installation kritischer Patches, den Anteil fristgerecht aktualisierter Systeme und die Zahl offener Ausnahmen sichtbar machen. Diese Informationen fließen durch KPIs zurück in die IT-Governance und zeigen, ob die Fristen realistisch sind, ob Ressourcen fehlen oder ob Prozesse angepasst werden müssen. So wird das Patch-Regelwerk zu einem steuerbaren Teil der IT und nicht zu einem Dokument im Ablageordner.
Wenn Sie bei der Entwicklung eines Konzepts und Prozesses oder bei der Einführung Hilfe benötigen, stehen wir Ihnen gerne zur Seite. Unser Vorgehen beginnt mit einer Analyse Ihrer Prozesse, Dokumentationen und Arbeitsweisen, um zu ermitteln, wo Ihr Patchmanagement heute steht. In einem Workshop betrachten wir gemeinsam zentrale Fragen – etwa zu Zuständigkeiten, Kritikalität, Fristen und Ausnahmen – und skizzieren passende Lösungswege.
Das Ergebnis ist ein Konzept, das zu Ihrem Unternehmen, Ihrer IT-Landschaft und Ihren Abläufen passt. Auf Wunsch unterstützen wir Sie auch beim Change-Management und bei der User Adoption, damit die vereinbarten Maßnahmen dauerhaft und wirksam im Unternehmen verankert werden.
Unsere Empfehlungen zu Rollen, Priorisierung, Ausnahmen und Kennzahlen orientieren sich an gängigen Ansätzen für Patchmanagement-Richtlinien.
Strategische IT-Beraterin
Für Governance ist Verständnis erforderlich: für die Arbeitsweise, die Prozesse und die Gründe.
Strategischer IT-Berater und Gründer von HOLAGIL
Menschen – und sie mitzunehmen – sind der wesentliche Faktor jeder Veränderung.