Physical Address
304 North Cardinal St.
Dorchester Center, MA 02124
Physical Address
304 North Cardinal St.
Dorchester Center, MA 02124
Sie kennen das: In Ihrer M365-Umgebung existieren 1.500 Teams. Niemand weiß genau, welche davon noch aktiv sind. Gäste haben Zugriff auf Daten, die sie längst nichts mehr angehen. Audits sind ein Alptraum. Und das Wissensmanagement? Es funktioniert praktisch nicht, weil niemand weiß, wo welche Dokumente liegen.
Das ist kein IT-Problem. Es ist ein Kontrollproblem. Und Kontrollverlust kostet Geld, Zeit und im schlimmsten Fall Ihre Reputation.
Viele Geschäftsführer und IT-Leitungen betrachten Governance als eine Art Audit-Falle oder Zwang: Regeln, Richtlinien, Einschränkungen. Das ist jedoch ein Missverständnis.
Echte Governance ist das Gegenteil. Sie ist der Rahmen, in dem Ihre Teams produktiv und kontrolliert arbeiten können. Sie wissen jederzeit, wo sich Ihre Daten befinden, wer Zugriff hat und dass Ihre vertraulichen Informationen wirklich vertraulich bleiben. Das ist keine Einschränkung, die Sie an der Wirkung Ihrer Tätigkeit und dem Erfolg Ihres Unternehmens hindert, sondern die Grundlage von Souveränität.
Ein Dienstleister für Versicherungen und Finanzdienstleistungen mit 200 bis 250 Mitarbeitern hat dies am eigenen Leib erfahren. Über einen Zeitraum von fünf Jahren war M365 unkontrolliert gewachsen. Es gab über 1.500 Teams, hunderte Projekte pro Jahr, jedes mit anderen Regeln, Zugriffen, Namenskonventionen, Berechtigungen, Ordnerstrukturen und sogar Inhalten. Das Ergebnis waren Chaos, Sicherheitslücken und unmögliche Audits.
Das Unternehmen führte weit über 100 Projekte pro Jahr durch, jedes mit unterschiedlichen Sicherheitsklassifizierungen. Hier sind die realen Probleme, die daraus entstanden sind:
Es gab keine Struktur und keine Orientierung. Jedes Projekt verwendete andere Namenskonventionen. Die Verträge lagen mehrfach in den Projekträumen, ohne ein klares Namensschema und ohne erkennbaren aktuellen Stand. Von außen war nicht zu erkennen, in welcher Projektphase man sich befand, denn die Ablage verriet es nicht.
Sicherheit im Nebel: Niemand konnte auf einen Blick erkennen, welche Dokumente vertraulich waren und welche nicht. Einmal eingeladene Gäste hatten meist Zugriff auf fast alles und blieben dauerhaft in den Projekten, selbst wenn sie längst nicht mehr mitwirkten. Das ist bei Audits ein Desaster und bei etwas Böswilligkeit eines externen Mitarbeiters schnell ein finanzielles Fiasko., bei nur etwas Böswilligkeit eines externen Mitarbeiters schnell ein finanzielles Fiasko.
Das Wissensmanagement funktioniert nicht. Angebote, Projektpläne und Lessons Learned sollten in ein zentrales Wissensmanagement einfließen. Ohne ein entsprechendes Schema musste jedoch jemand hunderte von Dokumenten in zig Versionen durchsichten und manuell verschieben. Das passierte jedoch fast nie. Ergebnis: Nur unter 10 % der Projekte landeten überhaupt im Wissensmanagement. Und das natürlich in unterschiedlichen Strukturen und Namensgebungen. Dadurch wird die Suche nach einem ähnlichen Projekt zum Glücksspiel.Die IT-Leitung wusste, dass dies nicht nur ein IT-Problem war. Es ist eine geschäftliche Zeitbombe.
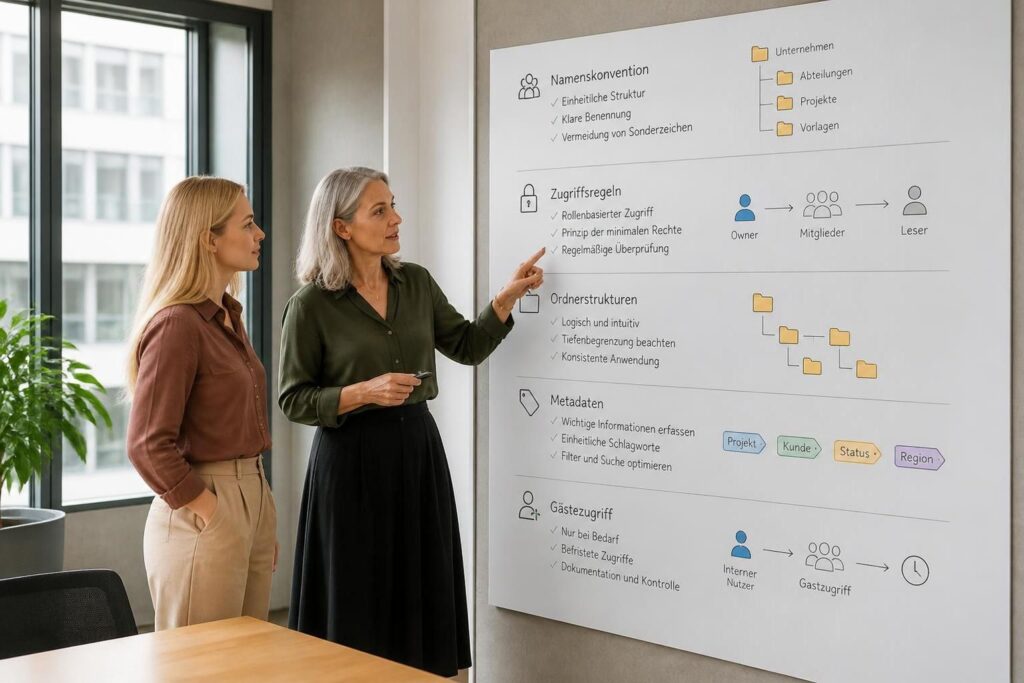
Anstatt weitere Tools einzuführen, hat das Unternehmen zunächst das Fundament geschaffen: ein klares Governance-Framework für M365.
Konkret bedeutete das:
Das Ergebnis: Souveränität im wahrsten Sinne des Wortes.
Die Zahlen sprechen für sich:
Wenn Sie sich in dieser Situation wiedererkennen – über- oder unkontrollierte Teams, unklare Datensicherheit, unmögliche Audits – dann gibt es einen klaren ersten Schritt:
Schauen Sie sich Ihre aktuelle Situation an. Nicht oberflächlich, sondern systematisch. Wie viele Teams existieren? Welche sind noch aktiv? Welche Sicherheitsrisiken bestehen? Wo liegen die Compliance-Lücken und wie einfach fällt es ihnen ein Dokument zu finden, von dem Sie wissen das es existiert, aber nicht wo.
Es geht nicht um eine einfache Technik-Übung, die Sie Zeit kostet, sondern darum, zu verstehen, was die Effizienz in Ihrem Unternehmen behindert. Denn Governance ist letztlich immer eine Geschäftsführungsentscheidung. Möchten Sie die Kontrolle über Ihre Daten haben? Die IT kann das bei aller Liebe für Technik und Umsetzung ohne klare Entscheidungen nämlich überhaupt nicht regeln.
Wir haben dafür eine kostenlose M365-Governance-Checkliste zusammengestellt. Sie durchleuchtet die kritischen Bereiche:
[Download: M365-Governance-Checkliste]
Laden Sie die Checkliste herunter und prüfen Sie ehrlich, wie viele Punkte Sie bereits erfüllen. Wo liegen die Lücken? Wenn die Checkliste Lücken offenbart, hilft das Ihnen. Und keine Angst, es geht den meisten Unternehmen wie Ihnen:
Viele Unternehmen stellen nach dieser Selbstprüfung fest: Die Herausforderung ist größer als gedacht. Die Frage lautet dann nicht „Können wir das selbst beheben?”, sondern „Wie lange dauert das und was kostet uns das Nicht-Beheben?” (Die Mehrheit der Unternehmen liegt im Durchschnitt bei 1 bis 2 von 4 Punkten).
Das Ganze gibt es als Workshop-Modul. Dabei sind wir ein bis zwei Werktage bei Ihnen vor Ort, der Rest erfolgt remote. Dabei verschaffen wir uns einen vollständigen Überblick.
Das Ergebnis: Sie wissen genau, wo Sie stehen. Zudem haben Sie einen realistischen, priorisierten Fahrplan für die nächsten 6–12 Monate. Dabei hälts sich das Investment im Rahmen bei einem hohen Output des Workshops. Unternehmen zwischen 50 und 250 Mitarbeiter müssen 12.800 Euro plus Reisekosten einkalkulieren.
Auf den ersten Blick mag das nach viel klingen. Aber rechnen Sie selbst: Wenn Sie wie der Versicherungsdienstleister 80 % Zeitersparnis bei der Team-Erstellung gewinnen oder Compliance-Risiken um 75 % senken, wie lange dauert es, bis sich das amortisiert? Darüber hinaus erhalten Sie bereits die ersten Ergebnisse und Handlungsanweisungen.
Wir beginnen mit einer Konzeption und Analyse: Wir schauen uns Ihre Prozesse, Dokumentationen und Arbeitsweisen an und ermitteln Ihren aktuellen Stand.
In einem Workshop mit Ihren Entscheidern behandeln wir einen strukturierten Fragenkatalog und skizzieren erste Lösungswege, die auf unseren Erkenntnissen basieren.
Das Ergebnis ist ein Governance-Konzept, das zu Ihrem Unternehmen passt – wir benutzen keine generische Vorlage, sondern eine auf Ihre Realität zugeschnittene Strategie.
Gerne unterstützen wir Sie auch beim Change-Management und bei der User-Adoption. Wir helfen Ihnen dabei, die Maßnahmen in Ihrem Unternehmen dauerhaft und effektiv zu implementieren. Governance funktioniert nur, wenn die Teams mitziehen. Deshalb begleiten wir Sie auch auf diesem Weg.
Für Unternehmen, die bereits über M365 hinausdenken, beispielsweise weil sie openDesk als zusätzliche Plattform einführen, werden Governance-Anforderungen noch interessanter. Wie synchronisieren Sie beispielsweise die Berechtigungen zwischen M365 und openDesk? Welche Daten gehören wohin? Wie bleibt alles auditierbar?
Das ist Stoff für Dezember. Wenn Sie jedoch bereits im November mit der M365-Governance beginnen, sind Sie bestens für die Zukunft gerüstet.
Strategische IT-Beraterin
Für Governance ist Verständnis erforderlich: für die Arbeitsweise, die Prozesse und die Gründe.
Strategischer IT-Berater und Gründer von HOLAGIL
Menschen – und sie mitzunehmen – sind der wesentliche Faktor jeder Veränderung.