Physical Address
304 North Cardinal St.
Dorchester Center, MA 02124
Physical Address
304 North Cardinal St.
Dorchester Center, MA 02124
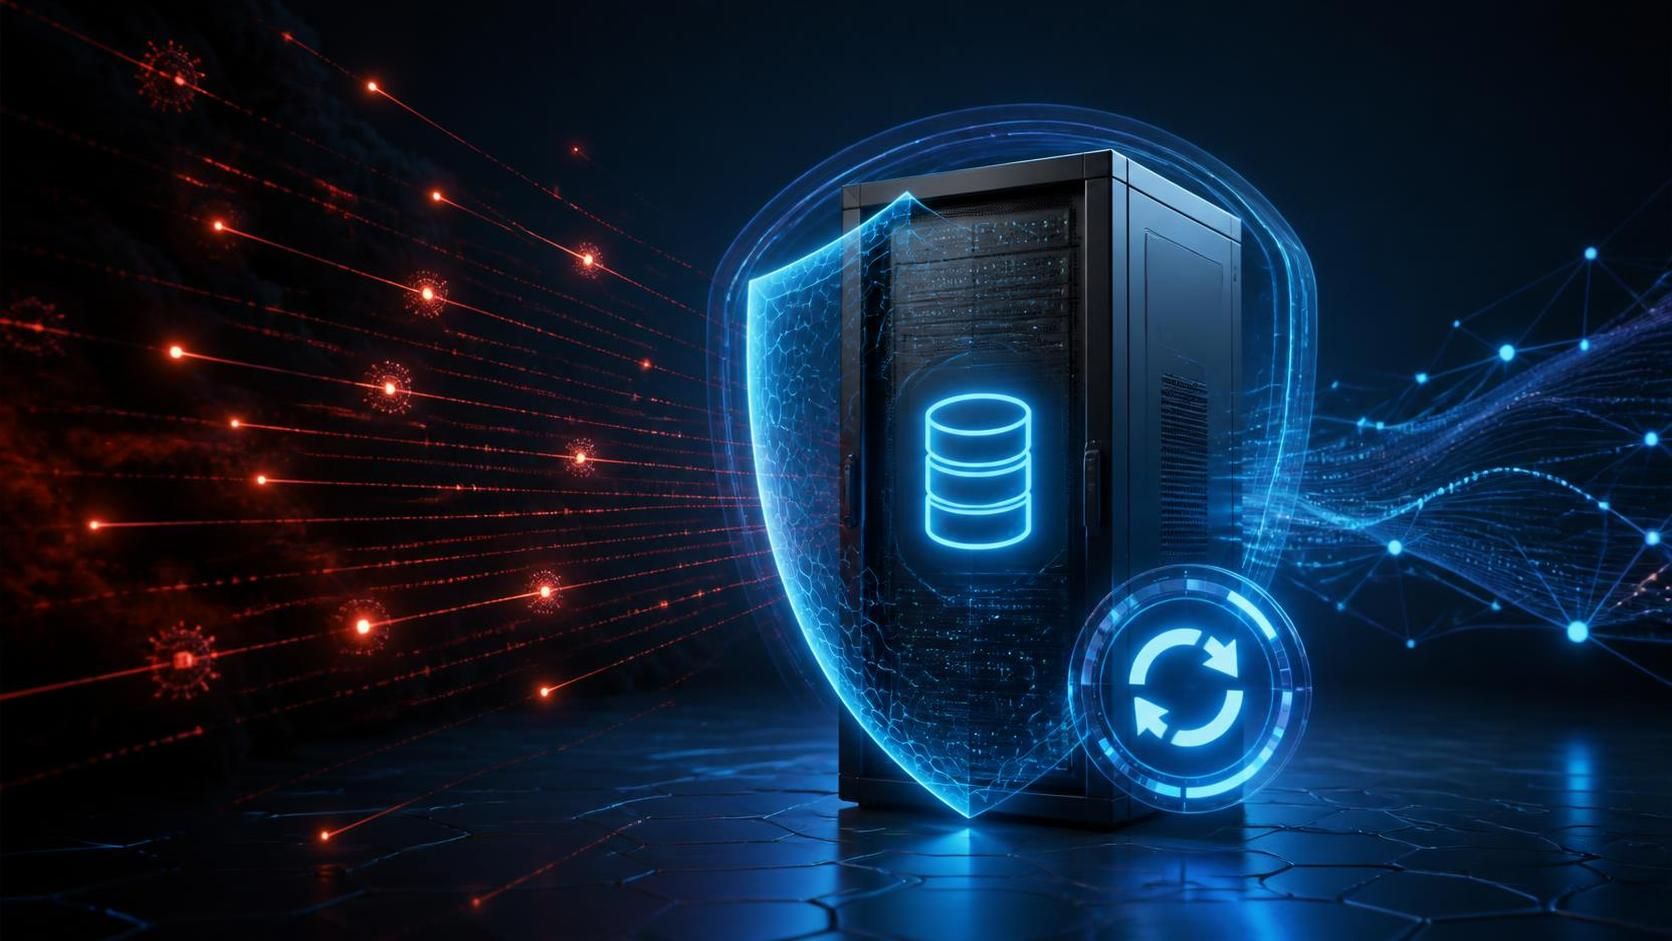
Mal ehrlich: SQL Server ist für viele Unternehmen das Herz der Datenverwaltung. Und jetzt gibt es 63 neue Sicherheitslücken, die Angreifer ausnutzen könnten, um genau diesen Kern zu kompromittieren.
Wenn du SQL Server 2017, 2019 oder 2022 im Einsatz hast – was auf die meisten mittelständischen Unternehmen zutrifft –, dann ist jetzt Handeln angesagt. Nicht irgendwann. Jetzt.
Microsoft hat gerade ein Sicherheits-Update freigegeben, das 63 Schwachstellen in SQL Server behebt. Das klingt nach einer Zahl, die man ignorieren kann – doch das ist ein Fehler. Diese Menge an Lücken deutet darauf hin, dass Microsoft nicht nur eine einzelne Schwachstelle geschlossen, sondern systematische Probleme in mehreren Komponenten behoben hat.
Ein Angreifer, der eine dieser Lücken ausnutzt, könnte deine SQL-Server-Instanz vollständig übernehmen. Das bedeutet: Zugriff auf alle Daten, Erhöhung der Rechte auf Sysadmin-Ebene und beliebige Code-Ausführung – und das oft mit minimalen Hürden.
Dieses Bedrohungsszenario ist nicht theoretisch. Ein Angreifer könnte beispielsweise:
Deine Daten stehlen: Vertrauliche Informationen, Kundendaten, Geschäftsgeheimnisse – wenn die Datenbank kompromittiert ist, ist alles offen. Und nein, eine Verschlüsselung auf Festplattenebene hilft hier nicht, wenn der Angreifer von innen zugreift.
Dein System lahmlegen: Ein Denial-of-Service-Angriff auf die SQL-Server kann dazu führen, dass deine Anwendungen nicht mehr funktionieren. Kein CRM, kein ERP, nichts.
Sich tiefer ins Netzwerk graben: Mit SQL-Server-Sysadmin-Rechten kann ein Angreifer seinen Spielraum erweitern und weitere Systeme in deinem Netzwerk angreifen. Das ist oft der Einstiegspunkt für Ransomware oder gezielte Datendiebstähle.
Deine Sicherheitsmaßnahmen aushebeln: Einige dieser Lücken ermöglichen es, Sicherheitsmechanismen zu umgehen – das bedeutet, dass dein IT-Security-Team möglicherweise nicht sieht, dass gerade etwas Unzulässiges passiert.
Die hohe Anzahl von 63 CVEs in einem Patch-Zyklus ist ungewöhnlich und deutet darauf hin, dass Microsoft ein umfassendes Sicherheits-Audit durchgeführt hat oder mehrere kritische Schwachstellen parallel behoben wurden. Das ist eigentlich eine gute Nachricht – Microsoft reagiert proaktiv. Die schlechte Nachricht: Bis du das Update installiert hast, sind deine Systeme exponiert.
Dies ist eines der klassischen Szenarien, in denen IT-Governance nicht nur ein Compliance-, sondern auch ein wirtschaftliches Thema ist. Ein Patch-Management-Prozess, der es ermöglicht, kritische Updates innerhalb von Tagen statt Monaten einzuspielen, ist ein echter Wettbewerbsvorteil. Unternehmen, die das beherrschen, sind resilient. Die anderen … naja, die hoffen, dass es sie nicht trifft.
Wenn dein Unternehmen beim Thema IT-Governance und Sicherheitskonzepten unsicher ist, helfen wir gerne. Zunächst analysieren wir deine aktuellen Patch-Management-Prozesse, deine SQL-Server-Infrastruktur und deine Dokumentationen. Wir schauen uns an, wo Lücken bestehen und wo es schneller gehen könnte.
In einem Workshop werden wir einen Fragenkatalog durchgehen. Wie kriegen wir Updates schneller aus? Wie dokumentieren wir das? Wie schulen wir dein IT-Team? Das Ergebnis ist ein Konzept, das zu deinem Unternehmen passt. Es schließt nicht nur die aktuellen Lücken, sondern gibt dir auch eine Struktur, um zukünftig schneller reagieren zu können.
Gerne unterstützen wir dich auch beim Change-Management und helfen deinem Team dabei, die Maßnahmen dauerhaft und effektiv umzusetzen. Denn Updates ohne Prozess sind wie Flicken ohne Plan: Sie sind hilfreich, aber nicht nachhaltig.
Strategische IT-Beraterin
Für Governance ist Verständnis erforderlich: für die Arbeitsweise, die Prozesse und die Gründe.
Strategischer IT-Berater und Gründer von HOLAGIL
Menschen – und sie mitzunehmen – sind der wesentliche Faktor jeder Veränderung.