Physical Address
304 North Cardinal St.
Dorchester Center, MA 02124
Physical Address
304 North Cardinal St.
Dorchester Center, MA 02124
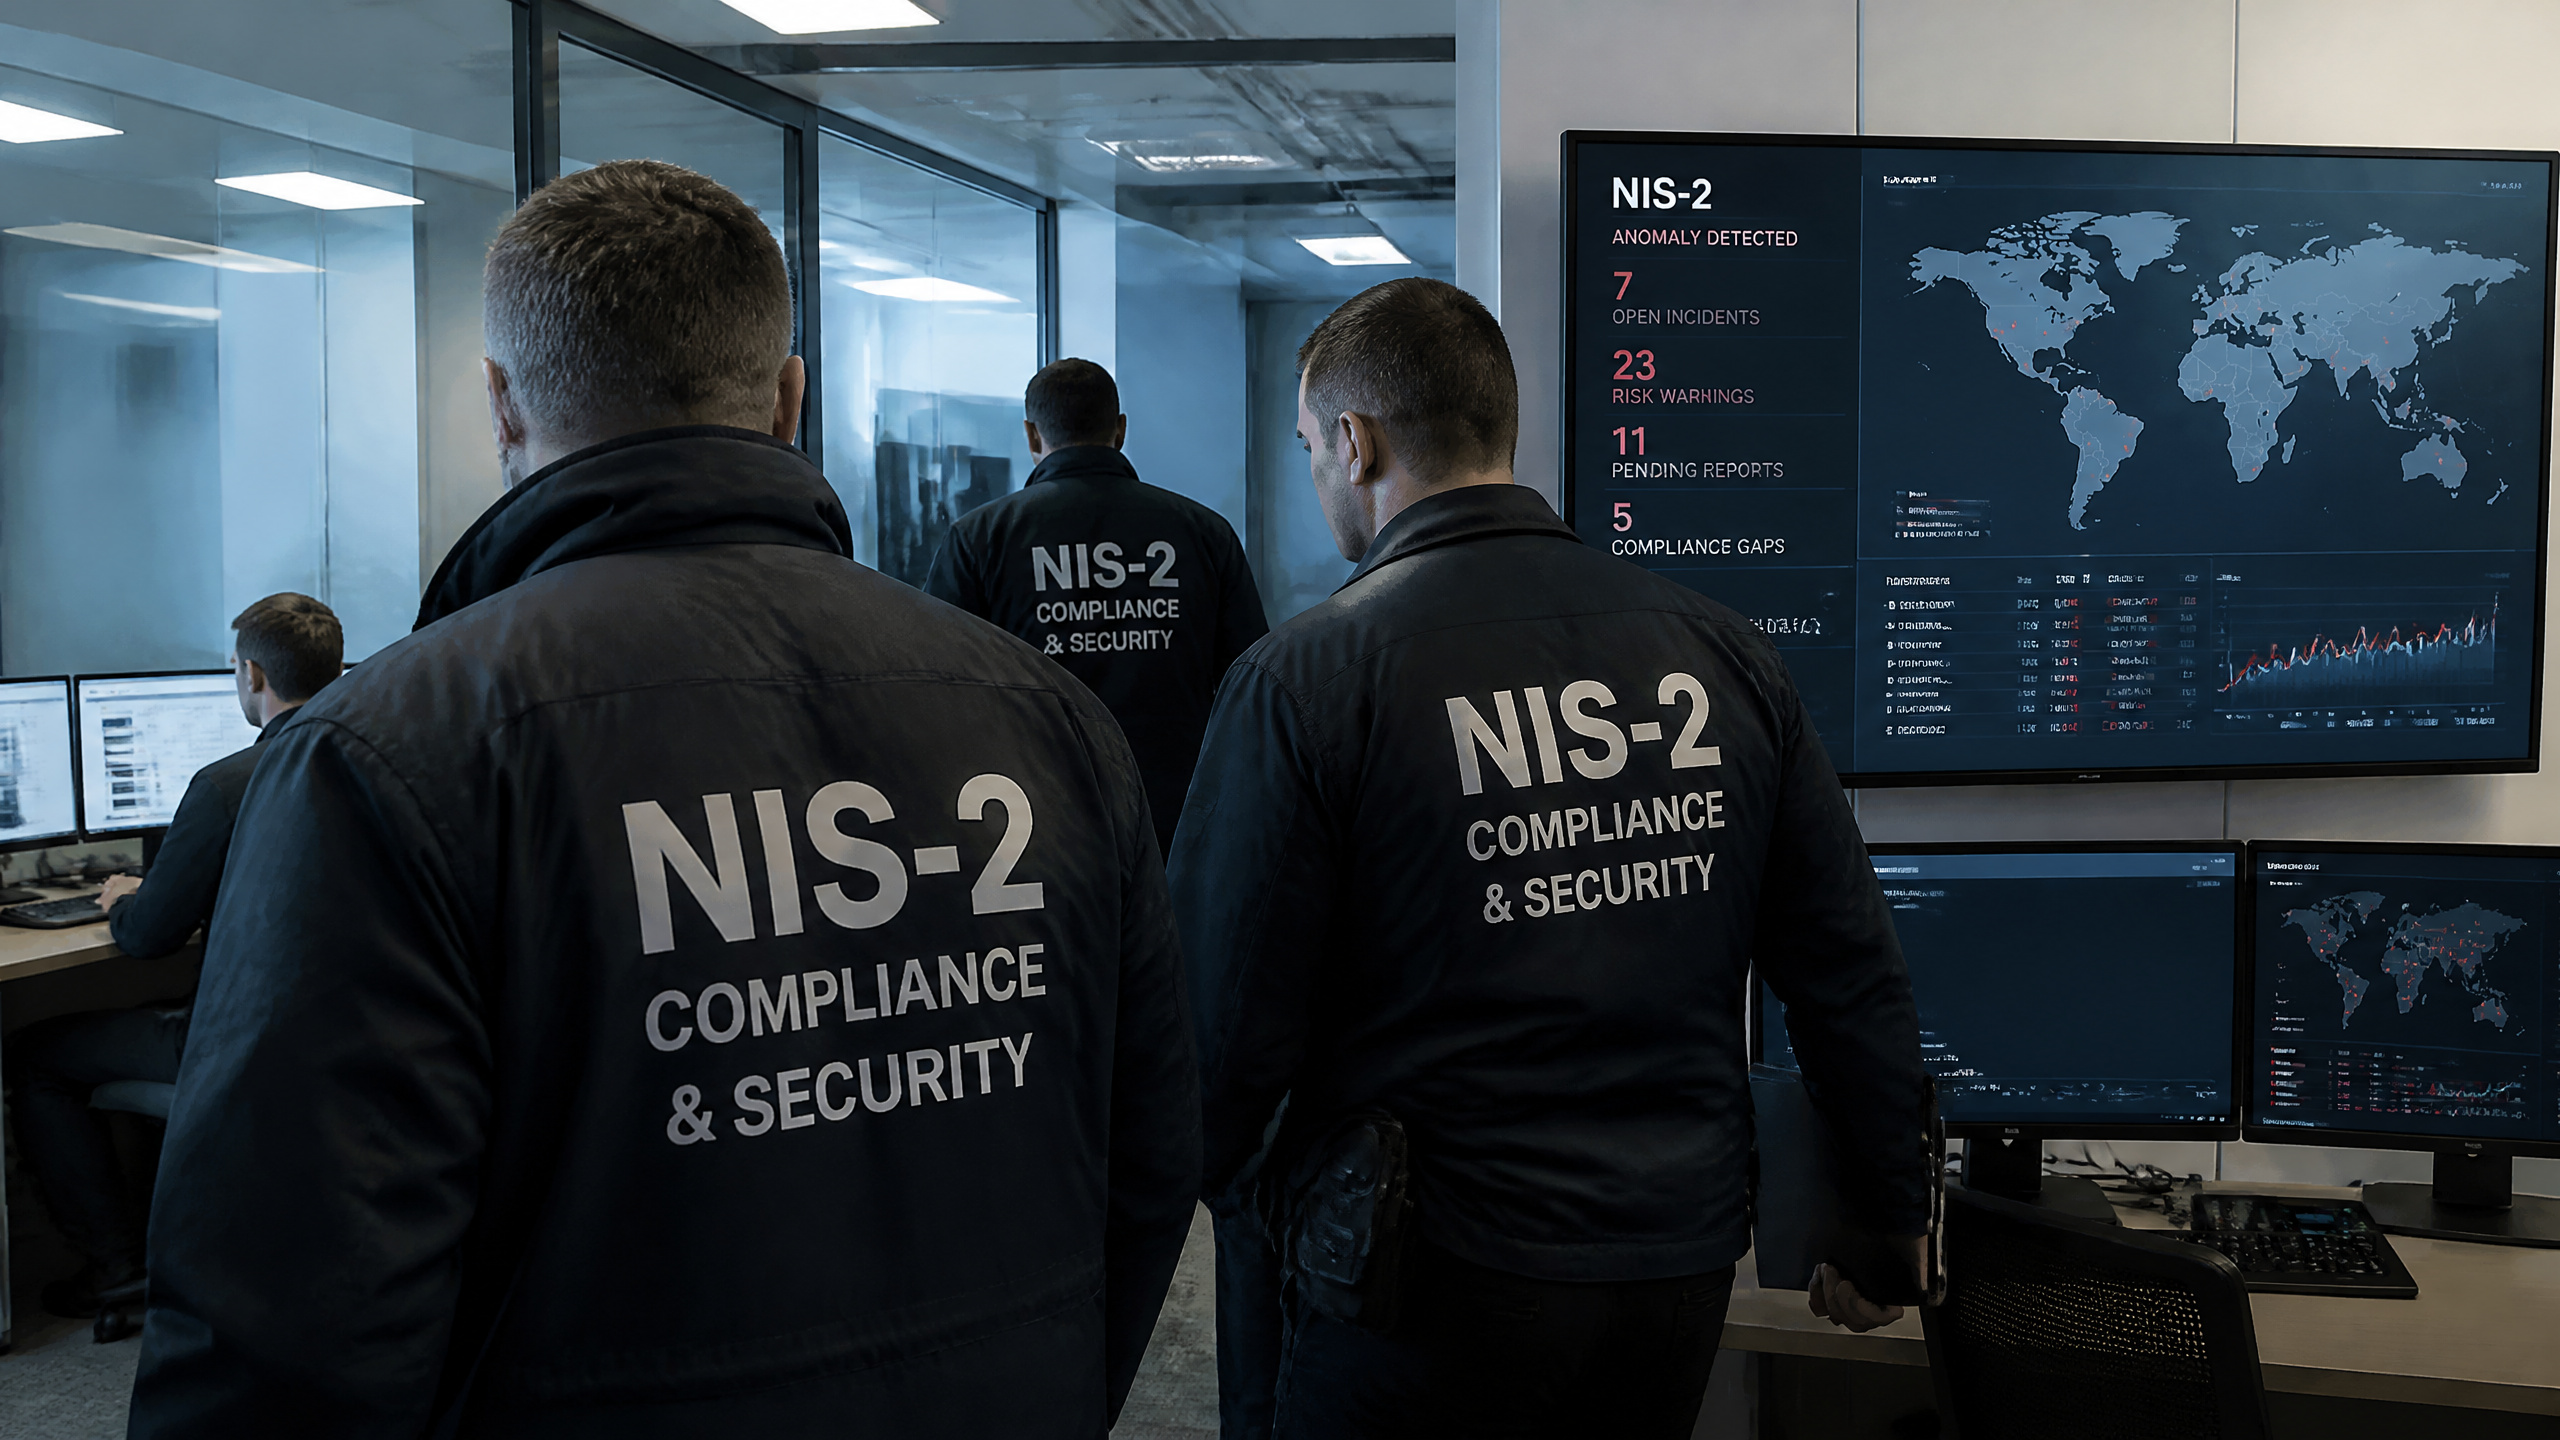
Die Schonfrist ist vorbei. Das BSI beginnt nun damit, Unternehmen zu kontrollieren. Über 20 Prozent der Meldepflichtigen haben sich jedoch noch gar nicht angemeldet. Das ist nicht nur ein kleines Versäumnis, sondern eine rote Flagge für Inspektionen.
Wenn das BSI bei dir anklopft und du nicht nachweisen kannst, dass du den Anforderungen nachkommst, läufst du Gefahr, dafür in Haftung genommen zu werden. Und zwar nicht nur das Unternehmen, sondern auch die Geschäftsführung und der Vorstand, die persönlich haftbar sind.
Dabei sollte man die Meldung beim BSI und die Umsetzung der Richtlinie nicht nur als Zwang sehen, denn es gibt viele positive Effekte, wenn man sich endlich mit Cybersicherheit und Governance befasst.
Bußgelder sind möglich, wenn du dich nicht meldest. Schlimmer noch: Du hast keinen Plan B, wenn es ernst wird.
Die gute Nachricht: Wenn du jetzt handelst, bist du proaktiv statt reaktiv. Du sitzt am längeren Hebel.
Ein Back-up ist keine Luxuslösung, sondern eine Wiederherstellungsversicherung und gewährleistet die Business-Kontinuität. Das BSI will jetzt wissen, ob du eines hast. Über 20 Prozent der meldepflichtigen Unternehmen haben sich beim BSI noch gar nicht angemeldet. Das ändert sich gerade: Das BSI wird aktiv nachfragen und kontrollieren, ob Back-up- und Recovery-Prozesse gemäß dem NIS-2-Standard implementiert sind.
Wenn du dich jetzt darum kümmerst, schützt du dein Unternehmen nicht nur vor behördlichen Konsequenzen, sondern du gibst dir auch die Fähigkeit zurück, nach einem Cyberangriff schnell wieder handlungsfähig zu werden. Das ist der echte Wert.
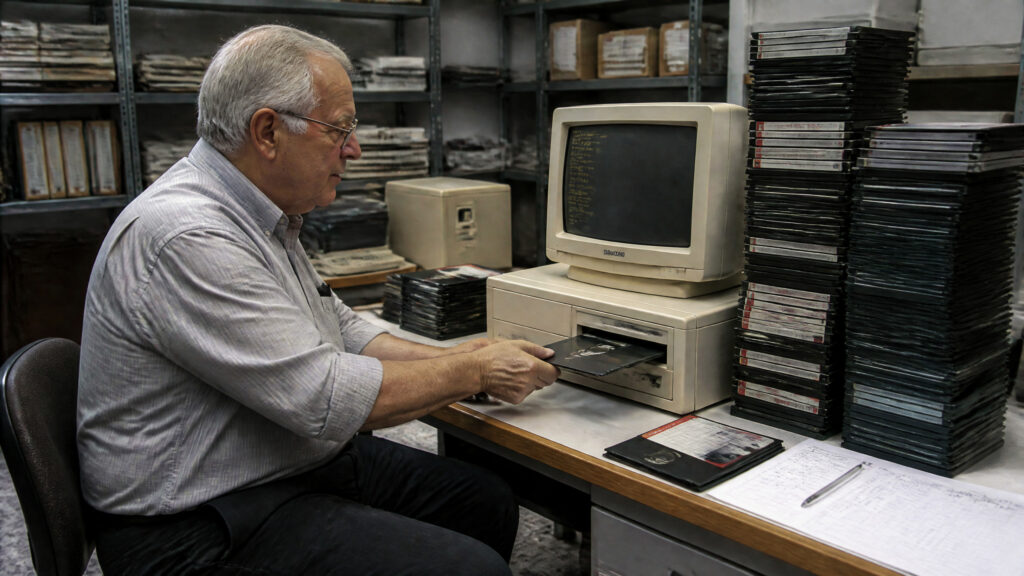
Die meisten Unternehmen denken bei Back-up an Technik: Daten landen auf einer Festplatte, fertig. Der Grundgedanke von Back-up und Recovery – und auch von NIS-2 – ist ein völlig anderer. Hierbei geht es um Betriebskontinuität. Ein durchdachtes Back-up- und Recovery-Konzept beantwortet die einfache Frage: „Wie schnell können wir nach einem Vorfall wieder arbeiten?” Ein solcher Vorfall muss kein Angriff sein, manchmal ist es auch ein schlichter Hardwareausfall, der die gesamte Infrastruktur mit sich reißt.
Das ist nicht nur eine IT-Frage, sondern eine Geschäftsfrage. Wenn deine Produktion 24 Stunden ausfällt, kostet dich das echtes Geld. Wenn Kundendaten nicht verfügbar sind, verlierst du das Vertrauen deiner Kunden. Ein funktionierendes Back-up-Konzept reduziert diese Ausfallzeit von Tagen auf Stunden.
NIS-2 ist hier konkret: Es reicht nicht, Back-ups irgendwo zu lagern. Du brauchst:
Das heißt: Mindestens regelmäßig echte Recovery-Tests durchführen. Keine Simulation, sondern eine echte Wiederherstellung.
Die Back-ups müssen räumlich getrennt von den produktiven Systemen gelagert werden. Ein Ransomware-Angriff, der dein Rechenzentrum verschlüsselt, darf nicht zeitgleich deine Back-ups treffen. Das klingt offensichtlich, wird aber in vielen KMU nicht umgesetzt.
Dokumentiere deine Recovery-Zeit! Du musst wissen und dokumentieren: Wie lange dauert es, bis System X wieder läuft? Das nennt sich RTO (Recovery Time Objective) und RPO (Recovery Point Objective). Das BSI wird dich danach fragen, und du musst antworten können. Wichtiger, als dem BSI diese Frage zu beantworten, ist es aber, das für deine Geschäftstätigkeit zu wissen. Seien wir ehrlich: Wenn tagelang keine Arbeit möglich ist, wie lange hältst du durch? Das kann selbst gesunde Unternehmen ruinieren – und genau das ist in der Vergangenheit auch schon passiert.
Wir beginnen mit einer Konzeption und Analyse: Wir betrachten deine aktuellen Backup- und Recovery-Prozesse, deine Dokumentation und deine Arbeitsweisen und ermitteln deinen realen Stand gegenüber NIS-2.
In einem Workshop klären wir, welche Systeme wirklich kritisch sind, welche Recovery-Zeiten für dein Geschäft notwendig sind und wo noch Lücken klaffen. Gemeinsam skizzieren wir Lösungswege, die zu deinem Unternehmen passen: nicht zu teuer, nicht zu kompliziert.
Das Ergebnis ist ein Backup- und Recovery-Konzept, das zu deinem Unternehmen passt. Gerne unterstützen wir dich auch beim Change Management und der User Adoption und helfen dir dabei, die Maßnahmen in deinem Unternehmen dauerhaft und effektiv zu implementieren. So bist du nicht nur NIS-2-konform, sondern bleibst auch wirklich handlungsfähig, wenn es darauf ankommt.
Strategische IT-Beraterin
Für Governance ist Verständnis erforderlich: für die Arbeitsweise, die Prozesse und die Gründe.
Strategischer IT-Berater und Gründer von HOLAGIL
Menschen – und sie mitzunehmen – sind der wesentliche Faktor jeder Veränderung.