Physical Address
304 North Cardinal St.
Dorchester Center, MA 02124
Physical Address
304 North Cardinal St.
Dorchester Center, MA 02124
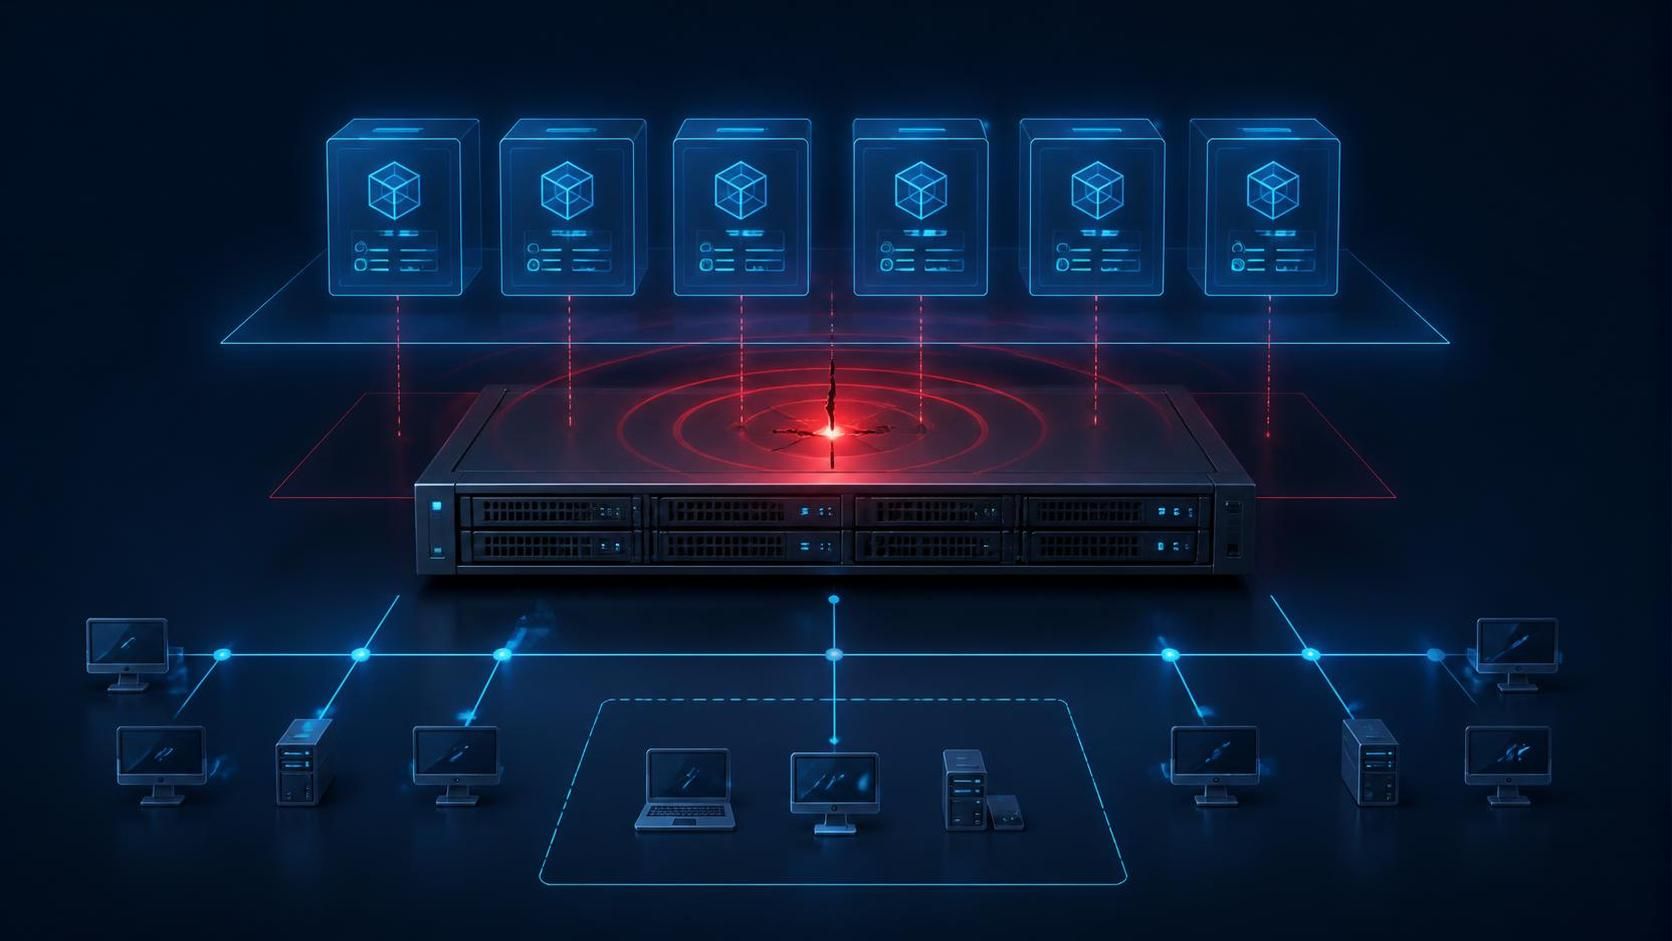
Ein einzelner Fehler in der Virtualisierung kann den Schutz vieler virtueller Server gleichzeitig infrage stellen.
Citrix hat Updates für mehrere Sicherheitslücken in XenServer veröffentlicht – darunter eine, die laut Hersteller einen nicht authentifizierten Angreifer im Managementnetz zum kompromittierten Host führen könnte.
Wer XenServer betreibt, sollte deshalb nicht nur patchen, sondern auch Bestand, Zugänge und Zuständigkeiten prüfen.
Citrix hat am 3. November 2026 das Sicherheitsbulletin CTX697256 veröffentlicht. Betroffen sind XenServer 8.4 und XenServer 9. Citrix stuft das Bulletin insgesamt als kritisch ein. Im Mittelpunkt steht CVE-2026-98432: Ein nicht authentifizierter Angreifer, der Zugriff auf das Managementnetz hat, könnte den XenServer-Host und gegebenenfalls laufende Workload-Balancing- oder Conversion-Manager-Appliances kompromittieren.
Das Managementnetz ist der Bereich, über den Administratoren und zentrale Komponenten die XenServer-Hosts verwalten. Die Formulierung „Angreifer im Managementnetz” ist deshalb wichtig: Citrix beschreibt nicht einfach einen Angriff, der automatisch aus dem öffentlichen Internet möglich ist. Entscheidend ist, wer dieses Netz erreichen kann und wie streng es vom übrigen Unternehmensnetz getrennt ist.
Eine weitere Schwachstelle (CVE-2026-102703) könnte einem privilegierten Benutzer innerhalb einer virtuellen Maschine laut Citrix ermöglichen, den Host zu kompromittieren. Weitere im Bulletin aufgeführte Probleme betreffen PXE-gestartete virtuelle Maschinen während des Bootvorgangs sowie die Secure-Boot-Richtlinie einer Gast-VM. Somit betrifft das Update sowohl den Zugang zur Managementebene als auch die Isolation zwischen virtuellen Maschinen.
Ein Hypervisor betreibt und verwaltet mehrere virtuelle Maschinen. Wird der Host kompromittiert, kann das potenziell weitreichendere Folgen haben als der Ausfall eines einzelnen Arbeitsplatzrechners oder Servers. Betroffen sein können mehrere Anwendungen und Dienste, die auf demselben Host laufen.
Das macht den Vorfall auch zu einer Governance-Frage: Welche Geschäftsprozesse hängen an der Plattform? Wer darf auf das Managementnetz zugreifen? Und kann das Unternehmen im Notfall schnell feststellen, welche Systeme und Daten betroffen sind? Ein sauberer Überblick über Abhängigkeiten und Zuständigkeiten hilft dabei, Sicherheitsmaßnahmen sinnvoll zu priorisieren.
Citrix empfiehlt, XenServer 8.4 und XenServer 9 auf den neuesten Stand des jeweils genutzten Update-Kanals zu bringen. Für Workload Balancing empfiehlt der Hersteller die Version 2026.1.1 oder höher und für den Conversion Manager die Version 2026.2.0 oder höher.
Bei der Bewertung der Meldung gibt es Unterschiede: Citrix stuft das Bulletin als kritisch ein. Das Hong Kong Computer Emergency Response Team (HKCERT) bewertet das Risiko in seiner Meldung hingegen als „mittel” und nennt Denial of Service sowie das Umgehen von Sicherheitsbeschränkungen als mögliche Auswirkungen. Diese Einschätzungen sollten nicht zu einer einzigen vermeintlich eindeutigen Bewertung zusammengezogen werden. Für die praktische Reaktion sind die Herstellerangaben zu betroffenen Produkten und verfügbaren Updates maßgeblich.
Bei CVE-2026-98432 ist zusätzliche Sorgfalt angebracht, da dieselbe Kennung auch für eine Linux-Kernel-Schwachstelle verwendet wird. In der Citrix-Meldung wird nicht erklärt, wie diese Zuordnung zustande kommt oder ob ein technischer Zusammenhang besteht. Ein CVSS-Wert, eine technische Ursachenbeschreibung oder eine Bestätigung aktiver Ausnutzung werden von Citrix im Bulletin ebenfalls nicht genannt. Unternehmen sollten deshalb keine Details aus der Linux-Kernel-Meldung ungeprüft auf XenServer übertragen.
Citrix verweist auf aktualisierte XenServer-Versionen in den Early-Access- und Normal-Update-Kanälen und empfiehlt, der Anleitung für die jeweilige Version zu folgen. Die genaue Vorgehensweise sollte deshalb mit der eigenen Betriebs- und Wartungsplanung abgeglichen werden.
Ein Update schließt eine konkrete Sicherheitslücke. Es beantwortet jedoch nicht automatisch die Fragen, welche Geschäftsprozesse von der Plattform abhängen, ob das Managementnetz ausreichend geschützt ist und wie schnell sich der Betrieb nach einem Ausfall wiederherstellen lässt.
Wenn Sie Hilfe benötigen, unterstützen wir Sie gerne mit einem klaren Vorgehensmodell: Zunächst analysieren wir Ihre IT-Landschaft, Ihre Prozesse und den digitalen Reifegrad Ihres Unternehmens. Gemeinsam klassifizieren wir Daten, Prozesse und Risiken. Welche Systeme sind geschäftskritisch? Welche Abhängigkeiten bestehen? Welche Folgen hätte ein Ausfall der Virtualisierungsplattform?
In einem Workshop bewerten wir die Ergebnisse und skizzieren passende Lösungswege. Darauf aufbauend erstellen wir ein Konzept mit priorisierten Maßnahmen, klaren Zuständigkeiten und einer für Ihr Unternehmen sinnvollen Umsetzungsreihenfolge. Bei Bedarf unterstützen wir Sie auch beim Change Management und der User Adoption, damit die Maßnahmen im Arbeitsalltag verankert werden und nachhaltig wirken.
Strategische IT-Beraterin
Für Governance ist Verständnis erforderlich: für die Arbeitsweise, die Prozesse und die Gründe.
Strategischer IT-Berater und Gründer von HOLAGIL
Menschen – und sie mitzunehmen – sind der wesentliche Faktor jeder Veränderung.