Physical Address
304 North Cardinal St.
Dorchester Center, MA 02124
Physical Address
304 North Cardinal St.
Dorchester Center, MA 02124
„Wir haben doch Labels.“ Das klingt beruhigend, bis jemand fragt: „Schützen die Labels vertrauliche Dateien?”, „Regeln sie, wie lange Inhalte aufbewahrt werden?” oder „Verhindern sie, dass sensible Informationen nach außen geteilt werden?“.
Das sind unterschiedliche Anforderungen. In Microsoft 365 können Retention, Sensitivity Labels und Data Loss Prevention (DLP) gemeinsam dazu beitragen, Daten besser zu verwalten und zu schützen. Sie erfüllen jedoch nicht dieselbe Aufgabe und ersetzen einander nicht. Und wie immer gilt: Das reine Aktivieren bringt in der Regel nicht die gewünschten Effekte, sondern höchstens Chaos.Was die drei Werkzeuge gemeinsam leisten
Unternehmen erstellen täglich Dokumente, E-Mails, Teams-Nachrichten und weitere Inhalte. Ein Teil davon ist vertraulich, muss aus geschäftlichen oder rechtlichen Gründen eine bestimmte Zeit aufbewahrt werden oder darf nicht an beliebige Empfänger weitergegeben werden. Ohne klare Regeln müssen Mitarbeiter und Mitarbeiterinnen sowie die IT diese Entscheidungen oft im Einzelfall treffen – oder sie werden gar nicht getroffen, was leider bei vielen Unternehmen der Regelfall ist.
Retention, Sensitivity Labels und DLP können diese Anforderungen in Microsoft 365 unterstützen.
Zusammen helfen diese Funktionen, Daten über ihren gesamten Lebenszyklus hinweg zu verwalten: vom Erstellen und Teilen bis hin zur Aufbewahrung oder Löschung. Microsoft 365 bietet diese Funktionen über Dienste wie Exchange, SharePoint, OneDrive und Teams hinweg. Welche Szenarien tatsächlich unterstützt werden, hängt von der jeweiligen Funktion, Konfiguration und Lizenzierung ab.
Dies ist für Unternehmen von Interesse, da Daten nicht nur an einem zentralen Ort gespeichert werden. So kann eine Datei in SharePoint gespeichert, in Teams geteilt, in Outlook verschickt und später in einem Audit gesucht werden. Ein einzelnes technisches Werkzeug kann nicht alle diese Situationen abdecken. Der Nutzen entsteht erst, wenn die passenden Regeln aufeinander abgestimmt sind und die Mitarbeitenden sie im Arbeitsalltag verstehen und anwenden können.
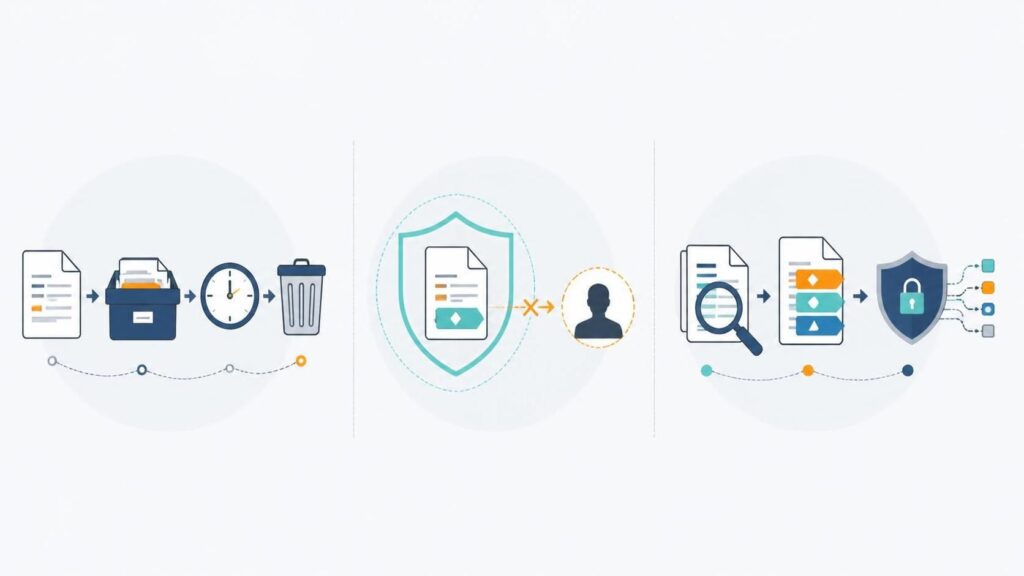
Retention, also die Aufbewahrung und Löschung von Inhalten, betrifft deren gesamten Lebenszyklus. Eine Retention-Richtlinie kann beispielsweise festlegen, dass Inhalte für einen bestimmten Zeitraum aufbewahrt und anschließend gelöscht werden. Retention Policies können zudem Regeln für größere Bereiche, wie beispielsweise SharePoint-Sites oder Exchange-Postfächer, vorgeben. Retention Labels lassen sich dagegen gezielter einzelnen Inhalten zuordnen und können Ausnahmen oder besondere Aufbewahrungsregeln abbilden.
Eine mögliche betriebliche Einteilung könnte wie folgt aussehen:
Dies sind Beispiele für Aufbewahrungsregeln, jedoch keine universellen Fristen. Die konkreten Zeiträume müssen aus den Anforderungen des Unternehmens abgeleitet und gegebenenfalls rechtlich geprüft werden. Ein Retention Label heißt daher nicht automatisch „vertraulich“ oder „streng vertraulich“. Es beantwortet vor allem die Frage: Wie lange soll oder muss dieser Inhalt erhalten bleiben – und was geschieht danach?
Mit Sensitivity Labels (Sensitivitätskennzeichnungen) werden Inhalte nach ihrem Schutzbedarf klassifiziert. Sie können in Office-Anwendungen auf Dokumente und E-Mails angewendet werden. Je nach Konfiguration können sie zusätzlich Schutzmaßnahmen auslösen, beispielsweise Verschlüsselung, sichtbare Kennzeichnungen oder Einschränkungen, wer Inhalte nutzen darf. Darüber hinaus können Labels für Teams, Microsoft 365-Gruppen und SharePoint-Sites eingesetzt werden, um bestimmte Einstellungen für Arbeitsbereiche zu steuern. Die verfügbaren Möglichkeiten unterscheiden sich je nach Anwendungsfall.
Ein verständliches, unternehmensspezifisches Stufenmodell könnte zum Beispiel wie folgt aussehen:
Die Namen sind Beispiele, keine Microsoft-Vorgabe. Entscheidend ist, dass jede Stufe eine klare Bedeutung hat und die Mitarbeiter des Unternehmens wissen, wann sie sie auswählen sollen.
„Mit Externen“ ist häufig eher eine Einstellung für Zusammenarbeit und Zugriff als eine Sensitivitätsstufe für ein einzelnes Dokument. Bei einem Team oder einer SharePoint-Site kann eine Kennzeichnung beispielsweise mit Einstellungen zum externen Zugriff verknüpft werden. Für eine Datei oder E-Mail sollte die Organisation dagegen genau erklären, was das Label bedeutet und welche Schutzwirkung damit verbunden ist. Sensitivity Labels können also unterschiedliche Arten von Objekten betreffen, „extern“ ist jedoch nicht automatisch eine Schutzklasse.
Data Loss Prevention (DLP) konzentriert sich auf definierte Inhalte und Aktivitäten. So kann eine DLP-Richtlinie beispielsweise erkennen, ob eine E-Mail bestimmte sensible Daten enthält oder ob eine Datei mit externen Personen geteilt wird. Je nach Bedingung, Speicherort und Konfiguration kann sie eine Warnung ausgeben, eine Aktion blockieren oder eine Ausnahme mit Begründung ermöglichen.
Ein Beispiel: Eine Datei enthält eine bestimmte Art personenbezogener Informationen. Wenn jemand versucht, sie an einen externen Empfänger zu senden, könnte DLP einen entsprechenden Hinweis anzeigen oder die Weitergabe blockieren. Eine andere Richtlinie könnte Mitarbeitende darauf aufmerksam machen, dass sie eine vertrauliche Datei auf nicht vorgesehene Weise teilen wollen.
DLP beantwortet jedoch nicht die Frage, wie lange eine Datei aufbewahrt werden soll. DLP ist auch nicht automatisch eine vollständige Barriere gegen jeden Datenabfluss. Es reagiert auf definierte Bedingungen und Handlungen an den unterstützten Orten. Welche Kontrollmöglichkeiten an welchen Speicherorten zur Verfügung stehen, muss für den jeweiligen Tenant und die verwendeten Lizenzen geprüft werden.

Betrachten wir eine vertrauliche Vertragsdatei, die in SharePoint gespeichert ist und mit einem externen Projektpartner geteilt werden soll. Nach dem Ende der Geschäftsbeziehung muss sie nicht unbegrenzt aufbewahrt werden.
Diese Funktionen greifen ineinander, sind aber nicht voneinander abhängig. So kann eine DLP-Regel beispielsweise auch auf sensible Inhalte reagieren, ohne dass die Anwender zuvor ein Sensitivity-Label ausgewählt haben – abhängig davon, wie die Richtlinie eingerichtet ist. Umgekehrt ersetzt ein Label jedoch nicht die Prüfung, ob eine konkrete Freigabe zulässig ist.
Für ein schlüssiges Ergebnis müssen Unternehmen deshalb zuerst ihre Anforderungen klären. Erst dann lässt sich entscheiden, welche Regel in welchem Dienst greift und welche Kombination sinnvoll ist.
Word, Excel, PowerPoint und Outlook: In unterstützten Office-Versionen können Anwender Sensitivity Labels auf Dokumente und E-Mails anwenden. Je nach Label und Konfiguration kann die Kennzeichnung entweder nur sichtbar sein oder zusätzliche Schutzmaßnahmen auslösen. Die Unterstützung hängt unter anderem von der Office-Version, der Plattform und dem Szenario ab. Für Outlook ist beispielsweise relevant, ob das Postfach in Exchange Online liegt.
SharePoint und OneDrive: Hier liegen viele gemeinsam bearbeitete Dateien. Sensitivity Labels können – bei entsprechender Unterstützung und Konfiguration – auch in Office Online und in SharePoint- oder OneDrive-Bibliotheken verwendet werden. Zusätzlich können Labels für Sites und Arbeitsbereiche bestimmte Einstellungen beeinflussen. Auch Retention und DLP können auf passende Inhalte und Aktivitäten in diesen Diensten angewendet werden.
Exchange und Outlook: E-Mails können mit Sensitivity Labels klassifiziert und geschützt werden. DLP kann Nachrichten und Anhänge anhand definierter Bedingungen prüfen und beispielsweise eine Warnung anzeigen oder den Versand begrenzen. Mithilfe von Retention-Regeln kann der Umgang mit E-Mails über die Zeit gesteuert werden. Welche Kontrollen greifen, hängt von der jeweiligen Richtlinie und Lizenzierung ab.
Teams: Teams ist nicht nur ein Chatprogramm oder ein Konferenztool. Dateien in Kanälen liegen typischerweise in SharePoint, während Dateien, die in Chats geteilt werden, in OneDrive liegen können. Nachrichten und Dateien stellen deshalb nicht immer dieselbe DLP- oder Retention-Frage dar. Sensitivity Labels können außerdem Teams und verbundene Arbeitsbereiche klassifizieren und je nach Konfiguration Einstellungen wie den externen Zugriff beeinflussen. Die konkreten Möglichkeiten unterscheiden sich je nach Inhaltstyp und Lizenz.
Diese Unterschiede sind wichtig: „Wir haben eine Richtlinie für Teams“ bedeutet nicht automatisch, dass damit alle Dateien, Chat-Nachrichten, SharePoint-Sites und E-Mails gleichermaßen erfasst sind. In der Konzeption muss feststehen, welche Inhalte und Orte tatsächlich abgedeckt werden.
Eine sinnvolle Konzeption beginnt nicht mit der Frage, welche Schaltflächen im Purview-Portal aktiviert werden sollen. Sie beginnt mit den Daten und Arbeitsabläufen des Unternehmens.
1. Ziele und Anforderungen klären. Welche Informationen sind besonders schutzbedürftig? Was muss aufbewahrt werden? Was soll nach Ablauf einer Frist gelöscht werden? Welche Formen der externen Zusammenarbeit sind notwendig?
2. Ein verständliches Klassifizierungsmodell entwickeln. Legen Sie wenige, gut unterscheidbare Sensitivity-Stufen fest. Beschreiben Sie für jede Stufe, welche Inhalte dazugehören, wer darauf zugreifen darf und welche Schutzmaßnahmen gelten. Der Begriff „vertraulich” muss klar definiert sein, nicht nur als Farbe im Office-Menü.
3. Retention getrennt planen. Ermitteln Sie, welche Inhaltsarten unterschiedlichen Aufbewahrungs- und Löschregeln unterliegen. Klären Sie, ob eine Regel für einen ganzen Bereich genügt oder ob einzelne Dokumente eine besondere Behandlung benötigen. Sensitivitätsstufen und Aufbewahrungsfristen sollten nicht in einem einzigen Label-System vermischt werden.
4. DLP-Fälle konkret beschreiben. Formulieren Sie, welches Verhalten die Richtlinie erkennen soll, beispielsweise das Teilen bestimmter Informationen mit externen Empfängern oder das Versenden bestimmter Inhalte per E-Mail. Entscheiden Sie, ob zunächst ein Hinweis, eine Begründung oder eine Sperre angemessen ist.
5. Dienste und Grenzen prüfen. Ordnen Sie jede Anforderung den relevanten Orten zu: Office, Exchange, SharePoint, OneDrive, Teams oder gegebenenfalls weiteren Systemen. Prüfen Sie, welche Funktionen dort verfügbar sind und welche Voraussetzungen gelten. Lizenzierung und technische Grenzen sollten vor einer verbindlichen Planung geprüft werden.
6. Mit realistischen Szenarien testen. Testen Sie Richtlinien mithilfe von Beispieldokumenten und typischen Arbeitsabläufen. Prüfen Sie dabei nicht nur, ob ein gewünschter Zugriff blockiert wird, sondern auch, ob legitime Arbeit weiterhin möglich ist. Nutzen Sie zunächst Beobachtung und Simulation, sofern diese Funktionen verfügbar sind.
Die Technik kann eine Auswahl an Möglichkeiten anbieten, Hinweise einblenden oder bestimmte Aktionen begrenzen. Sie kann jedoch nicht gewährleisten, dass Mitarbeiter Inhalte zuverlässig einordnen und die passende Kennzeichnung auswählen.
Bei einem unserer Kunden waren Sensitivity Labels eingerichtet. In einer Umgebung mit mehr als 23.000 Anwendern und mehreren Millionen Dokumenten waren dennoch nur 107 Dateien mit diesen Labels gekennzeichnet. Dies zeigt nicht, dass Labels grundsätzlich ungeeignet sind. Es zeigt jedoch, dass eine technische Konfiguration und ihre tatsächliche Nutzung zwei verschiedene Dinge sind.
Mögliche Gründe können eine unklare Auswahl, fehlende Kommunikation, zu viele Labels oder unpassende Abläufe sein. Deshalb sollte Change-Management von Anfang an Teil der Planung sein. Welche Auswirkungen hat eine Regel auf den Arbeitsalltag? Wer erklärt sie? Wo können Mitarbeitende Hilfe bekommen? Wie werden Rückmeldungen und Fehlalarme aufgenommen?
User-Adoption bedeutet auch, die Anwendung zu beobachten. Werden Labels tatsächlich genutzt? Wo bleiben Inhalte unklassifiziert? Welche DLP-Hinweise werden häufig überschrieben? Solche Erkenntnisse helfen dabei, Regeln zu verbessern und Schulungen gezielt auszurichten. Ohne Rückmeldung aus dem Alltag bleibt unklar, ob das Konzept tatsächlich funktioniert oder nur eingerichtet wurde.
Zunächst analysieren wir Ihre Anforderungen, Daten, Anwendungen und Arbeitsweisen. Gemeinsam klären wir, welche Inhalte klassifiziert werden sollten, welche Aufbewahrungsregeln relevant sind und welche konkreten Risiken DLP abdecken soll.
In einem Workshop entwickeln wir ein verständliches Label-Modell, grenzen Sensitivity Labels von Retention-Regeln ab und skizzieren passende DLP-Szenarien. Abschließend betrachten wir, wie diese Anforderungen in Office, SharePoint, Exchange, OneDrive und Teams umgesetzt werden können, wobei wir auch mögliche technische, organisatorische und lizenzbezogene Grenzen berücksichtigen.
Das Ergebnis ist ein auf Ihr Unternehmen zugeschnittenes Konzept mit priorisierten Maßnahmen und einem Vorgehen für Test und Einführung. Auf Wunsch begleiten wir Sie auch bei der Implementierung, beim Change-Management und bei der User Adoption. Denn erst wenn sie nicht nur konfiguriert, sondern im Arbeitsalltag verstanden und angewendet werden, entfalten gute Regeln ihren Nutzen.
Strategische IT-Beraterin
Für Governance ist Verständnis erforderlich: für die Arbeitsweise, die Prozesse und die Gründe.
Strategischer IT-Berater und Gründer von HOLAGIL
Menschen – und sie mitzunehmen – sind der wesentliche Faktor jeder Veränderung.