Physical Address
304 North Cardinal St.
Dorchester Center, MA 02124
Physical Address
304 North Cardinal St.
Dorchester Center, MA 02124
Ein Sicherheitsalarm ist noch keine Abwehr.
Und mehr Daten bedeuten nicht automatisch mehr Sicherheit.
Entscheidend ist, ob ein Unternehmen aus verstreuten Signalen rechtzeitig eine passende Reaktion ableiten kann.
Für Geschäftsführer:innen, IT-Leitungen und Sicherheitsverantwortliche ist das eine konkrete Geschäftsfrage: Wie lässt sich verhindern, dass aus einem einzelnen kompromittierten Konto ein längerer Betriebsausfall, Datenverlust oder eine Krise mit Kunden und Geschäftspartnern entsteht?
Oft wird in Threat-Monitoring investiert in der Hoffnung, dass nichts passiert, denn eine echte Threat-Defense scheint für kleine und mittlere Unternehmen unbezahlbar zu sein. Es braucht jedoch kein Wundermittel: Eine belastbare Threat Defense entsteht, wenn verschiedene Fähigkeiten ineinandergreifen. Dazu gehören Bedrohungsinformationen, die Erkennung von auffälligem Verhalten, die Analyse verdächtiger Dateien, Expertenwissen und das Zusammenspiel der Systeme. Dieses Zusammenspiel lässt sich in fünf Schichten beschreiben. Wir setzen voraus, dass der erste Teil der Reihe (Von der Telemetrie zur Bedrohungsbekämpfung I – Intelligent Threat Monitoring) bereits gelesen wurde.
Unternehmen nutzen heute oft eine Vielzahl verschiedener Sicherheitswerkzeuge. Diese sammeln Daten von Endgeräten, aus Netzwerken, Identitätssystemen und Cloud-Diensten. Trotzdem kann eine Bedrohung übersehen werden, beispielsweise weil ein Signal für sich genommen harmlos wirkt, ein Alarm nicht eingeordnet wird oder wichtige Informationen in einem anderen System liegen.
Hinzu kommt, dass Angriffe nicht immer mit einer eindeutig erkennbaren Schadsoftware beginnen. Angreifer können legitime Werkzeuge und gestohlene Zugangsdaten nutzen. Dann hilft es wenig, ausschließlich nach bekannten Dateien oder einzelnen technischen Merkmalen zu suchen. Sicherheitsverantwortliche müssen auch erkennen können, ob sich Systeme und Konten auf ungewöhnliche Weise verhalten.
Die fünf Layer sind deshalb keine fünf unabhängig voneinander gekauften Produkte. Sie beschreiben, wie unterschiedliche Arten von Wissen und Erkennung zusammenwirken können. Jeder Layer beantwortet eine andere Frage: Was ist bereits bekannt? Was verhält sich auffällig? Ist eine verdächtige Datei bekannt? Welche Bedrohung zeichnet sich für unser Unternehmen ab? Und erreichen die Erkenntnisse die Stellen, an denen gehandelt werden kann?
Threat Intelligence umfasst Informationen über bekannte Bedrohungen, beispielsweise über verdächtige Internetadressen, Schadsoftware oder Angriffskampagnen. Solche Informationen können dabei helfen, Aktivitäten einzuordnen, die in der täglichen Flut an Ereignissen sonst untergehen würden.
Der Wert liegt jedoch nicht darin, möglichst viele Datenquellen anzuschließen. Entscheidend ist, ob eine Information zuverlässig ist und für das eigene Unternehmen relevant. Eine Meldung über eine Bedrohung, die weder die eigene Branche noch die eingesetzte Technik betrifft, ist beispielsweise nicht automatisch handlungsrelevant.
Threat Intelligence ist somit eine wichtige Informationsquelle, aber keine vollständige Verteidigung. Unbekannte oder veränderte Bedrohungen können in den verfügbaren Informationen fehlen. Außerdem sagt ein einzelner Treffer noch nicht aus, ob tatsächlich ein Angriff stattfindet.
Der zweite Layer betrachtet das Verhalten von Systemen und Konten. Eine einzelne ungewöhnliche Aktivität kann viele Erklärungen haben. Werden jedoch mehrere auffällige Ereignisse in einen zeitlichen und sachlichen Zusammenhang gebracht, lässt sich ihre Bedeutung oft besser beurteilen.
So kann eine Sicherheitsverantwortliche zunächst nur eine ungewöhnliche Aktion auf einem Server sehen. Für sich genommen muss dies kein Angriff sein. Treten im Anschluss jedoch weitere verdächtige Aktivitäten auf, entsteht ein Muster, das eine nähere Untersuchung rechtfertigt.
Dieser Ansatz hilft dabei, nicht nur nach dem Namen oder der bekannten Signatur einer Schadsoftware zu suchen. Vielmehr wird gefragt: Was geschieht in der Umgebung, und passen die einzelnen Schritte zu einem möglichen Angriff? Auch Verhaltensmuster liefern jedoch keine unfehlbaren Antworten. Sie müssen zur jeweiligen Umgebung passen und im Kontext bewertet werden.
Während sich Layer 2 auf Aktivitäten konzentriert, richtet sich dieser Layer auf Dateien. Eine verdächtige Datei kann anhand bestimmter Merkmale mit bekannten Schadsoftware-Familien oder anderen Mustern verglichen werden. YARA ist ein Beispiel für ein Werkzeug, mit dem sich solche Merkmale beschreiben und bei Dateien wiederfinden lassen.
Das kann eine Untersuchung beschleunigen. Gibt es Hinweise darauf, dass eine Datei mit bekannter Malware verwandt ist? Oder wurde sie bereits von Sicherheitsforschern analysiert? Oder lässt sich kein bekannter Fingerabdruck feststellen?
Wichtig ist die Grenze dieser Methode: Eine Übereinstimmung ist ein Hinweis, der eingeordnet werden muss. Eine unbekannte oder veränderte Datei kann jedoch unentdeckt bleiben, wenn ihre Merkmale noch nicht erfasst sind. Die Dateianalyse ist deshalb ein Baustein der Erkennung, aber kein Beweis dafür, dass jede nicht erkannte Datei harmlos ist.
Von der Telemetrie zur Bedrohungsbekämpfung Teil 3 – Ein Vorgehensmodell zur Einführung
Ab 18.11.26 auf digiXperts.it
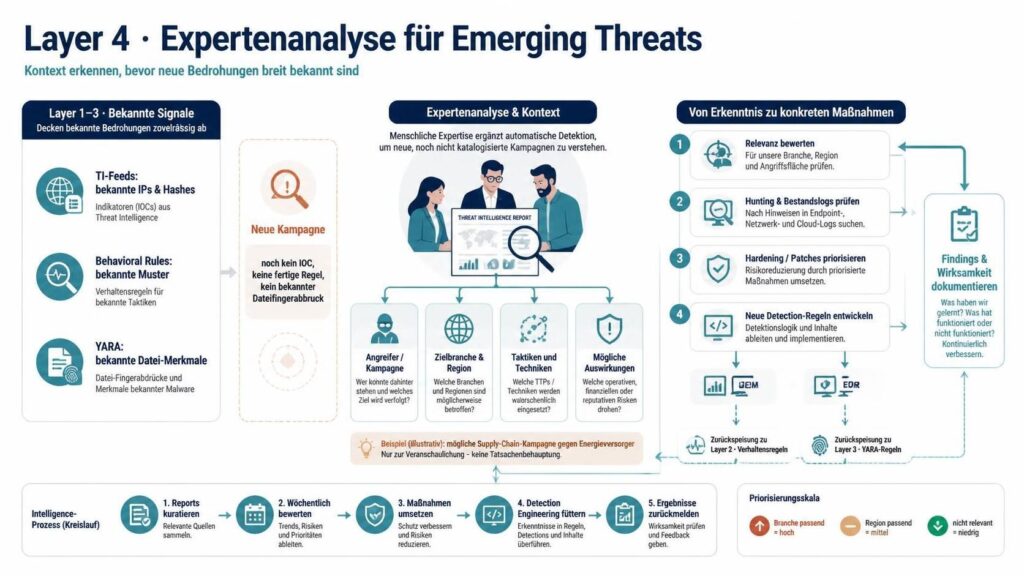
Technische Daten zeigen nicht immer, welche Bedeutung eine Bedrohung für das eigene Unternehmen hat. Expertenberichte können zusätzliche Zusammenhänge liefern. Welche Gruppen sind aktiv? Welche Branchen geraten ins Visier? Welche Angriffsmethoden werden beobachtet? Und welche Entwicklungen könnten für das eigene Unternehmen wichtig werden?
Der entscheidende Schritt ist die Einordnung. Ein Bericht über eine neue Kampagne ist nicht automatisch nützlich, nur weil er gelesen wurde. Erst wenn jemand beurteilt, ob die Bedrohung zur eigenen Branche, den eigenen Systemen oder der Lieferkette passt, kann eine sinnvolle Entscheidung getroffen werden.
Expertenwissen ergänzt somit die automatisierte Erkennung. Es kann dabei helfen, Risiken früher zu erkennen und technische Signale besser zu verstehen. Es ersetzt jedoch weder die Sicht auf die eigene IT-Umgebung noch die Fähigkeit, angemessen auf konkrete Hinweise zu reagieren.
Jeder der vier zuvor vorgestellten Layer kann zwar Bedrohungen erkennen, doch bislang sind alle Erkenntnisse und Analysen zusammenhanglos. Wenn Layer 1 eine Datei markiert und Layer 2 ein ungewöhnliches Verhalten erkennt, Layer 3 und 4 aber nicht dazu kommen, kann es passieren, dass ein Sicherheitstool blockiert oder eine Schadsoftware zugelassen wird. Eine echte Threat-Erkennung, die die Sicherheitsabteilung nicht mit Fehlalarmen überflutet oder die Infrastruktur gefährdet, ist das Ziel.
Der fünfte Layer sorgt dafür, dass die anderen nicht nebeneinanderher, sondern miteinander arbeiten. Eine Information aus der Analyse verdächtiger Dateien kann beispielsweise für die Überwachung relevant sein. Ein neuer Hinweis aus einem Expertenbericht kann die Bewertung eines Alarms verändern. Eine erkannte Bedrohung sollte nicht in einem einzelnen Werkzeug oder Postfach stecken bleiben.
Eine sogenannte Sandbox kann dabei eine wesentliche Rolle spielen. Sie ermöglicht die kontrollierte Untersuchung verdächtiger Dateien oder Aktivitäten. Aus der Analyse können neue Hinweise entstehen, die wiederum andere Erkennungs- und Bewertungssysteme unterstützen. Entscheidend ist jedoch nicht ein bestimmtes Produkt. Entscheidend ist, dass Informationen mit nachvollziehbarem Kontext an den richtigen Stellen ankommen.
Ohne dieses Zusammenspiel entstehen Lücken und Doppelarbeit. So kann ein Team eine Bedrohung erkennen, ohne dass die zuständigen Personen davon erfahren. Oder eine wichtige Information bleibt in einem Bericht stehen, statt in die laufende Bewertung von Sicherheitsereignissen einfließen. Layer 5 steht deshalb für einen durchgängigen Informationsfluss und nicht für die bloße Automatisierung möglichst vieler Einzelschritte.
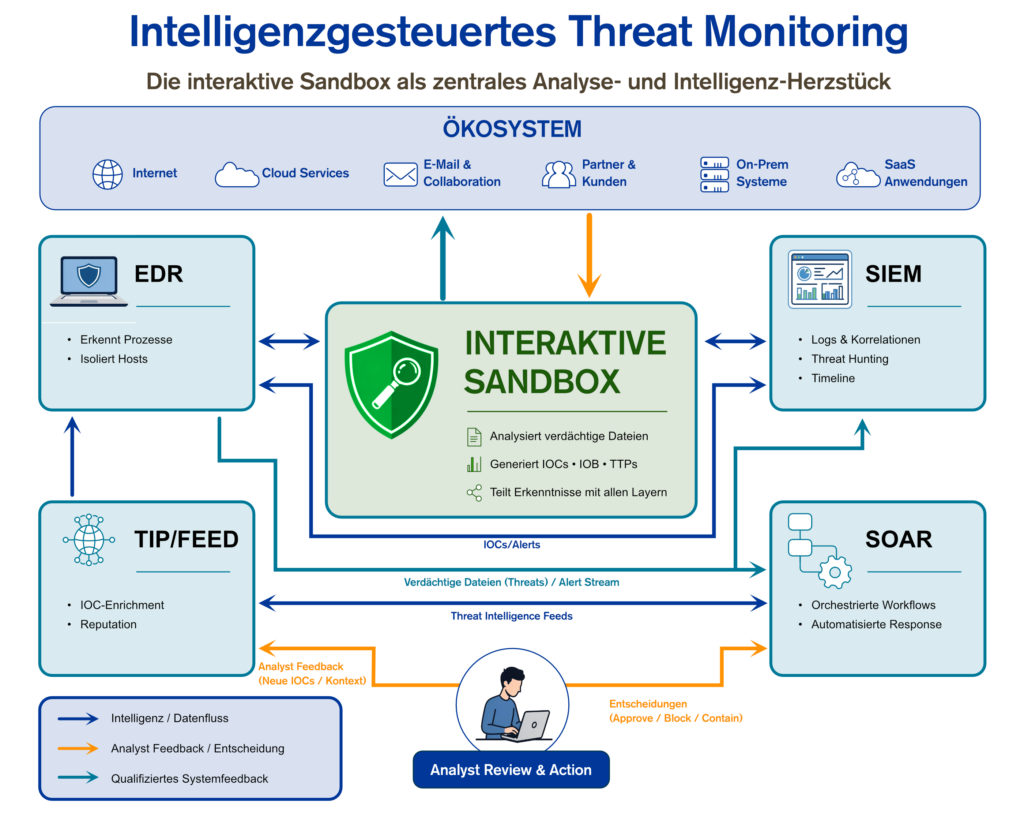
Die fünf Layer bilden gemeinsam ein mehrschichtiges Bild: Threat Intelligence liefert Hinweise auf bekannte Bedrohungen. Verhaltensanalysen helfen dabei, auffällige Aktivitäten als Muster zu erkennen. Dateianalysen vergleichen verdächtige Dateien mit bekannten Merkmalen. Expertenwissen ordnet Entwicklungen und ihre mögliche Bedeutung ein. Das Ökosystem verbindet diese Erkenntnisse.
Keiner dieser Layer garantiert, dass ein Angriff verhindert wird. Auch eine gute Threat-Defense-Lösung muss mit Unsicherheit umgehen können: Manche Signale sind Fehlalarme, manche Bedrohungen sind neu und nicht alle Informationen sind gleich relevant. Der Nutzen entsteht, wenn ein Unternehmen Risiken besser priorisieren, verdächtige Aktivitäten schneller untersuchen und angemessener reagieren kann.
Das ist besonders für mittelständische Unternehmen wichtig. Dort sind Zeit, Personal und Spezialwissen oft begrenzt. Gerade deshalb sollte die Sicherheitsstrategie nicht auf möglichst viele Werkzeuge abzielen, sondern darauf, dass die vorhandenen Fähigkeiten als zusammenhängender Prozess funktionieren.
Der große Vorteil liegt darin, dass, wenn Risiken schnell erkannt werden, weitere Schutzmechanismen greifen und die Unternehmung vor größerem Schaden bewahren können.
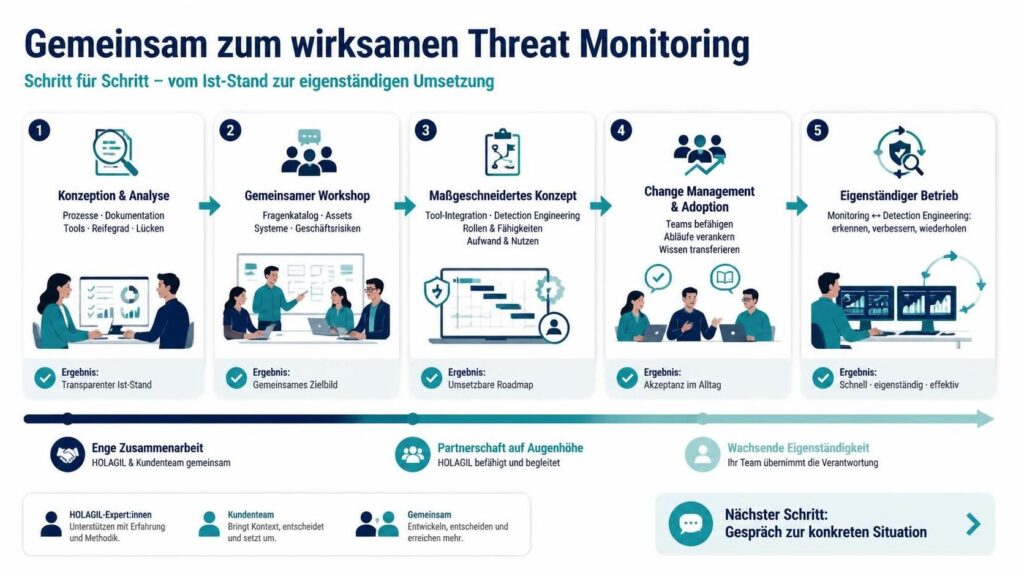
Wir von HOLAGIL wissen, dass das für viele Mittelständler komplex wirkt – und das ist es auch. Deshalb begleiten wir dich Schritt für Schritt.
Zunächst erstellen wir eine Konzeption und Analyse: Wir betrachten deine Security-Prozesse, deine bestehende Dokumentation und Werkzeuge und ermitteln deinen aktuellen Stand. Wie reif ist dein Monitoring heute? Wo sind die Lücken? Welche Bedrohungen sind für dein Unternehmen spezifisch relevant?
In einem Workshop arbeiten wir gemeinsam mit deinem Team einen Fragenkatalog durch und skizzieren konkrete Lösungswege. Dabei ist alles sehr konkret: Es sind deine Assets, deine Systeme und dein Business, die wir als Grundlage nehmen.
Das Ergebnis ist ein maßgeschneidertes Konzept nach einem Standardvorgehen. Welche Tools integrieren wir? Wie bauen wir Detection Engineering auf? Welche Rollen und Fähigkeiten benötigen wir? Was kostet es, was bringt es?
Und dann unterstützen wir dich auch beim Change Management und der User Adoption, denn die beste Technik bringt nichts, wenn dein Team sie nicht nutzt. Wir helfen dir dabei, die Maßnahmen in deinem Unternehmen dauerhaft und effektiv zu implementieren.
Unser Ziel ist nicht, dass wir am Ende wegmarschieren und dir ein System hinterlassen. Sondern dass dein Team die Schleife aus Monitoring und Detection Engineering selbstständig, schnell und effektiv durchlaufen kann.
Wenn du bereit bist, diesen Weg zu gehen: Lass uns miteinander sprechen. Wir klären deine konkrete Situation und zeigen dir, wo die echten Hebel liegen.
Strategische IT-Beraterin
Für Governance ist Verständnis erforderlich: für die Arbeitsweise, die Prozesse und die Gründe.
Strategischer IT-Berater und Gründer von HOLAGIL
Menschen – und sie mitzunehmen – sind der wesentliche Faktor jeder Veränderung.