Physical Address
304 North Cardinal St.
Dorchester Center, MA 02124
Physical Address
304 North Cardinal St.
Dorchester Center, MA 02124
Dein Sicherheitsteam ertrinkt in Logs, während echte Bedrohungen durchrutschen. Tausend Alerts pro Stunde und der Analyst kann nur auf fünf reagieren. Das klassische SOC-Modell – alles sammeln, gegen Listen abgleichen und hoffen – funktioniert nicht mehr. Moderne Angreifer sind zu schnell. Aber es gibt einen Ausweg: Intelligenzgesteuertes Threat Monitoring.
Stellen wir uns ein Szenario vor: Ein Angreifer hat eine Phishing-Mail in deinem Unternehmen platziert. Im Durchschnitt bleibt er 207 Tage (in KMUs) unentdeckt in deinem Netz. Das nennt sich Dwell Time. In dieser Zeit kopiert er Daten, installiert Backdoors und bereitet die Ransomware vor. Der finanzielle Schaden? Millionen.
Aber lass mich dir ein konkretes Fallbeispiel erzählen, das so ähnlich mehrfach passiert ist – auch hier in Deutschland.
Ein Mitarbeiter klickt auf einen verdächtigen Email-Anhang. Nichts passiert. Keine fehlerhaften Prozesse, keine Meldungen. Der Mitarbeiter denkt: Falscher Alarm. Geht zurück zur Arbeit. Tatsächlich ist gerade ein Trojaner auf seinem System aktiv geworden.
Die erste Aktion des Angreifers: Die Backups korrumpieren. Nichts löschen – das würde Alarme auslösen. Sondern subtil beschädigen. Die Backups werden weiterhin erstellt, die Dateinamen sind schön ordentlich, aber die Dateien selbst sind Datenmüll. Zwei Wochen, drei Wochen – niemand bemerkt es, weil die Backups nicht getestet werden.
Dann beginnt die Verschlüsselung. Nicht sofort, nicht aggressiv. Sondern parallel, im Hintergrund. Die Daten werden verschlüsselt, die Systeme werden verschlüsselt. Und plötzlich sitzt das Unternehmen auf einem Berg digitalen Schutts: Keine Backups, die funktionieren. Keine Archive. Alles weg.
Dieses Unternehmen rief uns an, doch zu diesem Zeitpunkt war eine Datenrettung unmöglich. Die Geschäftsleitung musste stattdessen das Einzige tun, was noch übrig blieb, wenn sie die Erpresser nicht bezahlen wollte: Sie rief ihre Kunden an und bat sie, wichtige Verträge und Dokumente erneut einzuschicken. Damit begann ein neuer System- und Datenaufbau von Grund auf.
Und dieses Szenario ist leider kein Einzelfall. In Deutschland waren zahlreiche Unternehmen betroffen. Selbst die Südwestfalen-IT, das öffentliche Rechenzentrum der Kommunen, war betroffen. Die Folge: Mehrere Kreise konnten bis zu einem Jahr lang keine Führerscheine oder Personalausweise ausstellen. Ganze Kreise und viele weitere Behörden waren über Monate hinweg lahmgelegt.
Die Antwort ist eigentlich ganz simpel und nicht neu. Es ist keine Raketenwissenschaft und doch wurde es in Gänze kaum in einem mittelständischen Unternehmen implementiert: Intelligenzgesteuertes Threat Monitoring.
Wäre dieser Trojaner von Anfang an erkannt worden – nicht nach Wochen oder Monaten, sondern nach Minuten oder Stunden –, wäre die Geschichte anders verlaufen. Die Backups hätten keine Zeit gehabt, sich in Datenmüll zu verwandeln. Vorhandene Backups sollten mehrere Wochen lang sicher aufbewahrt werden und sind nicht im Zugriff der Angreifer. . Der Schaden wäre minimal gewesen. So aber arbeitete der Trojaner, der den Angreifern Tür und Tor geöffnet hatte, unbemerkt weiter. In den kommenden Wochen wurden korrekte Backups durch korrupte ersetzt.
Das ist die unbequeme Wahrheit: Dwell Time ist nicht nur ein KPI. Sie macht den Unterschied zwischen einem Unternehmen, das weiterlebt, und einem, das seine Existenzgrundlage oder zumindest Millionen verliert.
Intelligenzgesteuertes Threat Monitoring reduziert diese Zeit drastisch. Das bedeutet konkret:
Es gibt jedoch eine Herausforderung: Das Ganze funktioniert nur, wenn Monitoring und Detection Engineering zusammenarbeiten. Beide Prozesse müssen zeitgleich laufen und ineinander greifen. Und das ist für viele Mittelständler noch Neuland.
Oft werden diese Begriffe vermischt. Dabei handelt es sich um unterschiedliche Disziplinen mit unterschiedlichen Herausforderungen und Arbeitsweisen, die definitiv nicht von einer Person zu leisten sind.
Threat Monitoring ist der operative Alltag: Telemetrie sammeln, analysieren und verdächtige Aktivitäten in Echtzeit erkennen. Das Ziel besteht darin, dem Response-Team schnell und mit reichlich Kontext Signale zu liefern.
Detection Engineering ist das Handwerk dahinter. Es geht darum, zu definieren, was als Angriff zählt, und diese Definition in Regeln zu übersetzen, die der Monitoring-Stack versteht. Das ist nicht trivial.
Das Problem, das das Detection Engineering löst.
Stell dir vor: Dein SOC-Analyst sitzt vor einer Million Logs. Ein Angreifer hat sich in dein Netz eingeschlichen und versteckt sich darin. Die Frage ist: Wie sagt man einer Maschine, dass sie diesen speziellen Nutzer bzw. diese Software als Angreifer erkennen soll?
Das ist nicht durch rohe Log-Sammlung gelöst. Ein Angreifer verhält sich schließlich nicht immer gleich. Ein Trojaner kann auf fünf verschiedenen Wegen auf ein System gelangen. Er kann seine Spuren verwischen. Kl Klassische Suchen nach statischen Indikatoren („Diese Datei ist böse”) funktionieren nicht mehr.
Die Antwort ist Detection Engineering: Wir beschreiben nicht, wie die Malware aussieht, sondern wie sie sich verhält.
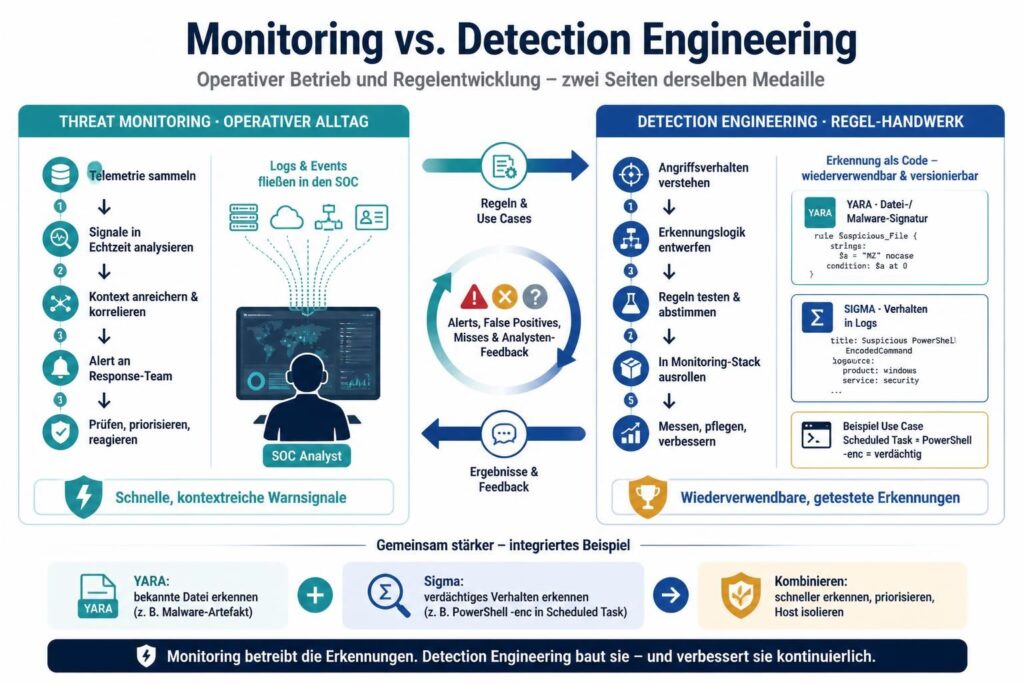
YARA ist eine weit verbreitete Sprache, mit der sich Dateien anhand bestimmter Merkmale beschreiben und untersuchen lassen. Sie wird besonders häufig zur Erkennung von Malware eingesetzt.
Eine YARA-Regel funktioniert ähnlich wie eine Checkliste: Sie prüft, ob eine Datei bestimmte Textstellen oder Byte-Muster enthält, ob sie eine bestimmte Größe hat oder ob mehrere Bedingungen gleichzeitig erfüllt sind. Die Regel kann anschließend melden, ob die Datei zum beschriebenen Muster passt.
Nehmen wir an, eine Analystin untersucht einen Trojaner in einer abgeschotteten Testumgebung und findet darin die Zeichenfolge „C2_SERVER_BEACON_v3.2”. Diese kann sie in eine YARA-Regel aufnehmen. Wenn die Regel die Zeichenfolge später in einer anderen Datei findet, ist das ein Hinweis darauf, dass diese Datei mit dem Trojaner verwandt sein könnte. Die Zeichenfolge ist jedoch nicht automatisch einzigartig, da auch harmlose Dateien sie enthalten könnten und Malware sie verändern oder entfernen kann.
Die YARA-Regel könnte so aussehen:
rule TrojanBeacon {
    strings:
	    $beacon = "C2_SERVER_BEACON_v3.2"
	condition:
	    $beacon
}
Das bedeutet: Wenn ihr eine Datei findet, die diese Zeichenfolge enthält, markiert sie als verdächtig. Automatisch. Auf allen Servern und Workstations.
Warum ist das nützlich? Weil so eine neue Variante des Trojaners sofort erkannt wird – bevor sie Schaden anrichten kann. Das Problem ist jedoch, dass Angreifer intelligent sind. Sie können die Signatur ändern, ohne die Funktion zu verändern. Dann ist die YARA-Regel nutzlos.
Sigma ist die neuere, flexiblere Variante, die sich direkt auf Netzwerk- und System-Logs ausrichtet.
Einfach ausgedrückt beschreibt eine Sigma-Regel nicht „was die Malware ist”, sondern „was die Malware tut”.
Ein konkretes Beispiel: Jeder Trojaner muss sich persistent machen, also beim nächsten Start des Systems wieder starten. Eine häufige Methode ist, dass er eine Scheduled Task anlegt. Die Aktivität sieht im Windows-Log wie folgt aus:
EventID: 4698 (Scheduled Task erstellt)
Task Name: "Windows Update Service"
Command: powershell.exe -enc [Base64-Code]
Eine Sigma-Regel könnte sein:
title: Verdächtige Scheduled Task mit PowerShell
logsource:
    product: windows
    service: security
detection:
    selection:
        EventID: 4698
        Command|contains: 'powershell'
        Command|contains: '-enc'
    condition: selection
Das bedeutet: Wenn Windows eine neue Scheduled Task mit PowerShell und Base64-Encoding erstellt, soll das dem Analysten gemeldet werden. Warum ist das besser als YARA? Weil es nicht auf Dateisignaturen angewiesen ist. Der Dateistruktur des Trojaner könnte sich komplett ändern, aber diese Verhaltensweise bliebe die gleiche. Der Trojaner muss sich persistent machen und wird diese Methoden verwenden.
Jetzt wird es interessant:
Ein echtes Threat Monitoring nutzt beide. YARA blockiert bekannte Bedrohungen sofort. Sigma erkennt neue bzw. unbekannte Malware, da hier nach dem Verhalten gesucht wird und nicht nach der Signatur.
Ein neuer Trojaner wird entdeckt. Die YARA-Signaturen sind noch nicht öffentlich – vielleicht kennt die Ein neuer Trojaner wird entdeckt. Die YARA-Signaturen sind noch nicht öffentlich, vielleicht sind nur zwei bis drei Samples davon bekannt. Aber dein Analyst hat zwei gute Sigma-Regeln:
So läuft es ab:
Ein verdächtiger PowerShell-Befehl wird ausgeführt. Eine Scheduled Task wird erstellt. Die Backup-Dateien ändern sich unerwartet. Drei Signale. Dein System erkennt das Muster, stuft es als Kampagne ein und isoliert den betroffenen Host.
Der Angreifer sitzt nur 1–2 Stunden im System, nicht 207 Tage Dann ist er ausgesperrt und seine Schadsoftware ist wirkungslos. All das, was er erreichen wollte, wurde vereitelt.
Teures Missverständnis Nr. 1: „Wir kaufen eine Lösung, die alles automatisch erkennt.“
Das funktioniert nicht. Du brauchst jemanden, der die Regeln schreibt. Das ist eine kontinuierliche Arbeit, die sich lohnt.
Teueres Missverständnis Nr. 2: „Unsere IT-Sicherheit kümmert sich darum.“
Die meisten IT-Abteilungen haben jedoch keine dedizierten Detection Engineers. Das ist ein spezialisiertes Handwerk – wie die Softwareentwicklung, nur für Security.
Die Lösung: Entweder du investierst in spezialisiertes Personal (teuer und schwer zu finden) oder du lässt spezialisierte Partner diese Aufgabe für dich übernehmen und integrierst ihre Regeln in dein System. Oder beides.
Von der Telemetrie zur Bedrohungsbekämpfung Teil 2 – Fünf Layer zur intelligenten Abwehr
Ab 11.11.26 auf digiXperts.it
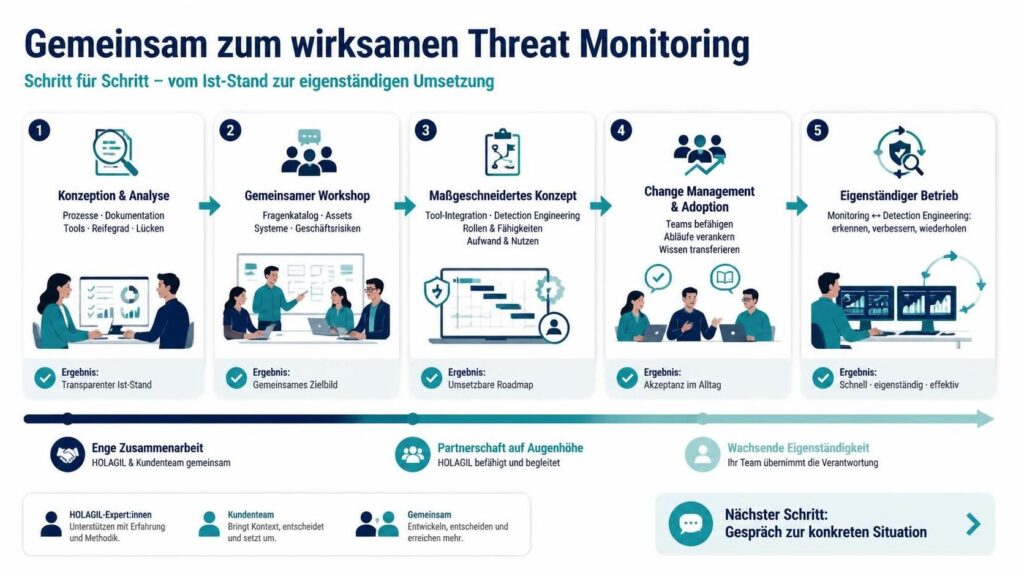
Wir von HOLAGIL wissen, dass das für viele Mittelständler komplex wirkt – und das ist es auch. Deshalb begleiten wir dich Schritt für Schritt.
Zunächst erstellen wir eine Konzeption und Analyse: Wir betrachten deine Security-Prozesse, deine bestehende Dokumentation und Werkzeuge und ermitteln deinen aktuellen Stand. Wie reif ist dein Monitoring heute? Wo sind die Lücken? Welche Bedrohungen sind für dein Unternehmen spezifisch relevant?
In einem Workshop arbeiten wir gemeinsam mit deinem Team einen Fragenkatalog durch und skizzieren konkrete Lösungswege. Dabei ist alles sehr konkret: Es sind deine Assets, deine Systeme und dein Business, die wir als Grundlage nehmen.
Das Ergebnis ist ein maßgeschneidertes Konzept nach einem Standardvorgehen. Welche Tools integrieren wir? Wie bauen wir Detection Engineering auf? Welche Rollen und Fähigkeiten benötigen wir? Was kostet es, was bringt es?
Und dann unterstützen wir dich auch beim Change Management und der User Adoption, denn die beste Technik bringt nichts, wenn dein Team sie nicht nutzt. Wir helfen dir dabei, die Maßnahmen in deinem Unternehmen dauerhaft und effektiv zu implementieren.
Unser Ziel ist nicht, dass wir am Ende wegmarschieren und dir ein System hinterlassen. Sondern dass dein Team die Schleife aus Monitoring und Detection Engineering selbstständig, schnell und effektiv durchlaufen kann.
Wenn du bereit bist, diesen Weg zu gehen: Lass uns miteinander sprechen. Wir klären deine konkrete Situation und zeigen dir, wo die echten Hebel liegen.
Strategische IT-Beraterin
Für Governance ist Verständnis erforderlich: für die Arbeitsweise, die Prozesse und die Gründe.
Strategischer IT-Berater und Gründer von HOLAGIL
Menschen – und sie mitzunehmen – sind der wesentliche Faktor jeder Veränderung.