Physical Address
304 North Cardinal St.
Dorchester Center, MA 02124
Physical Address
304 North Cardinal St.
Dorchester Center, MA 02124
Ein Team in Microsoft Teams ist schnell angelegt. Eine gute Governance entsteht jedoch nicht mit einem Klick (lesen Sie dazu auch den ersten Artikel dieser Reihe: „M365 Governance – Warum Chaos teuer ist”).
Jetzt wird es konkret: Wir schauen uns an, wie man M365-Governance schrittweise in die Praxis bringt – von Berechtigungen und Data Loss Prevention bis zu Aufbewahrung und Audit-Logging. Nicht als möglichst lange Liste aktivierter Funktionen – denn es gibt nicht die eine Best Practice: Systeme müssen an die eigenen Prozesse und Anforderungen angepasst werden, nicht an abstrakte Ideen –, sondern als Zusammenspiel aus passenden Regeln, Technik und klarer Verantwortung.
Die Beispiele sind bewusst allgemeine Muster. Bezeichnungen in den Admin-Portalen und verfügbare Funktionen können sich ändern. Auch die Lizenzierung und die Tenant-Konfiguration spielen eine Rolle – deshalb ist vor der Umsetzung immer zu prüfen, welche Funktionen eurem Unternehmen tatsächlich zur Verfügung stehen.
In Microsoft Teams gibt es drei wichtige Rollen: Owner, Member und Guest. Owners verwalten das Team und seine Mitgliedschaften. Member arbeiten im Team. Gäste sind externe Personen, denen Zugang zu einem Team oder bestimmten Inhalten gewährt wurde. Welche Berechtigungen sie genau haben, hängt auch davon ab, welche Einstellungen für Teams, Kanäle und verbundene SharePoint-Sites gelten.
Ein häufiger Fehler ist, dass ein Team zwar Owner hat, aber niemand weiß, ob diese Personen noch verantwortlich sind oder was sie mit ihrer Rolle konkret tun sollen. Legt deshalb fest, dass jedes Team mindestens zwei aktive Owner hat und bestimmt, wer bei einem Rollenwechsel, Projektende oder Austritt die Verantwortung übernimmt.
So geht ihr vor:
Microsoft Entra ID Governance bietet Access Reviews für Gruppenmitgliedschaften und externe Zugriffe. In einem Access Review wird festgelegt, was geprüft wird, wer die Prüfung durchführt und wie oft sie wiederkehrt. Verantwortliche können dann bestätigen, dass ein Zugriff weiterhin nötig ist, oder ihn ablehnen. Welche Funktionen verfügbar sind, hängt unter anderem von der Lizenzierung ab. Eine Access Review ersetzt außerdem nicht die laufende Pflege der Teams- und SharePoint-Verantwortlichkeiten.
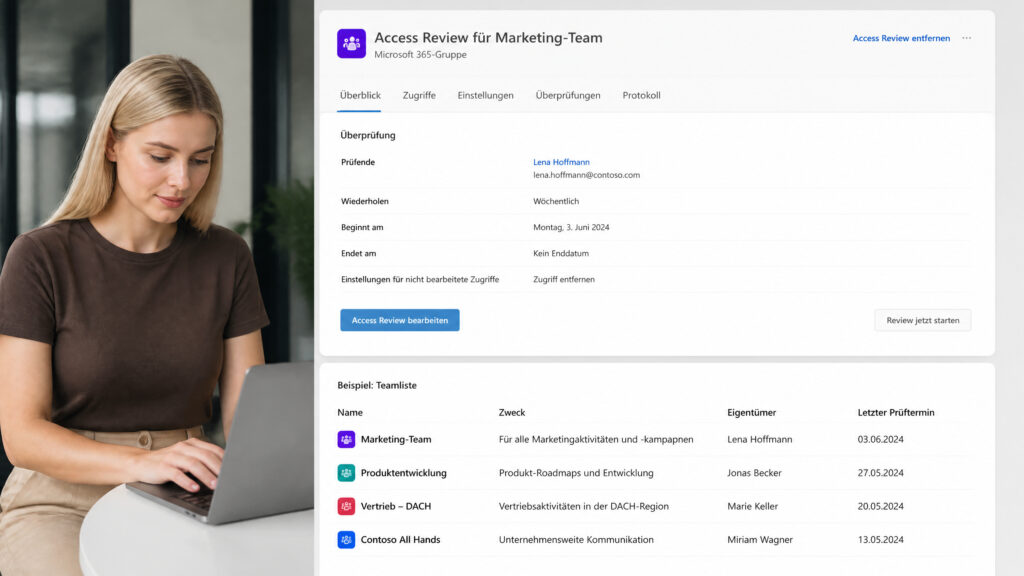
Einmal jährlich zu prüfen ist besser als gar nicht, aber nicht für jede Gruppe automatisch ausreichend. Bei einem Projekt mit externen Partnern, vertraulichen Unterlagen oder besonders kritischen Informationen sollte die Organisation ein passendes Prüfintervall festlegen. Entscheidend ist, dass eine Prüfung tatsächlich zu einer Entscheidung führt und nicht als Erinnerungsmail im Posteingang endet.
Alternative: Da die Administration von Teams bestimmte Wünsche offenlässt, gibt es auch Tools, mit denen die Verwaltung quasi ausgelagert wird. Dann wird nur ein Service-Account zum Owner gemacht und schon beim Anlegen werden Teams nach Sicherheitseinstellungen qualifiziert. So können Gäste beispielsweise auch nur für bestimmte Zeiträume hinzugefügt werden. Die Administration erfolgt über „virtuelle” Admins, also Personen, die innerhalb der App ausschließlich über die App berechtigt sind.So geht ihr vor:
Data Loss Prevention (DLP) soll dabei helfen, sensible Informationen vor ungewollter Weitergabe zu schützen. Microsoft Purview kann Richtlinien auf bestimmte M365-Dienste und Aktivitäten anwenden. Je nach Bereich und Konfiguration kann eine Richtlinie beispielsweise eine Warnung ausgeben, eine Aktion blockieren oder Nutzenden eine begründete Ausnahme ermöglichen. Welche Standorte und Aktionen unterstützt werden, unterscheidet sich je nach Workload.
Wichtig ist die Unterscheidung zwischen bekannten Datentypen und Informationen, die erst unternehmensspezifisch erkannt werden müssen. Eine IBAN oder Kreditkartennummer lässt sich über vordefinierte „Sensitive Information Types“ erfassen. „Informationen zum Stromnetz” ist dagegen kein automatisch eindeutiger Datentyp. Dafür braucht es eine Definition, die zu den vorhandenen Dokumenten passt, zum Beispiel in Form von passenden Kennzeichnungen, Schlüsselbegriffen oder anderen verfügbaren Erkennungsmethoden. Ohne Tests kann eine Regel zu viele harmlose Inhalte erfassen oder wichtige Inhalte übersehen.
Ein pragmatischer Start in Purview:
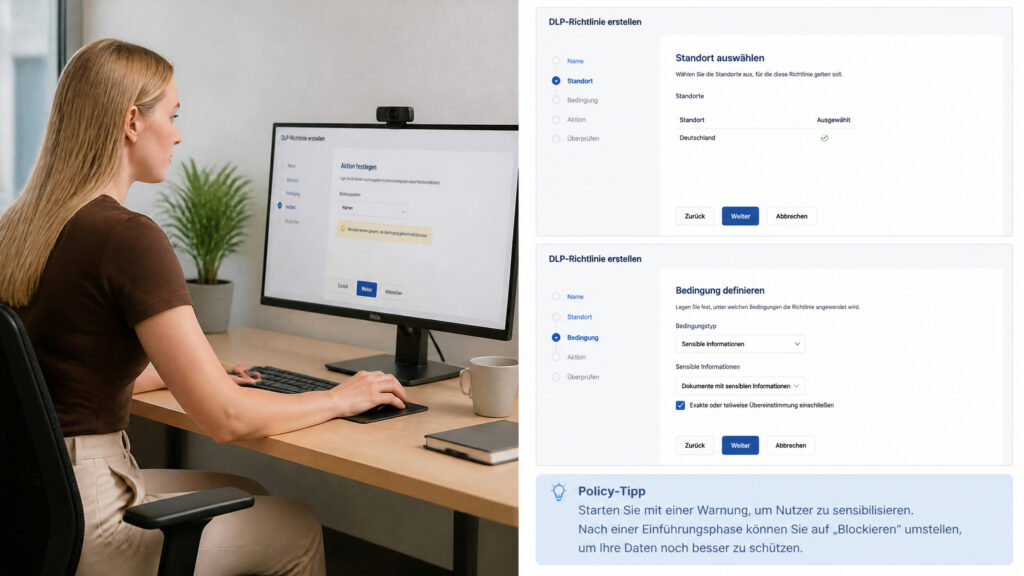
Die passende Schwelle hängt vom Kontext ab. Die Aussage „Keine Kreditkartendaten in öffentlichen Teams“ ist zwar eindeutig, muss aber technisch präzisiert werden. Welche Teams gelten als öffentlich? Geht es um Chatnachrichten oder um Dateien in SharePoint? Oder um beides? Soll jeder Treffer blockiert werden oder sollen bestimmte Rollen nach einer Begründung fortfahren dürfen?
Auch die Lizenzierung ist zu beachten. DLP für Dateien in SharePoint und OneDrive ist nicht dasselbe wie DLP für Teams-Nachrichten. Microsoft weist für den Schutz von Teams-Chatnachrichten eigene Lizenzanforderungen aus. Insbesondere ist diese Funktion nicht in jedem M365-Paket enthalten. Prüfen Sie deshalb vor dem Entwurf der Richtlinie die Lizenzvoraussetzungen und den gewünschten Anwendungsbereich.
Zu strenge Regeln erzeugen Umgehungslösungen. Dateien werden per E-Mail verschickt, in nicht genehmigten Diensten abgelegt oder unter falschen Bezeichnungen gespeichert. Das ist jedoch kein Argument gegen Schutzmaßnahmen. Es ist ein Hinweis darauf, dass die Regel, der Arbeitsablauf oder die Kommunikation noch nicht optimal sind.
Ein Team ist mehr als nur ein Name in der Teams-App. Dahinter stecken eine Microsoft-365-Gruppe und verbundene Ressourcen, darunter eine SharePoint-Site für Dateien. Deshalb reicht es nicht aus, nur die Erstellung von Teams zu regeln. Auch die Themen Eigentümerschaft, Gäste, Freigaben, Aufbewahrung und das Ende eines Arbeitsbereichs benötigen einen Prozess.
Eine umsetzbare Team-Policy beantwortet mindestens die folgenden Fragen:
Für die Klassifizierung könnt ihr beispielsweise die Stufen Public, Internal und Confidential als verständliches Organisationsmodell verwenden. Dabei handelt es sich zunächst um Kategorien, nicht um eine Garantie dafür, dass Microsoft 365 automatisch die richtige technische Schutzmaßnahme anwendet. Wenn ihr Sensitivitätsbezeichnungen einsetzt, müssen diese passend konfiguriert und für die betroffenen Personen veröffentlicht werden. Beschreibt außerdem, was eine Einstufung im Alltag bedeutet: Darf die Datei extern geteilt werden? Wer darf Mitglieder hinzufügen? Welche Speicherorte sind erlaubt?
So könnt ihr die Team-Erstellung strukturieren:
Die Aufbewahrung ist dabei keine pauschale Frage nach „Wie lange lassen wir Dateien liegen?”. Sie hängt davon ab, welche Informationen vorliegen, welche gesetzlichen, vertraglichen und betrieblichen Anforderungen gelten und ob Inhalte gelöscht, aufbewahrt oder nach Ablauf einer Frist gelöscht werden sollen. Diese Anforderungen sollten die zuständigen Fachbereiche und die Rechts- bzw. Compliance-Verantwortlichen bestimmen. Microsoft Purview kann die beschlossenen Regeln technisch unterstützen, aber nicht für das Unternehmen entscheiden, welche Frist angemessen ist.
Für Gäste gilt: Eine Einladung und eine Berechtigung sind keine dauerhafte Notwendigkeit. Es sollte festgelegt werden, wer Gäste einladen darf, wie ein Sponsor oder Owner dokumentiert wird und wann der Zugriff überprüft wird. Besonders bei externen Projektpartnern sollte das Projektende einen klaren Auslöser für die Prüfung oder Entfernung der Zugriffsrechte bilden.
Mithilfe von Audit-Logs können Sie nachvollziehen, welche Aktivitäten in Microsoft 365 stattgefunden haben. Sie können beispielsweise bei der Untersuchung von Änderungen an Teams, Mitgliedschaften oder Dateien unterstützen. Die zentrale Suche erfolgt im Microsoft Purview-Portal. Prüft zunächst, ob das Audit-Logging für euren Tenant aktiviert ist. Bei bestimmten kleineren oder nicht verwalteten Testumgebungen kann eine manuelle Aktivierung erforderlich sein. Außerdem kann es nach der Aktivierung eine gewisse Zeit dauern, bis die Ereignisse durchsuchbar sind. So nützlich und wichtig Audit-Logs auch sind. Auch bei ihnen muss geprüft werden, ob sie den unternehmenseigenen Governance- und Datenschutzregeln entsprechen.
Ein sinnvoller Einstieg:
Ein Logeintrag ist noch keine Warnung und eine Warnung noch keine Untersuchung. Leg deshalb fest, welche Ereignisse eine Reaktion auslösen sollen, wer sie bewertet und in welchem Zeitraum. Je nach eingesetzter Funktion können Purview-Warnungen, Microsoft Defender oder andere Monitoring-Werkzeuge infrage kommen. Ein Beispiel wie „Massendownload” muss dabei operationalisiert werden. Was gilt bei euch als ungewöhnlich? Welche Nutzergruppen und Abläufe erzeugen legitimerweise große Downloads?
Auch die Aufbewahrungsdauer der Audit-Daten sollte bewusst festgelegt werden. Sie hängt unter anderem von der Lizenzierung und den konfigurierten Aufbewahrungsrichtlinien ab. Microsoft dokumentiert unterschiedliche Standardfristen und Möglichkeiten zur erweiterten Aufbewahrung. Das ist ein Grund, nicht einfach anzunehmen, dass jeder benötigte Nachweis automatisch über den gewünschten Zeitraum verfügbar ist.

Für viele M365-Governance-Aufgaben werden drei administrative Bereiche in M365 zusammen genutzt.
Der verfügbare Funktionsumfang richtet sich nach Lizenz, Konfiguration und konkretem Einsatzfall. Daher ist es vorab zu prüfen, welche Voraussetzungen erfüllt sind, bevor das Design auf Funktionen aufbaut, die im Tenant möglicherweise nicht lizenziert sind. Trennt außerdem die Frage „Welches Werkzeug kann das?“ von „Welchen Prozess wollen wir damit abbilden?“.
Die Frage „Gibt es das auch von Microsoft?” kann in hybriden Szenarien aber nicht immer die Antwort sein. Werden beispielsweise M365 und openDesk zusammen genutzt, so wird mindestens eine weitere Ebene benötigt, da ähnliche Regeln über unterschiedliche Systeme hinweg verständlich und konsistent sein müssen. Unser Begriff dafür ist „openDesk-Governance-Bridging“: ein konzeptioneller Ansatz, um übergreifende Prinzipien – etwa Rollen, Klassifizierung, externe Zusammenarbeit, Aufbewahrung und Verantwortlichkeiten – auf verschiedene Plattformen zu übertragen. Das bedeutet jedoch nicht, dass beide Systeme technisch dieselben Funktionen haben oder eine automatische gemeinsame Richtliniensteuerung. Genau deshalb sollten Schnittstellen, Zuständigkeiten und Unterschiede ausdrücklich dokumentiert werden.
Zu viel blockieren, bevor ihr getestet habt: Beginnt mit klaren Risiken und prüft die Auswirkungen auf reale Arbeitsabläufe. Eine Warnung kann im Pilotprojekt ein besserer Einstieg sein als eine sofortige harte Blockade.
Access Reviews ohne Konsequenz: Eine Review ist nur dann wirksam, wenn jemand Entscheidungen treffen kann und diese anschließend umgesetzt werden. Legt Verantwortliche, Fristen und den Umgang mit ausbleibenden Antworten fest.
Regeln, die nur in M365 gelten: Wenn wichtige Inhalte auch in OpenDesk oder anderen Systemen liegen, braucht ihr eine übergreifende Sicht auf Klassifizierung und Verantwortlichkeiten. Sonst entsteht eine Governance-Lücke zwischen den Plattformen.

Es ist sinnvoll, mit einem überschaubaren Bereich zu beginnen, zum Beispiel einem Team mit externen Gästen und sensiblen Dateien. Dabei werden die Owner, Mitglieder, Gäste, Speicherorte, Datenarten und die geltenden Freigaben erfasst. Anschließend wird vereinbart, wer über Zugriffe und Ausnahmen entscheidet.
Richtet zunächst eine Namens- und Verantwortlichkeitsregel ein, testet eine passende Access-Review-Lösung und erstellt eine DLP-Richtlinie mit einem klar begrenzten Anwendungsbereich. Prüft die Treffer, sprecht mit den betroffenen Beschäftigten und passt die Regel an, bevor ihr sie ausweitet. Ergänzt anschließend Audit-Suchen und einen konkreten Ablauf für Warnungen und Auffälligkeiten.
Governance ist kein einmaliges Aufräumprojekt. Sie erfordert regelmäßige Prüfungen, klare Zuständigkeiten und Regeln, die im Arbeitsalltag verstanden und eingehalten werden können.
Wir beginnen mit einer Analyse Ihrer Prozesse, Dokumentation und Arbeitsweisen und ermitteln den aktuellen Stand. In einem Workshop klären wir die relevanten Fragen, priorisieren Risiken und skizzieren passende Lösungswege – für M365 und, wenn nötig, für hybride Umgebungen mit openDesk.
Das Ergebnis mündet in ein Konzept, das zu Ihrem Unternehmen passt: mit Rollen, Regeln, technischen Maßnahmen und einem umsetzbaren Fahrplan. Anschließend unterstützen wir Sie gern bei der Einführung, beim Change-Management und bei der User Adoption – damit Governance nicht nur konfiguriert, sondern im Unternehmen dauerhaft gelebt wird.
Sie möchten wissen, wo Ihr M365-Tenant heute steht? Sprechen Sie uns auf ein Governance-Audit an oder nutzen Sie unsere Checkliste als ersten Selbstcheck.
Wir beginnen mit einer Analyse Ihrer M365-Umgebung, Ihrer Prozesse, Ihrer Dokumentation und Ihrer Arbeitsweisen. Gemeinsam betrachten wir, welche Risiken und Anforderungen für Ihr Unternehmen relevant sind und wo Verantwortlichkeiten oder Regeln noch fehlen.
In einem Workshop strukturieren wir die offenen Fragen, priorisieren Handlungsfelder und skizzieren passende Lösungswege. Daraus entsteht ein Governance-Konzept, das zu Ihrer Organisation und Ihrem Arbeitsalltag passt, statt ein Standarddokument zu sein, das in der Schublade landet.
Auf Wunsch unterstützen wir Sie anschließend auch bei der Umsetzung, beim Change-Management und bei der User-Adoption. Unser Ziel ist es, die vereinbarten Maßnahmen dauerhaft und wirksam in Ihrem Unternehmen zu verankern.
Strategische IT-Beraterin
Für Governance ist Verständnis erforderlich: für die Arbeitsweise, die Prozesse und die Gründe.
Strategischer IT-Berater und Gründer von HOLAGIL
Menschen – und sie mitzunehmen – sind der wesentliche Faktor jeder Veränderung.