Physical Address
304 North Cardinal St.
Dorchester Center, MA 02124
Physical Address
304 North Cardinal St.
Dorchester Center, MA 02124
Ein Team in Microsoft Teams ist in wenigen Sekunden angelegt. Die Verantwortung dafür verschwindet jedoch nicht, wenn das Projekt längst vorbei ist.
In einem öffentlichen Unternehmen mit 200 Mitarbeitenden ist Microsoft 365 über die Jahre stark gewachsen: Es gibt mehr als 500 aktive Teams, hunderte weitere, die nicht mehr genutzt werden, sowie hunderte SharePoint-Sites und zahlreiche externe Zugriffe. Bei einer Bestandsaufnahme fallen unklare Zuständigkeiten und Lücken in den Schutzregeln auf. Dies ist ein fiktives, aber realistisches Beispiel – kein Bericht über einen konkreten Kunden oder Vorfall. Und doch finden wir immer wieder genau das vor.
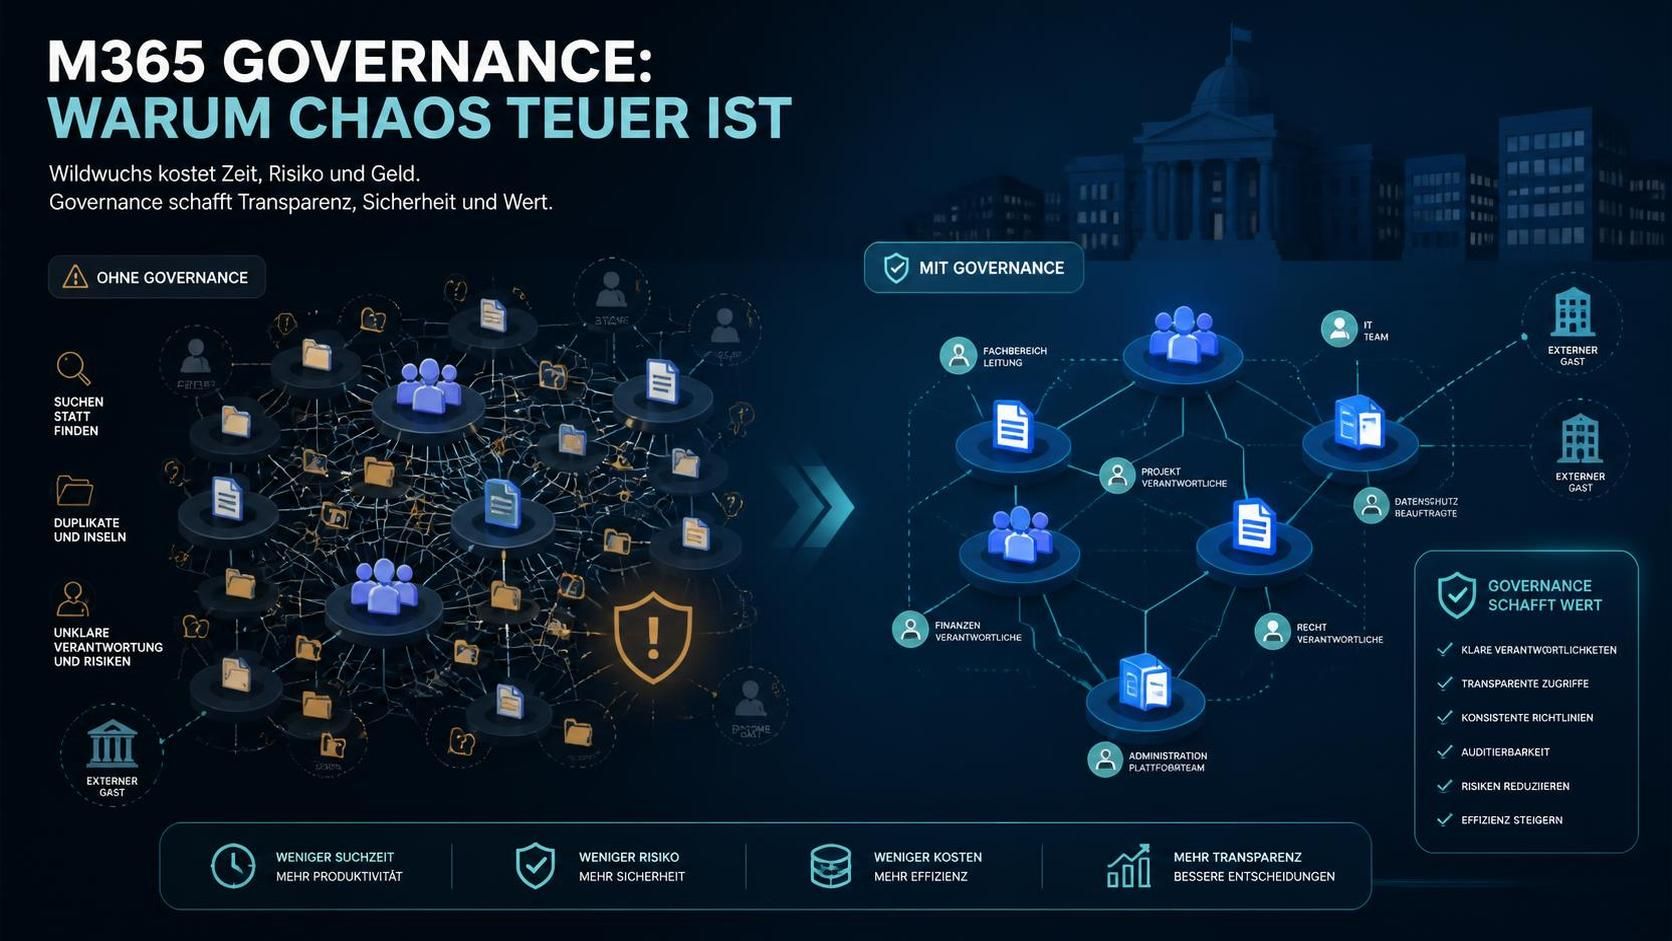
Das Problem ist nicht, dass Mitarbeitende Teams und SharePoint nutzen. Das Problem beginnt, wenn niemand mehr verlässlich sagen kann, wer Zugriff hat, welche Daten dort liegen und wer für einen Arbeitsbereich verantwortlich ist. Dann kostet der M365-Tenant Zeit, erschwert Prüfungen und kann zu einem Sicherheits- und Datenschutzrisiko werden.
Microsoft 365 erleichtert die Zusammenarbeit. Mitarbeitende können Teams erstellen, Dateien teilen und externe Partner einladen. Diese Flexibilität ist im Alltag hilfreich, doch ohne gemeinsame Regeln wächst die Umgebung oft schneller, als Zuständigkeiten und Schutzmaßnahmen mitwachsen können.
Ein Team kann etwa für ein Projekt mit einem Lieferanten entstehen. Das Projekt endet, der Besitzer verlässt das Unternehmen, aber der externe Gast bleibt Mitglied. Monate später ist unklar, wer den Zugriff überprüfen oder entscheiden soll, was mit den Inhalten geschieht. Das mag man für eine Ausnahme oder einen exotischen Sonderfall halten, doch in der Realität ist man davon weit entfernt. Es handelt sich nicht um einen Ausnahmefall, sondern um eine typische Governance-Blindstelle.
Ähnliches gilt für SharePoint-Berechtigungen. So kann eine Datei mit Personal- oder Vertragsinformationen in einer Bibliothek liegen, auf die ein deutlich größerer Personenkreis Zugriff hat als beabsichtigt. Es muss keine böse Absicht dahinterstecken. Oft wurden Zugriffe aus praktischen Gründen einmal erteilt und danach nie wieder überprüft.
Unordnung wird teuer, wenn Beschäftigte lange nach der maßgeblichen Datei suchen müssen, wenn IT-Teams Zugriffe manuell rekonstruieren müssen oder wenn erst einmal geprüft werden muss, welche Arbeitsbereiche überhaupt relevant sind. Hinzu kommen mögliche Folgen einer Datenpanne oder eines verspäteten Nachweises. Solche Kosten lassen sich nicht pauschal beziffern, aber durch klare Verantwortlichkeiten und wiederkehrende Kontrollen lassen sie sich begrenzen.
Oft gibt es dann wiederum eine doppelte oder sogar dreifache Ablage. Bei einem meiner Kunden wurden E-Mails in Teams abgelegt und die Antworten. Wenn eine Datei dabei war, dann auch die Dateien. Wurde ein Verteiler angeschrieben, legten oft zehn oder mehr Personen das gleiche Dokument ab – bis zu 300.000 Mal am Tag. Davon waren hunderte Dokumente einfach Duplikate von anderen. Und was passiert, wenn jetzt jemand Dokumente ändert? Welches ist das aktuelle Dokument?
Unkontrolliertes Wachstum: Mitarbeiter richten oft neue Arbeitsbereiche ein, weil sie schnell eine Lösung benötigen. Wenn Regeln zum Anlegen, Benennung, Überprüfung und Schließung fehlen, bleiben verwaiste Teams und Sites zurück. Selbstständigkeit ist dabei nicht das Problem. Sie wird problematisch, wenn Verantwortung und Aufbewahrung ungeklärt bleiben.
Zu weit gefasste Zugriffe: Gruppenmitgliedschaften, vererbte Berechtigungen und externe Freigaben können sich mit der Zeit ansammeln. Entscheidend ist nicht allein, ob jemand technisch Zugriff hat, sondern auch, ob dieser Zugriff noch erforderlich und angemessen ist.
Sensible Daten ohne passende Leitplanken: In Arbeitsbereichen können personenbezogene Daten, Finanzinformationen, Verträge oder interne Betriebsinformationen gespeichert werden. Für einen Energieversorger wäre beispielsweise die Frage relevant, ob Informationen zum Netzbetrieb in einem Bereich liegen, dessen Mitgliederkreis nie überprüft wurde. Dies ist ein mögliches Risikoszenario, keine Behauptung über einen tatsächlichen Vorfall.
Unklare Aufbewahrungsfristen und mangelnde Nachvollziehbarkeit: Unternehmen sollten wissen, welche Informationen wie lange aufbewahrt werden, wann sie gelöscht werden dürfen oder müssen und wie relevante Inhalte im Bedarfsfall gefunden werden können. Protokolle, Aufbewahrungsregeln oder eDiscovery-Funktionen helfen jedoch nur, wenn klar ist, was eingerichtet wurde, wer zuständig ist und wie die Prozesse ablaufen. Verfügbarkeit und Umfang einzelner Funktionen können zudem von der Lizenzierung und Konfiguration abhängen.
Auch KI macht Governance sichtbarer. Werkzeuge wie Copilot können Inhalte auffindbar machen, auf die Nutzende bereits Zugriff haben. Sie korrigieren jedoch keine zu weit gefassten Berechtigungen. Werden Zugriffe großzügiger als nötig gewährt, können vorhandene Schwächen durch KI deutlicher zutage treten.
KI hat jedoch auch eine Kehrseite: Von Copilot gesammelte Informationen werden nach wie vor ungeschützt auf dem Rechner des Nutzers aufbewahrt. Hier und bei jeder anderen KI stellt sich auch die Frage, wo und wie personenbezogene Daten verarbeitet werden. Eine reine Absichtserklärung, die Daten nicht zum Training zu verwenden, wurde schon mehrfach gebrochen, und auch KI-Systeme bieten Angriffsfläche für Hacker.
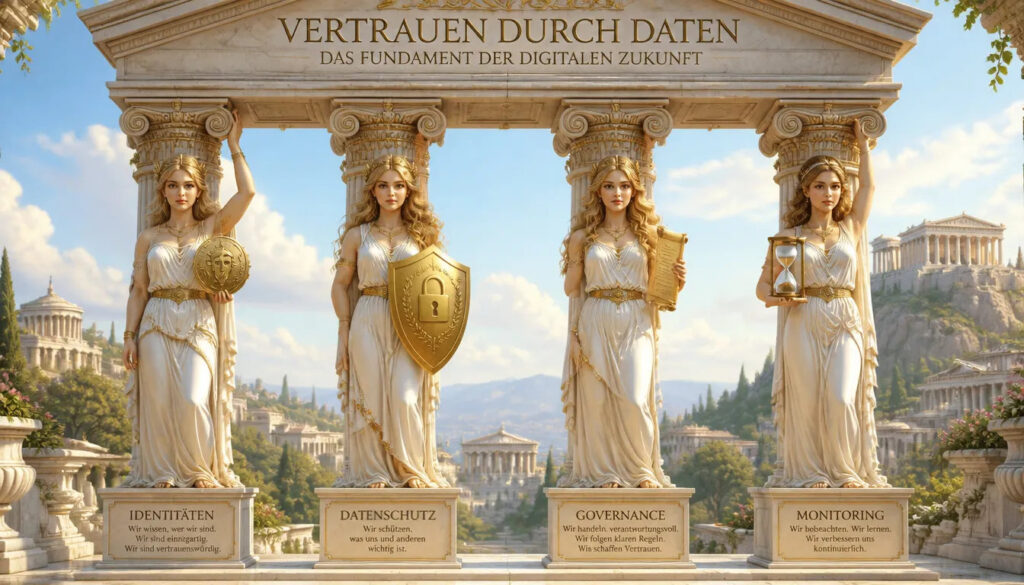
Eine Governance per Knopfdruck versprechen Systeme wie Purview. Doch so einfach ist das nicht. Eine tragfähige Governance ist kein einzelner Schalter in der Admin-Konsole. Sie verbindet technische Einstellungen mit Regeln, Rollen und alltäglichen Abläufen. Dazu gehören nicht nur Restriktionen, sondern auch das Verständnis von Problemen und die Sensibilisierung der Benutzer.
Die Säulen greifen ineinander. So kann eine DLP-Regel wenig bewirken, wenn Daten nicht sinnvoll klassifiziert sind. Ein regelmäßiger Zugriffscheck bleibt wirkungslos, wenn niemand über den Entzug oder die Beibehaltung von Zugriffsrechten entscheiden darf. Governance braucht deshalb sowohl passende Technik als auch klare organisatorische Vereinbarungen.
Ein Konzept beginnt nicht mit einer Liste von Funktionen, die aktiviert werden sollen. Zunächst muss die Organisation verstanden werden: Welche Bereiche arbeiten mit M365? Welche Daten und Prozesse sind besonders wichtig? Wo gibt es externe Zusammenarbeit? Welche Regeln bestehen bereits und inwiefern unterscheiden sich diese vom gelebten Alltag?
Aufbauend darauf sollte ein M365-Governance-Konzept mindestens die folgenden Punkte behandeln:
Wichtig ist, das Konzept nicht zu abstrakt zu halten. „Externe Zugriffe müssen sicher sein“ ist beispielsweise noch keine umsetzbare Regel. Es braucht Antworten auf Fragen wie: Wer darf Gäste einladen? Wer genehmigt Ausnahmen? Wie lange bleiben Gäste berechtigt? Und wer überprüft, ob der Zugriff noch benötigt wird?
Ebenso wichtig ist, dass nicht jede Organisation dieselben Einstellungen benötigt. Was in einer Umgebung gut funktioniert, kann in einer anderen die Zusammenarbeit ausbremsen. Das Konzept muss deshalb Risiken, Arbeitsweisen und technische Möglichkeiten zusammenbringen. Zudem sollte es festlegen, wie mit Ausnahmen umgegangen wird, denn Ausnahmen ohne Prozess werden schnell zum zweiten Regelwerk.
Für Organisationen, die in den Anwendungsbereich fallen, bringt NIS-2 Anforderungen an das Management von Cybersicherheitsrisiken mit sich. Ob eine Organisation konkret betroffen ist und welche Pflichten genau gelten, muss individuell geprüft werden. M365-Governance ersetzt keine rechtliche Prüfung und garantiert nicht automatisch Compliance. Sie kann jedoch dabei helfen, Zuständigkeiten, Zugriffe und Schutzmaßnahmen nachvollziehbar zu organisieren.
Auch der Einsatz von KI erhöht den praktischen Druck, Daten und Zugriffsrechte im Blick zu behalten. Wer KI auf Unternehmensdaten anwendet, sollte wissen, welche Informationen vorhanden sind und wer darauf zugreifen kann. Eine gute Daten- und Berechtigungs-Governance schafft eine bessere Ausgangslage dafür – sie ist jedoch keine Garantie für einen rechtskonformen KI-Einsatz.
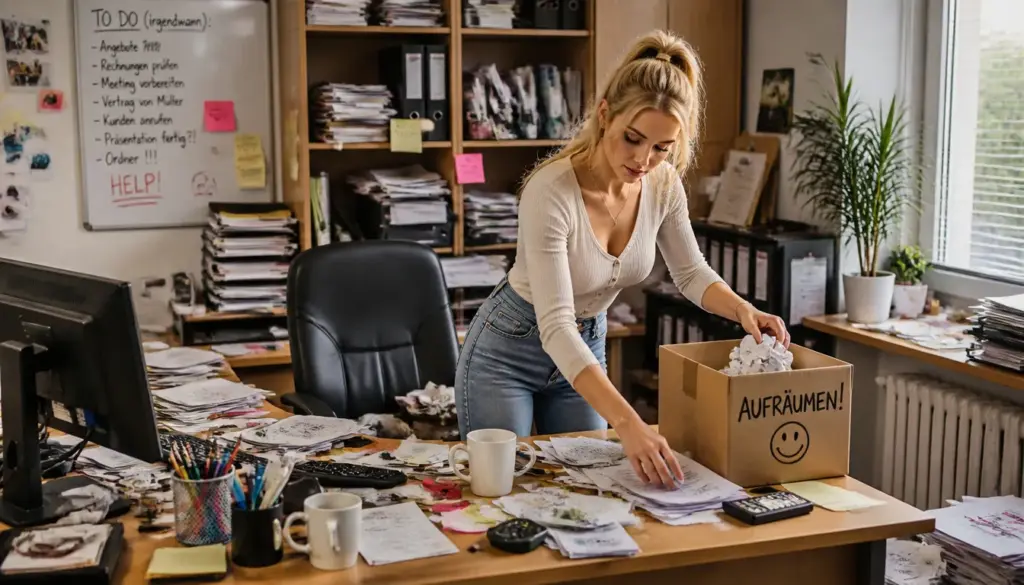
Machen Sie zunächst sichtbar, was vorhanden ist: Arbeitsbereiche, Verantwortliche, Gäste, Freigaben und insbesondere sensible Datenbereiche. Klären Sie anschließend, wer über Regeln entscheidet und wer sie im Alltag umsetzt. Prüfen Sie insbesondere externe Zugriffe, breite Berechtigungen sowie verwaiste Teams oder Sites.
Legen Sie dann verbindliche und verständliche Regeln für die Erstellung, Benennung, Überprüfung und Schließung von Arbeitsbereichen fest. Definieren Sie, wie sensible Informationen gekennzeichnet und geschützt werden, wie Inhalte aufbewahrt oder gelöscht werden und wie relevante Aktivitäten nachvollzogen werden. Planen Sie regelmäßige Prüfungen ein. Governance ist kein einmaliges Aufräumprojekt, sondern ein laufender Betriebsprozess.
Best Practices sind toll, aber nur, wenn sie zu Ihren Prozessen und Ihrem Unternehmen passen. Wichtig ist nicht, das zu tun, was als richtig hingestellt wird, sondern zu hinterfragen, ob es für Sie das Richtige ist und Ihre Prozesse unterstützt, schützt und verbessert.
Ein gutes Konzept ist erst der Anfang. Im nächsten Schritt müssen Richtlinien und technische Einstellungen so umgesetzt werden, dass sie die Sicherheit und die Nachvollziehbarkeit von Abläufen verbessern, ohne den Arbeitsalltag unnötig zu erschweren. Dabei geht es auch um Change-Management und User Adoption: Mitarbeitende müssen verstehen, warum sich Abläufe ändern, was von ihnen erwartet wird und wie sie Unterstützung erhalten.
In den Folgebeiträgen geht es deshalb um die praktische Umsetzung: Welche M365-Funktionen und -Werkzeuge können dabei helfen? Wie lassen sich Governance-Regeln schrittweise einführen? Und wie können Veränderungen so begleitet werden, dass sie nicht nur beschlossen, sondern im Unternehmen tatsächlich gelebt werden?
Wir beginnen mit einer Analyse Ihrer M365-Umgebung, Ihrer Prozesse, Ihrer Dokumentation und Ihrer Arbeitsweisen. Gemeinsam betrachten wir, welche Risiken und Anforderungen für Ihr Unternehmen relevant sind und wo Verantwortlichkeiten oder Regeln noch fehlen.
In einem Workshop strukturieren wir die offenen Fragen, priorisieren Handlungsfelder und skizzieren passende Lösungswege. Daraus entsteht ein Governance-Konzept, das zu Ihrer Organisation und Ihrem Arbeitsalltag passt, statt ein Standarddokument zu sein, das in der Schublade landet.
Auf Wunsch unterstützen wir Sie anschließend auch bei der Umsetzung, beim Change-Management und bei der User-Adoption. Unser Ziel ist es, die vereinbarten Maßnahmen dauerhaft und wirksam in Ihrem Unternehmen zu verankern.
Strategische IT-Beraterin
Für Governance ist Verständnis erforderlich: für die Arbeitsweise, die Prozesse und die Gründe.
Strategischer IT-Berater und Gründer von HOLAGIL
Menschen – und sie mitzunehmen – sind der wesentliche Faktor jeder Veränderung.