Physical Address
304 North Cardinal St.
Dorchester Center, MA 02124
Physical Address
304 North Cardinal St.
Dorchester Center, MA 02124
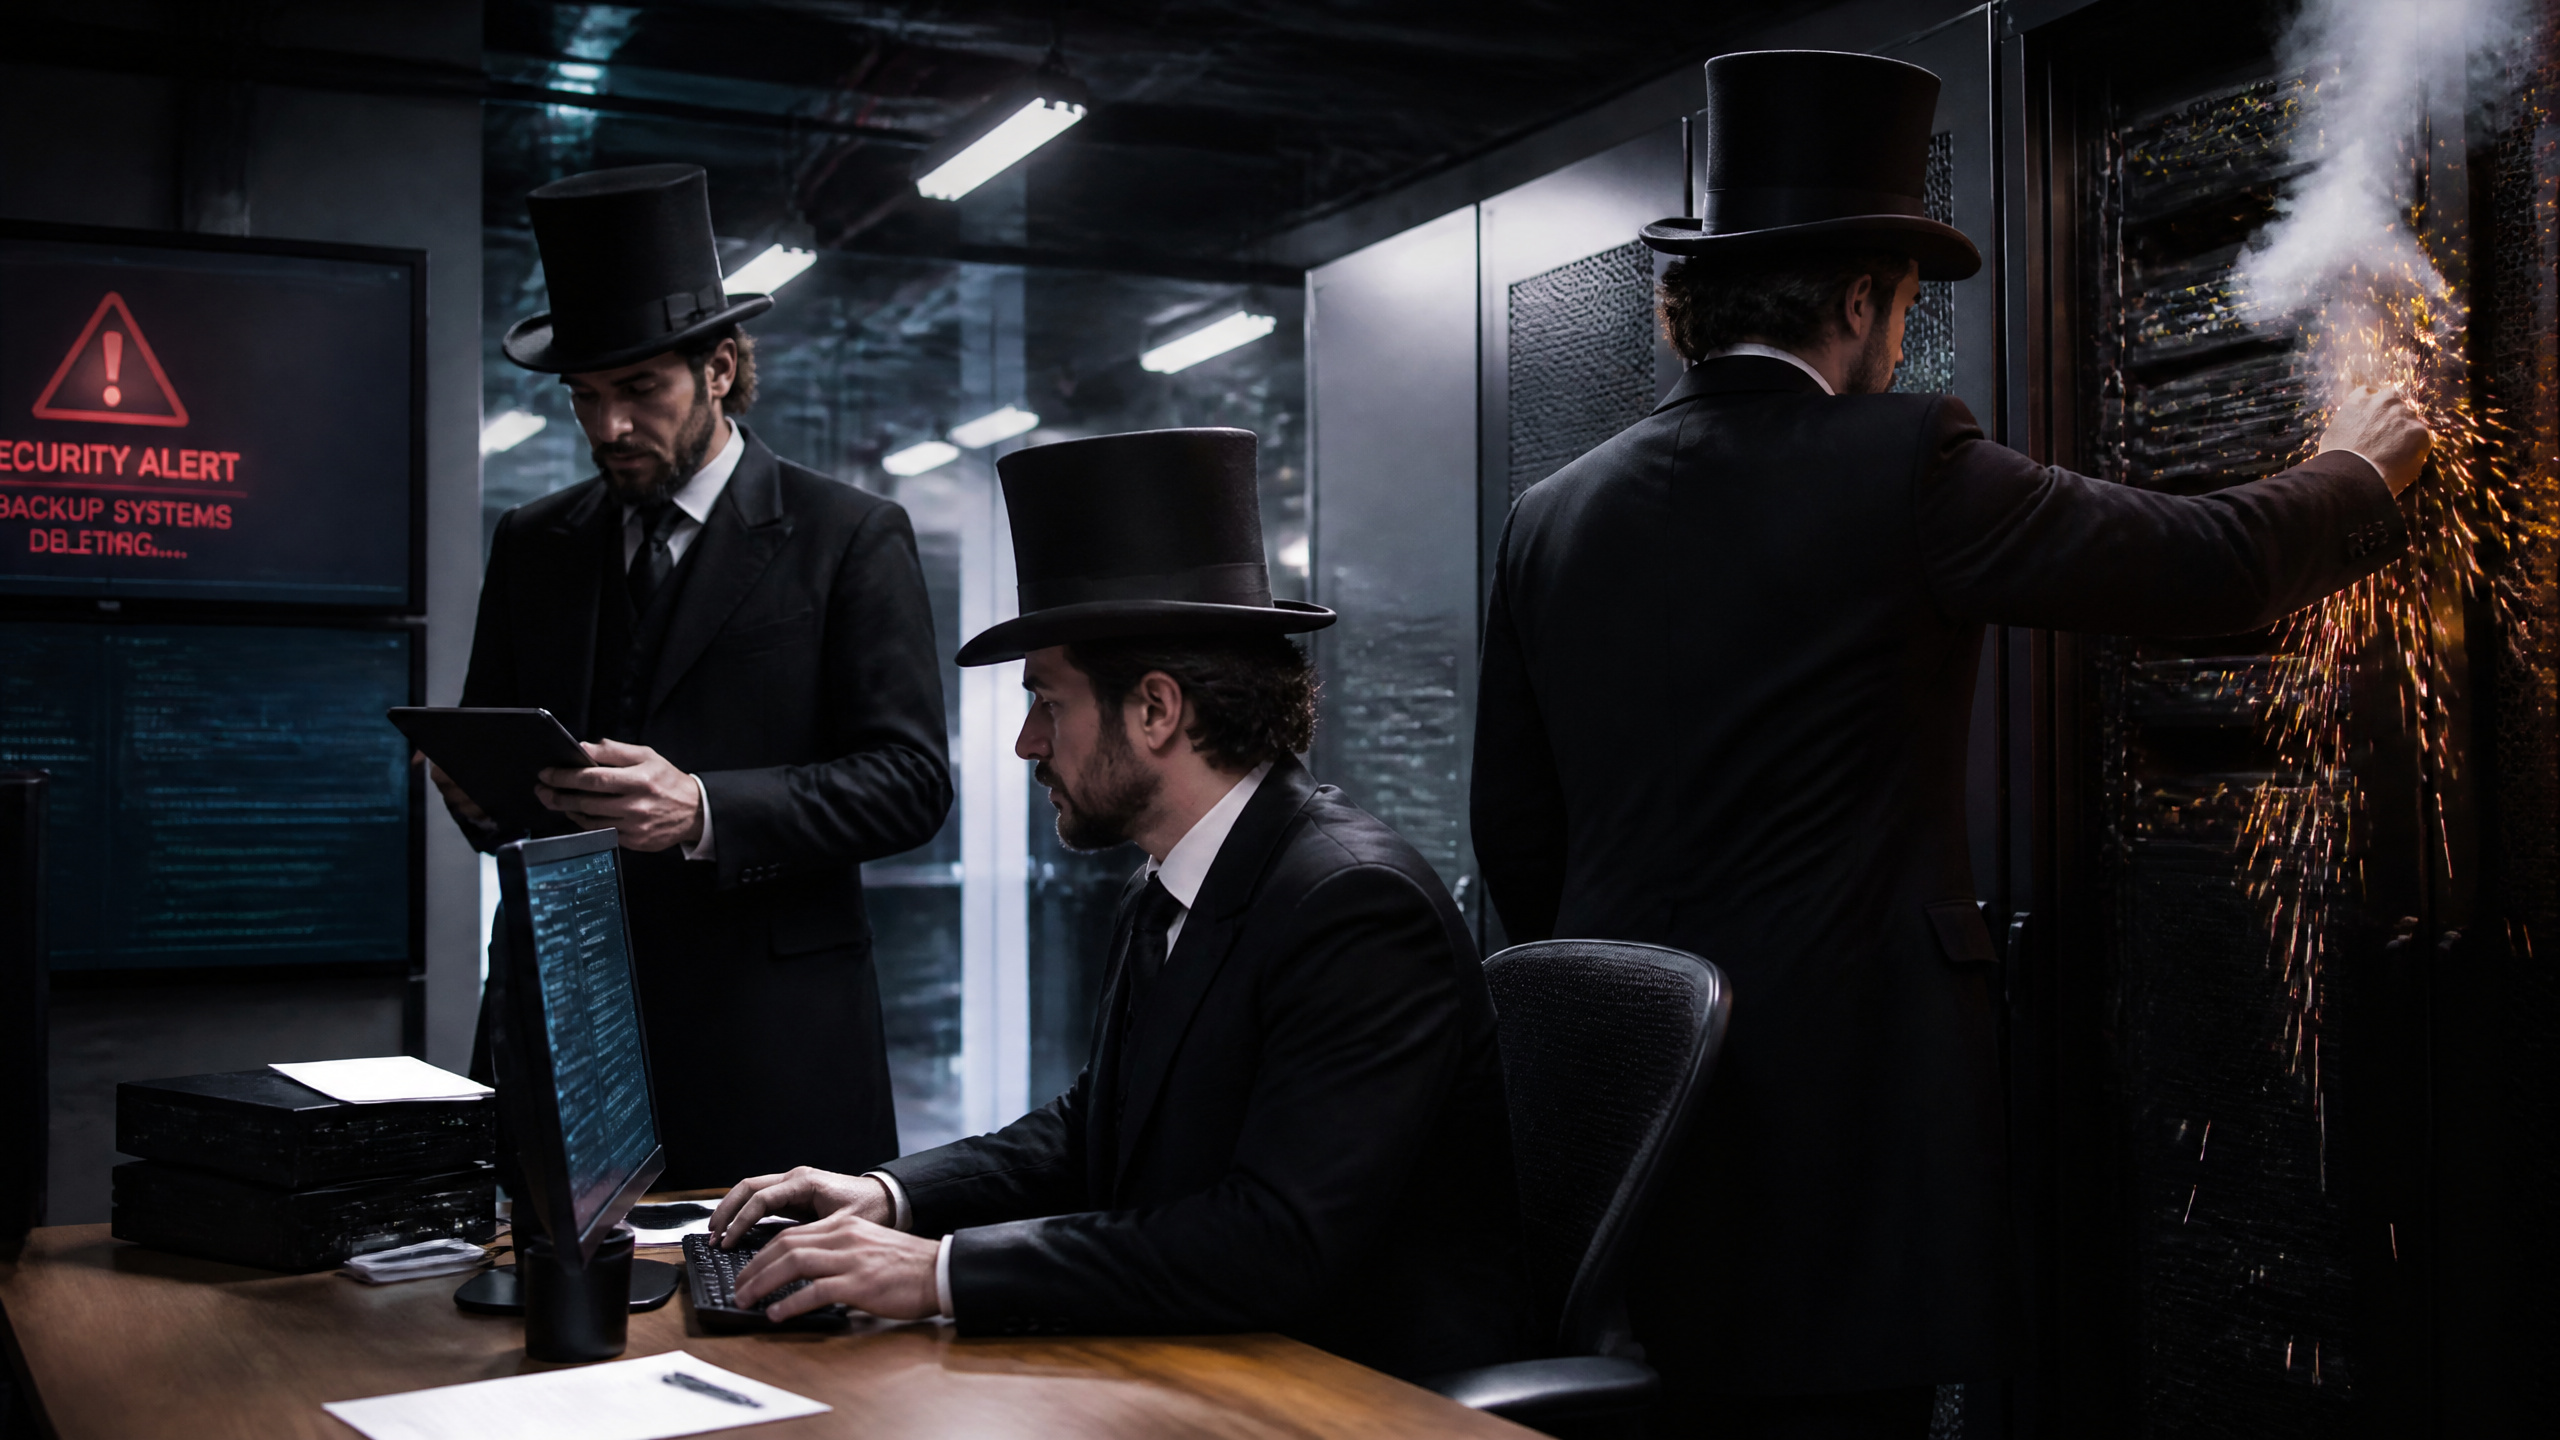
Sie haben ein Backup-System, das tadellos funktioniert. Das ist gut. Jetzt stellen Sie sich vor, Hacker schalten es aus, bevor Sie auch nur merken, dass sie da sind. Das ist keine Science-Fiction und auch keine Geschichte. Tatsächlich gab es in der Vergangenheit bereits solche Angriffe. Ein neuer Angriffsvektor nutzt nun die „The Gentlemen” Ransomware, eine der aggressivsten Bedrohungen von 2026, um ein fundamentales Problem zu zeigen: Ein funktionierendes Backup reicht nicht aus. Sie müssen verstehen, wie Hacker angreifen, um wirklich dagegen anzukommen.
Die Gentlemen-Ransomware funktioniert nach einem kalt kalkulierten Plan. Bevor auch nur eine einzige Datei verschlüsselt wird, räumt sie das Spielfeld auf – und diese Phase ist für Sie und die Möglichkeit zu intervenieren entscheidend.
Die Malware deaktiviert zunächst die Echtzeit-Schutzfunktion von Microsoft Defender, fügt sich selbst und die C:-Festplatte der Ausschlussliste hinzu und löscht relevante Sicherheitsprotokolle. Das bedeutet: Der Defender schaut aktiv weg von dem, was gerade passiert.
Das ist perfide, weil es schnell, leise und hoch effizient geht – für die Hacker.Für Ihre Mitarbeiter sieht im Moment nichts verdächtig aus, da der Defender ja noch läuft. Nur eben … nicht mehr aktiv.
Parallel dazu greift die Malware Ihr Backup-System an. Dabei werden alle mit Backup-Services verknüpften Prozesse und Dienste gestoppt, insbesondere:
Um das Ganze noch zu verschlimmern, löscht die Malware alle Volume Shadow Copies (VSC), also die automatisierten Schnappschüsse, die Windows ständig erstellt. Das ist Ihre letzte Rettungsleine, wenn normale Backups fehlschlagen.
Das Ergebnis: Backups existieren möglicherweise noch auf der Festplatte, aber Sie können sie nicht einfach wiederherstellen, da die zuständigen Dienste deaktiviert sind.
Die Malware löscht dann auch noch Event Logs, den PowerShell-Verlauf, RDP-Sitzungsprotokolle und Prefetch-Dateien. Für die IT bedeutet das: Wenn die Verschlüsselung startet, stehen keine Forensik-Daten mehr zur Verfügung, um zu verstehen, wie der Angreifer in das System eingedrungen ist und wie er vorgegangen ist. Diese Informationen wären jedoch notwendig, um einen Rettungsversuch unternehmen zu können.
Die Verschlüsselung selbst kombiniert Curve25519 (elliptische Kurvenkryptografie) mit ChaCha20 – das ist militärische Sicherheit. Jede Datei erhält einen eindeutigen Schlüssel. Ohne den privaten Schlüssel des Angreifers ist eine Entschlüsselung nicht möglich.
Die Gentlemen nutzen ein Ransomware-as-a-Service-(RaaS)-Modell, das seit September 2025 Affiliates rekrutiert. Das bedeutet, dass es sich um ein professionell betriebenes Ökosystem handelt und nicht um einen einzelnen Hacker im Keller.
Besonders beeindruckend ist die Netzwerk-Ausbreitungsfähigkeit. Die Malware nutzt bis zu 21 verschiedene Techniken gleichzeitig, um von einem System zum nächsten zu springen. Wenn Sie nicht alle blocken können, dann haben Sie ein Problem, denn dem Angreifer reicht eine ungeblockte Methode.
Die Verschlüsselung selbst kombiniert Curve25519 (elliptische Kurvenkryptografie) mit ChaCha20 – das ist militärische Sicherheit. Jede Datei erhält einen eindeutigen Schlüssel. Ohne den privaten Schlüssel des Angreifers ist eine Entschlüsselung nicht möglich.
Das eigentliche Gift ist die doppelte Erpressung: Die Angreifer verschlüsseln nicht nur Ihre Dateien, sondern stehlen sie vorher. Wenn Sie nicht zahlen, drohen sie mit der Veröffentlichung.
Hier sind die typischen Wege, wie die Angreifer Zugang erhalten:
Das Interessante dabei ist: Das ist kein High-Tech-Einstieg. Hacker nutzen häufig das, was Sie bereits haben: Ihre eigenen Anmeldedaten. Von dort aus eskalieren sie Privilegien und verbreiten sich.
Viele IT-Leiter denken: „Ein gutes Backup ist genug.” Das ist falsch, denn in diesem Fall ist das Backup selbst das primäre Ziel und nicht die Dateien, die eigentlich durch das Backup bewahrt werden sollen.
Immutable (unveränderliche) Backups sind jetzt Pflicht, das bedeutet:
Die 3-2-1-Regel ist Standard: – 3 Kopien Ihrer Daten, davon 2 auf verschiedenen Speichermedien und 1 komplett offline.
Die Gentlemen nutzen häufig gestohlene oder gebrutete Zugangsdaten. Wenn Sie kein starkes Identitätsmanagement haben, ist Ihre Backup-Konsole das letzte Schloss, das Hacker knacken.
Die Gentlemen breiten sich aggressiv aus.
Wenn Sie Ihr Netzwerk segmentieren, beachten Sie:
So wird ein Befall auf einem System nicht sofort zu einem Befall überall.
Die beste Abwehr nützt nichts, wenn Sie nicht üben, zu reagieren.
Falls Sie dieses Szenario befürchten und Hilfe benötigen, können Sie sich gerne an uns wenden.
Wir beginnen mit Konzeption und Analyse: Wir betrachten Ihre Backup-Architektur, Ihre Zugriffskontrollen, Ihre digitale Reife und IT-Landschaft, Ihre Netzwerksegmentierung und Ihre Dokumentation. Wir ermitteln, wo Sie stehen und wo sich echte Lücken befinden.
In einem Workshop arbeiten wir gemeinsam mit Ihrem Team: Welche Szenarien sind für Sie die Worst-Case-Fälle? Wie sieht ein Wiederherstellungsplan aus, den Sie in vier Stunden und nicht in vier Tagen umsetzen können? Welche Rollen und Entscheidungswege benötigen Sie?
Das Ergebnis ist ein für Ihr Unternehmen passendes Konzept – nicht dasselbe wie bei dem Unternehmen um die Ecke, sondern maßgeschneidert. Gerne unterstützen wir Sie auch beim Change-Management und der User-Adoption und helfen Ihnen dabei, die Maßnahmen in Ihrem Unternehmen dauerhaft und effektiv zu implementieren.
Die Gentlemen mögen aggressiv sein, aber mit dem richtigen Schutzschild sind Sie schneller.
Strategische IT-Beraterin
Für Governance ist Verständnis erforderlich: für die Arbeitsweise, die Prozesse und die Gründe.
Strategischer IT-Berater und Gründer von HOLAGIL
Menschen – und sie mitzunehmen – sind der wesentliche Faktor jeder Veränderung.