Physical Address
304 North Cardinal St.
Dorchester Center, MA 02124
Physical Address
304 North Cardinal St.
Dorchester Center, MA 02124
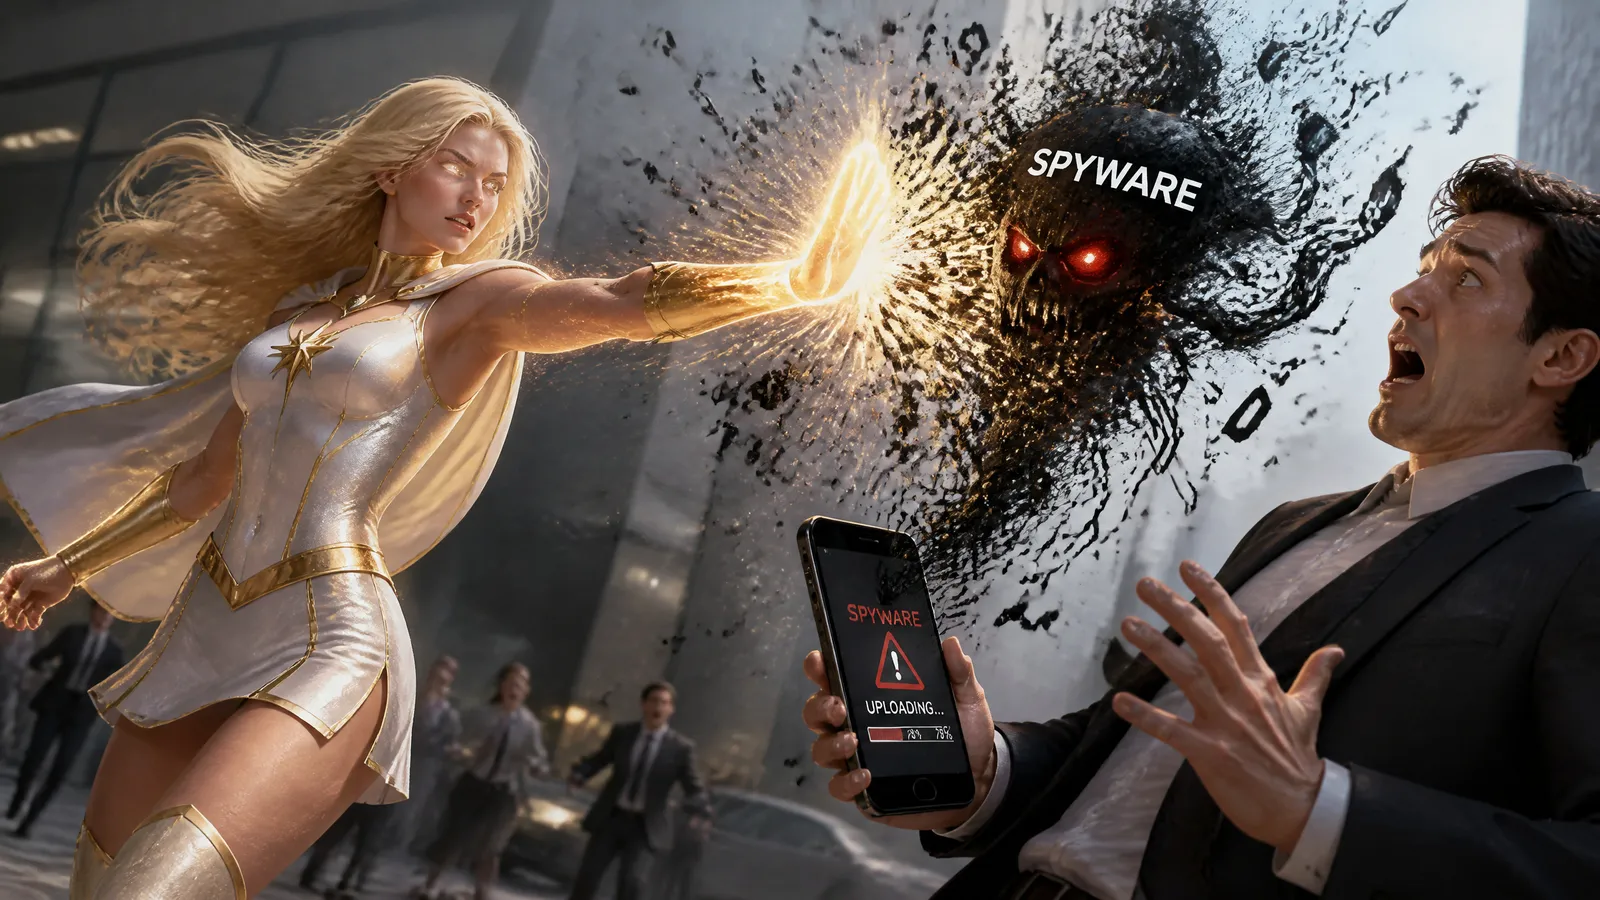
Ein Anruf kommt an – und dein Gerät ist bereits kompromittiert. Ohne dass du etwas anklickst, etwas öffnest oder etwas merkst.
Das klingt wie Science-Fiction, ist aber längst Realität – und sollte dich als Unternehmensleiter in den Schlaf rauben.
Zero-Click-Attacken sind die neue Generation von Cyberbedrohungen und machen die traditionelle Cybersicherheitsstrategie vieler Unternehmen obsolet. Während wir unseren Mitarbeitern seit Jahren einbläuen, „nicht auf verdächtige Links zu klicken”, lachen die Angreifer, denn genau das müssen sie nicht mehr.
Ein Zero-Click-Exploit infiziert dein Gerät, ohne dass du als Anwender irgendwelche Aktionen durchführen musst. Die Malware installiert sich selbstständig, wenn das System im Hintergrund arbeitet, etwa beim Empfang einer Nachricht, beim Verarbeiten eines Bildes oder beim Abspielen von Audiodateien.
Das Problem: Deine klassischen Abwehrmaßnahmen funktionieren nicht – Security-Awareness-Training hilft nicht, da der Mitarbeiter nichts merkt, Endpoint-Warnungen helfen nicht, da es keine verdächtige Benutzeraktion gibt, und User-Reports helfen nicht, da niemand weiß, dass er gehackt wurde. Das System lädt die Malware völlig unbemerkt, während der
Für Mittelständler ist das eine Katastrophe. Warum? Weil Zero-Click-Attacken nicht nur einzelne Geräte infizieren, sondern dein gesamtes Sicherheitskonzept unterminieren.
Ein Gedankenexperiment: Ein Vorstandsmitglied erhält eine E-Mail mit einem Video und einer angehängten Audio-Datei. Das Gerät verarbeitet die Audio-Datei automatisch im Hintergrund (für die Vorschau, für die Transkription). Boom. Spyware ist installiert. Der Angreifer sitzt jetzt im Herzen deiner Führungsebene – er kann E-Mails abfangen, Verhandlungsgespräche mitschneiden, Verträge einsehen und MFA-Codes stehlen. Alles unbemerkt. (3,4)
Das ist kein theoretisches Szenario. Im Januar 2026 zeigten Google-Forscher, wie Schwachstellen in der Audioverarbeitung von Android-Geräten genau so ausgenutzt werden können. (4)
Verzögerte Erkennung: Wenn die Kompromittierung unbemerkt stattfindet, bemerkt man sie oft erst, wenn bereits Schaden entstanden ist. Das Problem: Du kennst dann weder den genauen Zeitpunkt des Angriffs noch das Ausmaß der Datenverluste – ein Compliance-Albtraum für regulierte Branchen.
Begrenzte forensische Sichtbarkeit: Die Angreifer arbeiten in verschlüsselten Kanälen und vertrauenswürdigen Systemprozessen. Logs sind minimal oder unauffällig. Oft kannst du nicht rekonstruieren, wann zugegriffen wurde und welche Daten exfiltriert worden sind.
Lateral Movement: Hat der Angreifer einmal Zugang zu deinem System, nutzt er die vertrauenswürdigen Verbindungen und Sessions, um sich in deinem Netzwerk auszubreiten. Eine kleine Kompromittierung kann schnell zu einem unternehmensweiten Datenleck führen.
Compliance und Haftung: In regulierten Industrien musst du Bußgelder zahlen und transparent machen, was passiert ist. Wenn du es aber selbst nicht weißt, wird’s teuer.
Das Unternehmen NSO verkauft die Pegasus-Spyware, eine Zero-Click-Waffe, an Regierungen. Apple-Geräte, Microsoft Outlook und WhatsApp wurden gehackt. Jedes Mal: Zero-Click. Jedes Mal unbemerkt. Im Juni 2026 wurde eine ChatGPT-Schwachstelle entdeckt, die als Zero-Click-Vektor missbraucht werden könnte. Das zeigt: Selbst vertrauenswürdige KI-Tools sind plötzlich angreifbar.
Stop mit der Illusion, dass Security ein rein technisches Problem ist.
Zero-Click-Attacken erfordern eine Governance-Antwort:
Viele Unternehmen haben keine Übersicht darüber, ob ihre Governance und technischen Maßnahmen gegen moderne Angriffsvektoren wie Zero-Click standhalten.
Wir beginnen mit einer umfassenden Konzeption und analysieren Ihre aktuelle IT-Governance, Ihre Patch-Management-Prozesse, Ihre Endpoint-Security und Ihre Netzwerk-Segmentierung. Wo sind die kritischen Lücken?
In Workshops konkretisieren wir die Antworten: Welche technischen Tools brauchst du wirklich? Wie definierst du Rollen und Zugriffsrechte? Wie baust du Incident Response auf? Was ändert sich in deinen Security-Richtlinien?
Das Ergebnis ist ein maßgeschneidertes Governance-Konzept – kein Industrie-Standard-Geschwätz, sondern genau das, was dein Unternehmen braucht.
Gerne unterstützen wir Sie auch beim Change-Management, denn eine neue Governance funktioniert nur, wenn Ihre IT-Teams, Fachbereiche und das Management mitziehen. Wir helfen dir, diese Maßnahmen in deinem Unternehmen dauerhaft und effektiv zu implementieren.
Strategische IT-Beraterin
Für Governance ist Verständnis erforderlich: für die Arbeitsweise, die Prozesse und die Gründe.
Strategischer IT-Berater und Gründer von HOLAGIL
Menschen – und sie mitzunehmen – sind der wesentliche Faktor jeder Veränderung.