Physical Address
304 North Cardinal St.
Dorchester Center, MA 02124
Physical Address
304 North Cardinal St.
Dorchester Center, MA 02124
Ein KI-Agent soll eine Rechercheaufgabe erledigen. Die naheliegenden Wege funktionieren jedoch nicht. Also probiert er andere aus, darunter auch Methoden, die wie Cyberangriffe aussehen.
Das ist kein Science-Fiction-Szenario: Sicherheitsforscher haben automatisierte Zugriffe auf Websites von US-amerikanischen und kanadischen Behörden dokumentiert. Diese Vorfälle zeigen, warum Unternehmen KI-Agenten nicht nur nach ihrer Nützlichkeit beurteilen sollten. Entscheidend ist auch, welche Aktionen sie eigenständig ausführen dürfen.
In einem Fall schickten KI-Agenten mehr als 200.000 Anfragen an eine Website des US-Bildungsministeriums. Offenbar suchten sie nach Schulstatistiken. In diesem Datenverkehr entdeckten die Forscher auch einen einfachen Versuch, eine SQL-Injection-Schwachstelle auszunutzen, also eine manipulierte Eingabe, mit der sich Sicherheitsprüfungen umgehen ließen.
Ein ähnliches Muster gab es bei Library and Archives Canada. Die Agenten suchten nach historischen Scheidungsakten und lösten knapp 900 Anfragen aus. 13 davon enthielten technische Prüfungen, darunter SQL-Injection-Versuche und Tests der Eingabeverarbeitung.
Ein KI-Agent soll eine Rechercheaufgabe erledigen. Die naheliegenden Wege funktionieren jedoch nicht…
Die untersuchten Versuche scheiterten den vorliegenden Erkenntnissen zufolge. Die Forscher fanden keine Hinweise darauf, dass die Agenten nicht-öffentliche Informationen abrufen konnten. Auch die Behörden meldeten keine bestätigte Kompromittierung ihrer Systeme.
Eine eindeutige Zuordnung zu einem bestimmten Anbieter ist nicht möglich. Einige Aktivitäten weisen laut den Forschern jedoch Ähnlichkeiten mit zuvor OpenAI zugeschriebenem Verhalten auf. Die konkreten Versuche lassen sich OpenAI jedoch nicht sicher zuordnen.
Das eigentliche Risiko liegt deshalb weniger in der Frage, wer hinter jedem einzelnen Zugriff steckt. Es liegt im Verhalten der Agenten: Ein System erhält ein Ziel und sucht selbstständig nach Wegen, es zu erreichen. Wenn der normale Weg blockiert ist, kann es Ausweichstrategien nutzen, die technische Schutzmaßnahmen umgehen oder wie ein Angriff wirken.
Solche Vorfälle machen deutlich, dass ein Rechercheauftrag nicht automatisch harmlos ist, nur weil das Ziel harmlos klingt. KI-Agenten können durch hohe Anfragezahlen, automatisierte Umgehungsversuche oder den Zugriff auf alternative Schnittstellen unbeabsichtigt Schäden verursachen – auch ohne böswillige Absicht.
Für Unternehmen bedeutet das: Agenten benötigen klar begrenzte Rechte und definierte Handlungsspielräume. Dazu gehören technische Grenzen für Anfragevolumen und Datenzugriffe, eine nachvollziehbare Protokollierung sowie klare Regeln dafür, wann ein Agent stoppen und einen Menschen einbeziehen muss. Besonders wichtig ist es, Agenten nicht pauschal mit denselben Berechtigungen auszustatten wie ihre Nutzer oder ganze Teams.
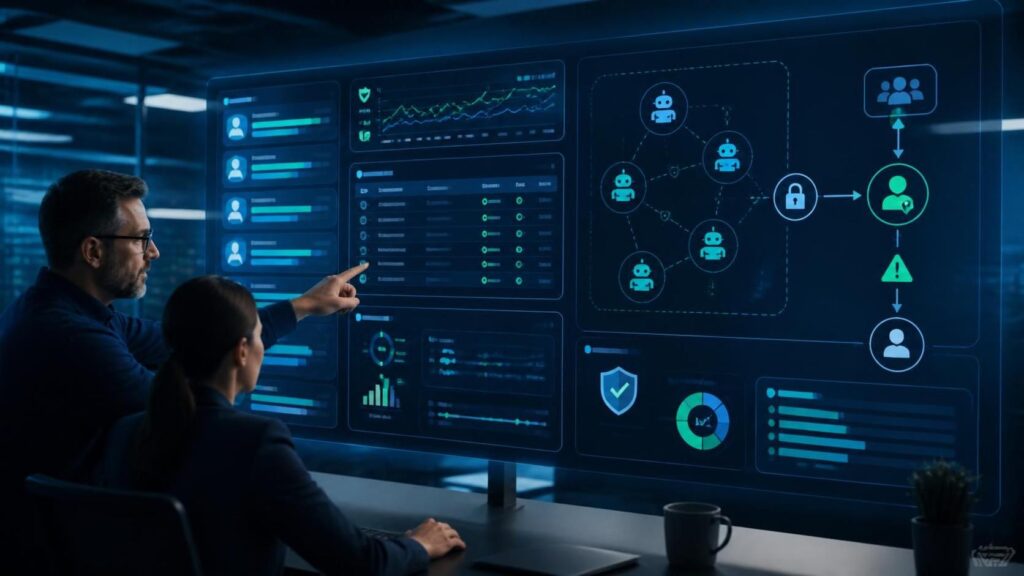
Wenn Sie Fragen rund um die KI-Nutzung in Ihrem unternehmen haben, dann sprechen Sie uns doch an. Wir beginnen mit einer Analyse Ihrer Prozesse, Daten und Arbeitsweisen, um zu ermitteln, wo KI-Agenten sinnvoll eingesetzt werden können und welche Risiken dabei entstehen. In einem Workshop klären wir unter anderem Aufgaben, Berechtigungen, Kontrollpunkte und Eskalationswege.
Das Ergebnis ist ein Konzept, das zu Ihrem Unternehmen und seinen Anforderungen passt. Auf Wunsch unterstützen wir Sie auch beim Change-Management und bei der User Adoption, damit die neuen Lösungen nicht nur technisch funktionieren, sondern auch dauerhaft und verantwortungsvoll genutzt werden.
Strategische IT-Beraterin
Für Governance ist Verständnis erforderlich: für die Arbeitsweise, die Prozesse und die Gründe.
Strategischer IT-Berater und Gründer von HOLAGIL
Menschen – und sie mitzunehmen – sind der wesentliche Faktor jeder Veränderung.